 Opublikowane przez

W tym artykule dowiesz się dokładnie, jak powinien wyglądać aktualna polityka prywatności w 2026 roku, jakie nowe elementy musisz uwzględnić po wejściu DSA, jak różni się polityka prywatności od klauzuli informacyjnej RODO i dlaczego nie możesz po prostu skopiować szablonu znalezionego w Google. Przygotowałem dla Ciebie kompletny przewodnik z konkretnymi przykładami, tabelami porównawczymi i praktycznymi wskazówkami, które możesz wdrożyć od zaraz.
Czym jest polityka prywatności i dlaczego każdy sklep internetowy musi ją mieć?
Polityka prywatności to dokument, który szczegółowo opisuje, w jaki sposób Twój sklep internetowy zbiera, przetwarza, przechowuje i chroni dane osobowe klientów oraz odwiedzających stronę. To coś więcej niż tylko wymóg prawny – to fundament zaufania w relacji z klientem.
Podstawy prawne obowiązku posiadania polityki prywatności:
- RODO (Rozporządzenie UE 2016/679) – art. 13 i 14 nakładają obowiązek informowania o przetwarzaniu danych osobowych
- Ustawa o ochronie danych osobowych – przepisy krajowe uzupełniające RODO
- Prawo telekomunikacyjne – art. 173-174 dotyczące cookies i podobnych technologii
- DSA (Rozporządzenie UE 2022/2065) – nowe wymogi transparentności dla platform online
- Ustawa o prawach konsumenta – obowiązki informacyjne wobec klientów
Warto zaznaczyć, że polityka prywatności nie jest tym samym co klauzula informacyjna RODO. Klauzula to zwięzła informacja podawana w konkretnym momencie zbierania danych (np. przy formularzu kontaktowym), podczas gdy polityka prywatności to kompleksowy dokument dostępny na stronie, opisujący całościowo wszystkie aspekty przetwarzania danych w firmie.
Różnice między polityką prywatności a klauzulą RODO
| Element | Polityka prywatności | Klauzula informacyjna RODO |
|---|---|---|
| Zakres | Wszystkie procesy przetwarzania w firmie | Konkretny cel zbierania danych |
| Umiejscowienie | Osobna podstrona, stopka | Przy formularzu/checkboxie |
| Długość | 2000-5000 słów | 100-300 słów |
| Szczegółowość | Bardzo szczegółowa | Zwięzła, konkretna |
| Aktualizacja | Co kilka miesięcy | Przy zmianie celu |
Obowiązkowe elementy polityki prywatności według RODO i DSA 2026
Aktualny wzór polityki prywatności musi zawierać znacznie więcej informacji niż jeszcze 2-3 lata temu. Poniżej znajdziesz kompletną listę elementów obowiązkowych:
1. Dane administratora (art. 13 ust. 1 lit. a RODO)
Musisz podać:
- Pełną nazwę firmy (lub imię i nazwisko w przypadku działalności jednoosobowej)
- Adres siedziby
- NIP
- Dane kontaktowe: email, telefon, adres korespondencyjny
- NOWOŚĆ DSA: Numer rejestrowy w CEIDG/KRS z linkiem do weryfikacji
Przykład poprawnego zapisu: Administrator danych: E-Commerce Sp. z o.o., ul. Kwiatowa 15, 00-001 Warszawa, NIP: 1234567890, KRS: 0000123456, email: ochronadanych@przykład.pl, telefon: +48 22 123 45 67. Numer rejestrowy w systemie trader (DSA): PL2026XXXX.
2. Dane inspektora ochrony danych (jeśli został powołany)
Jeśli Twoja firma musi mieć IOD (np. prowadzisz monitoring na dużą skalę, profilujesz klientów), podaj:
- Imię i nazwisko lub nazwę firmy IOD
- Dedykowany adres email: iod@twojastrona.pl
- Inne dane kontaktowe
3. Cele i podstawy prawne przetwarzania danych
To kluczowa sekcja – musisz dokładnie opisać każdy cel, w jakim zbierasz dane oraz podstawę prawną tego przetwarzania.
Typowe cele w sklepie internetowym:
- Realizacja zamówienia – podstawa: umowa (art. 6 ust. 1 lit. b RODO)
- Marketing bezpośredni własnych produktów – podstawa: prawnie uzasadniony interes administratora (art. 6 ust. 1 lit. f RODO)
- Newsletter – podstawa: zgoda (art. 6 ust. 1 lit. a RODO)
- Obsługa reklamacji – podstawa: umowa + obowiązek prawny (art. 6 ust. 1 lit. b i c RODO)
- Księgowość i rozliczenia podatkowe – podstawa: obowiązek prawny (art. 6 ust. 1 lit. c RODO)
- Obrona przed roszczeniami – podstawa: prawnie uzasadniony interes (art. 6 ust. 1 lit. f RODO)
- Analityka witryny (Google Analytics 4) – podstawa: zgoda (art. 6 ust. 1 lit. a RODO) + uzasadniony interes
- Remarketing i reklamy spersonalizowane – podstawa: zgoda (art. 6 ust. 1 lit. a RODO)
NOWOŚĆ 2026 – AI i automatyzacja: Jeśli używasz narzędzi AI do rekomendacji produktów, chatbotów lub personalizacji treści, musisz to wyraźnie opisać i wskazać podstawę prawną. DSA wymaga szczególnej transparentności w przypadku algorytmów rekomendacyjnych.
4. Odbiorcy danych (art. 13 ust. 1 lit. e RODO)
Wymień wszystkie kategorie podmiotów, którym przekazujesz dane:
- Firmy kurierskie (InPost, DPD, DHL, Poczta Polska)
- Operatorzy płatności (Przelewy24, PayU, Stripe)
- Dostawcy systemów email/newsletter (Mailchimp, GetResponse, Freshmail)
- Platformy analityczne (Google Analytics, Meta Pixel)
- Dostawcy rozwiązań chmurowych (AWS, Google Cloud)
- Agencje marketingowe
- Kancelarie prawne (w razie sporów)
- Biura rachunkowe
- NOWOŚĆ: Dostawcy narzędzi AI (jeśli używasz chatbotów, rekomendacji produktów)
Wskazówka praktyczna: Nie wymieniaj konkretnych nazw firm (mogą się zmieniać), używaj kategorii ogólnych, ale jednocześnie szczegółowych (np. „dostawcy usług kurierskich działających na terenie Polski i Unii Europejskiej”).
5. Transfer danych poza EOG
Jeśli korzystasz z narzędzi amerykańskich (Google Analytics, Meta, Mailchimp), musisz opisać:
- Że dochodzi do transferu danych do USA lub innych państw trzecich
- Jakie zabezpieczenia stosujesz (Standardowe Klauzule Umowne, Data Privacy Framework)
- Że użytkownik ma prawo uzyskać kopię zabezpieczeń
WAŻNE: Po upadku Privacy Shield i wątpliwościach wokół kolejnych mechanizmów transferu danych do USA, ten punkt wymaga szczególnej uwagi. W 2026 roku obowiązuje EU-US Data Privacy Framework – sprawdź, czy Twoi dostawcy są na liście certyfikowanych firm.
6. Okres przechowywania danych (art. 13 ust. 2 lit. a RODO)
Musisz podać konkretne okresy lub kryteria ich określenia:
- Realizacja zamówienia: przez czas trwania umowy + 6 lat (przedawnienie roszczeń)
- Faktury: 5 lat od końca roku podatkowego (ustawa o rachunkowości)
- Zgoda marketingowa: do momentu wycofania zgody lub zakończenia kampanii
- Konto użytkownika: do czasu usunięcia konta przez użytkownika
- Logi serwera: 6-12 miesięcy (cel: bezpieczeństwo IT)
- Dane z cookies analitycznych: 14-26 miesięcy (Google Analytics 4)
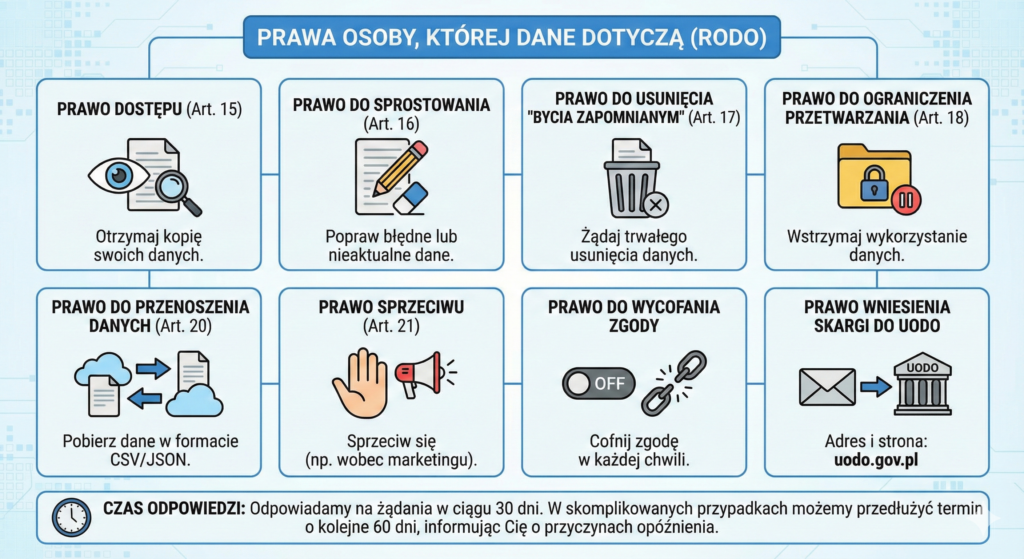
7. Prawa osoby, której dane dotyczą
Dokładnie opisz następujące prawa:
- Prawo dostępu (art. 15 RODO) – klient może poprosić o kopię swoich danych
- Prawo do sprostowania (art. 16) – poprawianie błędnych danych
- Prawo do usunięcia „prawo do bycia zapomnianym” (art. 17)
- Prawo do ograniczenia przetwarzania (art. 18)
- Prawo do przenoszenia danych (art. 20) – w formacie CSV/JSON
- Prawo sprzeciwu (art. 21) – szczególnie wobec marketingu
- Prawo do wycofania zgody – w każdej chwili
- Prawo wniesienia skargi do UODO – podaj adres i stronę: uodo.gov.pl
Dodaj informację o czasie odpowiedzi: „Odpowiadamy na żądania w ciągu 30 dni, w skomplikowanych przypadkach możemy przedłużyć ten termin o kolejne 60 dni, informując Cię o przyczynach opóźnienia.”
8. Informacja o zautomatyzowanym podejmowaniu decyzji i profilowaniu
To często pomijany, ale obowiązkowy element! (art. 13 ust. 2 lit. f RODO)
Jeśli NIE profilujesz – napisz to wprost: „Nie podejmujemy decyzji w sposób zautomatyzowany, w tym nie stosujemy profilowania w rozumieniu art. 22 RODO.”
Jeśli profilujesz (np. personalizujesz oferty na podstawie historii zakupów): „Stosujemy profilowanie w celu dostosowania oferty produktów do Twoich preferencji zakupowych. Analiza opiera się na historii przeglądanych kategorii i dodanych do koszyka produktów. Profilowanie nie wywołuje wobec Ciebie skutków prawnych ani podobnie istotnie wpływających. Masz prawo w dowolnym momencie zgłosić sprzeciw wobec profilowania.”
NOWOŚĆ DSA 2026: Jeśli używasz systemów rekomendacyjnych opartych na AI, musisz dodatkowo opisać:
- Główne parametry algorytmu (bez ujawniania tajemnicy przedsiębiorstwa)
- Sposób, w jaki użytkownik może wpłynąć na rekomendacje
- Opcję wyłączenia rekomendacji spersonalizowanych
Nowe obowiązki po wejściu Digital Services Act (DSA)
DSA (Rozporządzenie UE 2022/2065) w pełni obowiązuje od 17 lutego 2024 roku wszystkie platformy internetowe działające w UE. Choć największe obowiązki spadły na bardzo duże platformy (VLOP), sklepy e-commerce też mają nowe wymogi:
Transparentność systemów rekomendacyjnych (art. 27 DSA) – polityka prywatności
Jeśli Twój sklep używa algorytmów do rekomendacji produktów („Klienci kupili również…”, „Polecane dla Ciebie”), musisz w polityce prywatności opisać:
- Jakie dane są wykorzystywane (historia przeglądania, zakupy, lokalizacja, urządzenie)
- Jakie są główne parametry algorytmu (np. „podobieństwo produktów bazuje na kategorii, cenie i popularności wśród użytkowników o podobnym profilu”)
- Czy i jak użytkownik może zmienić parametry (np. wyłączyć personalizację w ustawieniach konta)
- Opcję wyświetlania rekomendacji niespersonalizowanych (np. „najpopularniejsze produkty miesiąca”)
Przykładowy zapis: „W naszym sklepie stosujemy system rekomendacji produktów oparty na Twoich preferencjach zakupowych. Główne parametry algorytmu to: kategorie przeglądanych produktów, historia zakupów, średni budżet transakcji oraz popularność produktów wśród użytkowników z podobnym profilem. Możesz w każdej chwili wyłączyć rekomendacje spersonalizowane w Ustawieniach konta → Prywatność → 'Pokaż tylko popularne produkty’.”