 Opublikowane przez

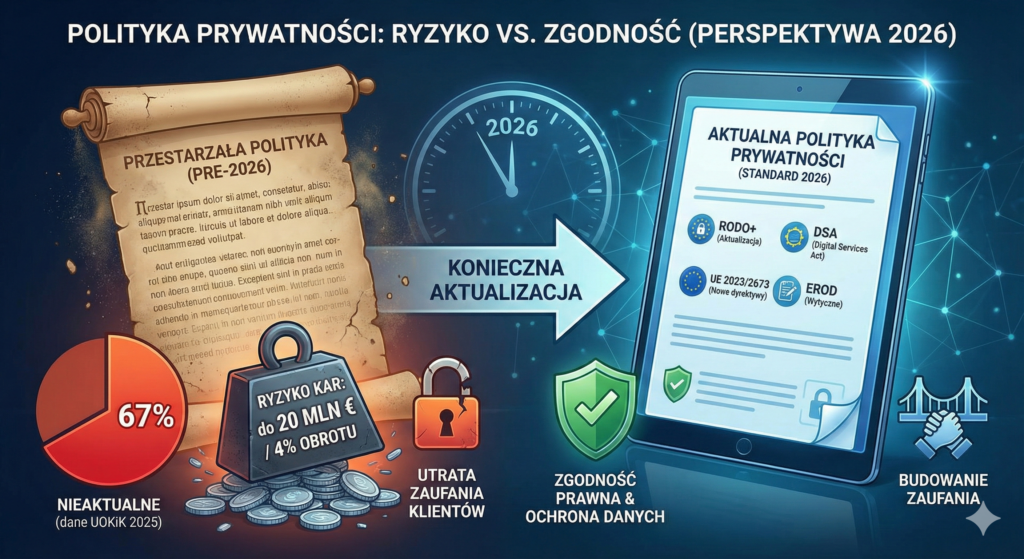
Wiesz co to polityka prywatności? Według danych UOKiK z końca 2025 roku, aż 67% polskich sklepów internetowych i serwisów online nadal stosuje przestarzałe polityki prywatności, które nie uwzględniają najnowszych wymogów RODO, DSA oraz zbliżających się regulacji związanych z dyrektywą UE 2023/2673. Brak aktualnej polityki prywatności to nie tylko ryzyko kar finansowych sięgających nawet 20 milionów euro lub 4% rocznego obrotu – to przede wszystkim utrata zaufania klientów, którzy coraz częściej zwracają uwagę na sposób przetwarzania ich danych osobowych.
W 2026 roku polityka prywatności przestała być „techniczną formalnością” – stała się kluczowym elementem komunikacji z użytkownikiem i podstawą legalnego prowadzenia biznesu online. Czy Twoja polityka prywatności jest aktualna? Czy zawiera wszystkie obowiązkowe elementy wymagane przez prawo? A może nadal korzystasz z szablonu pobranego kilka lat temu, który nie uwzględnia Digital Services Act ani nowych wytycznych Europejskiej Rady Ochrony Danych?
W tym artykule znajdziesz kompleksowy przewodnik po polityce prywatności w 2026 roku – dowiesz się, jakie elementy musi zawierać, jak uniknąć najczęstszych błędów i gdzie znaleźć profesjonalny wzór dostosowany do polskich i unijnych wymogów prawnych.
Czym jest polityka prywatności i dlaczego jest obowiązkowa?
Polityka prywatności (zwana również klauzulą informacyjną RODO) to dokument prawny, w którym administrator danych – czyli właściciel strony, sklepu internetowego czy aplikacji mobilnej – informuje użytkowników o tym, w jaki sposób przetwarza ich dane osobowe.
Od 25 maja 2018 roku, wraz z wejściem w życie RODO (Rozporządzenia Parlamentu Europejskiego i Rady UE 2016/679), polityka prywatności stała się bezwzględnie obowiązkowa dla każdego podmiotu przetwarzającego dane osobowe. Dotyczy to nie tylko sklepów internetowych, ale również:
- Stron firmowych z formularzem kontaktowym
- Blogów zbierających dane subskrybentów
- Aplikacji mobilnych
- Platform e-learningowych
- Serwisów ogłoszeniowych
- Portali społecznościowych i forów internetowych
Brak polityki prywatności lub jej niekompletność może skutkować kontrolą UODO (Urząd Ochrony Danych Osobowych) oraz karami finansowymi. Co więcej, klienci mają prawo złożyć skargę do organu nadzorczego, jeśli uznają, że ich dane są przetwarzane niezgodnie z prawem.
Polityka prywatności a RODO – najważniejsze wymogi prawne 2026
Podstawy prawne przetwarzania danych
RODO wymaga, aby każde przetwarzanie danych osobowych miało jasną podstawę prawną określoną w art. 6 rozporządzenia:
- Zgoda osoby, której dane dotyczą – np. zapisanie się do newslettera
- Niezbędność do wykonania umowy – np. realizacja zamówienia w sklepie
- Obowiązek prawny administratora – np. wystawianie faktur VAT
- Ochrona żywotnych interesów – rzadko stosowana w e-commerce
- Interes publiczny lub władza publiczna – dotyczy głównie podmiotów publicznych
- Prawnie uzasadniony interes administratora – np. dochodzenie roszczeń, marketing własnych produktów
W polityce prywatności musisz jasno wskazać, na jakiej podstawie prawnej przetwarzasz poszczególne kategorie danych. Nie wystarczy ogólne stwierdzenie „przetwarzamy dane zgodnie z RODO”.
Obowiązek informacyjny – art. 13 i 14 RODO
Zgodnie z art. 13 RODO, w momencie zbierania danych osobowych musisz poinformować użytkownika o:
- Tożsamości i danych kontaktowych administratora oraz IOD (jeśli został wyznaczony)
- Celach przetwarzania oraz podstawie prawnej
- Prawnie uzasadnionym interesie (jeśli stanowi podstawę przetwarzania)
- Odbiorcach danych lub ich kategoriach
- Zamiarze przekazania danych do państw trzecich
- Okresie przechowywania danych
- Prawach osoby, której dane dotyczą (dostęp, sprostowanie, usunięcie, ograniczenie, przeniesienie, sprzeciw)
- Prawie do cofnięcia zgody
- Prawie wniesienia skargi do UODO
- Informacji o zautomatyzowanym podejmowaniu decyzji, w tym profilowaniu
Digital Services Act – nowe obowiązki od 2024/2025
DSA (rozporządzenie UE 2022/2065) nałożyło dodatkowe obowiązki informacyjne na platformy internetowe, szczególnie te działające jako pośrednicy. Od 17 lutego 2024 roku DSA obowiązuje wszystkie platformy działające w UE, co oznacza dodatkowe wymogi w zakresie transparentności:
- Jasne informacje o systemach rekomendacji treści
- Przejrzyste zasady moderacji treści
- Punkty kontaktowe dla użytkowników i organów
- Mechanizmy zgłaszania nielegalnych treści
Choć DSA nie zastępuje RODO, wymaga większej przejrzystości w komunikacji z użytkownikami, co powinno znaleźć odzwierciedlenie również w polityce prywatności.
Jakie elementy musi zawierać polityka prywatności w 2026 roku?
Profesjonalny wzór polityki prywatności na stronę internetową powinien zawierać następujące sekcje:
1. Dane administratora danych osobowych
Obowiązkowo podaj:
- Pełną nazwę firmy (dla firm) lub imię i nazwisko (dla osób fizycznych prowadzących działalność)
- Adres siedziby lub miejsca wykonywania działalności
- Numer NIP i REGON
- Adres e-mail kontaktowy
- Numer telefonu
- Dane Inspektora Ochrony Danych (jeśli został wyznaczony)
Przykład: Administratorem Twoich danych osobowych jest Jan Kowalski prowadzący działalność gospodarczą pod nazwą „E-commerce Solutions”, NIP: 1234567890, REGON: 123456789, z siedzibą przy ul. Przykładowej 15, 00-001 Warszawa. Kontakt: kontakt@przyklad.pl, tel. +48 123 456 789.
2. Cele i podstawy prawne przetwarzania danych
Dla każdego celu przetwarzania wskaż konkretną podstawę prawną:
| Cel przetwarzania | Podstawa prawna | Okres przechowywania |
|---|---|---|
| Realizacja zamówienia | Wykonanie umowy (art. 6 ust. 1 lit. b RODO) | Okres realizacji umowy + okres przedawnienia roszczeń (6 lat) |
| Newsletter | Zgoda (art. 6 ust. 1 lit. a RODO) | Do czasu cofnięcia zgody |
| Księgowość i faktury VAT | Obowiązek prawny (art. 6 ust. 1 lit. c RODO) | 5 lat od końca roku podatkowego |
| Marketing produktów własnych | Prawnie uzasadniony interes (art. 6 ust. 1 lit. f RODO) | Do czasu wniesienia sprzeciwu |
| Obsługa reklamacji | Wykonanie umowy + obowiązek prawny | 6 lat |
3. Kategorie przetwarzanych danych
Wyszczególnij, jakie dokładnie dane zbierasz:
- Dane identyfikacyjne: imię, nazwisko, NIP (dla firm)
- Dane kontaktowe: adres e-mail, numer telefonu, adres korespondencyjny
- Dane transakcyjne: historia zamówień, metody płatności
- Dane techniczne: adres IP, pliki cookies, dane o przeglądarce
- Dane lokalizacyjne: jeśli korzystasz z geolokalizacji
Ważne: Zbieraj tylko te dane, które są rzeczywiście niezbędne do realizacji określonego celu. Zasada minimalizacji danych to fundament RODO.
4. Odbiorcy danych osobowych
Podaj, komu przekazujesz dane użytkowników:
- Operatorzy płatności (np. PayU, Przelewy24, PayPal)
- Firmy kurierskie (InPost, DPD, DHL)
- Dostawcy systemów mailingowych (Mailchimp, Freshmail)
- Dostawcy hostingu i narzędzi analitycznych (Google Analytics 4, Meta Pixel)
- Biura rachunkowe
- Kancelarie prawne (w przypadku sporów)
Przykład: Twoje dane mogą być przekazywane następującym odbiorcom: operatorom płatności elektronicznych w celu realizacji transakcji, firmom kurierskim w celu dostarczenia przesyłki, dostawcom systemów informatycznych wspierających naszą działalność (hosting, CRM, newsletter). Każdy z tych podmiotów przetwarza dane wyłącznie na nasze udokumentowane polecenie i zgodnie z umową powierzenia przetwarzania danych.
5. Przekazywanie danych poza EOG
Jeśli korzystasz z narzędzi amerykańskich (np. Google Analytics, Meta Pixel, Mailchimp), musisz poinformować o przekazywaniu danych do USA oraz wskazać mechanizmy zabezpieczające:
- EU-US Data Privacy Framework – nowy mechanizm zastępujący Privacy Shield (obowiązuje od lipca 2023)
- Standardowe Klauzule Umowne (SCC)
- Stosowne zabezpieczenia techniczne i organizacyjne
Uwaga: Po wyroku Trybunału Sprawiedliwości UE w sprawie Schrems II (2020), przekazywanie danych do USA wymaga szczególnej staranności. W 2026 roku funkcjonuje nowy framework DPF, ale warto wskazać dodatkowe zabezpieczenia.
6. Prawa osób, których dane dotyczą
Każdy użytkownik ma prawo do:
- Dostępu do swoich danych – otrzymania kopii przetwarzanych danych
- Sprostowania danych – poprawienia błędnych lub uzupełnienia niekompletnych danych
- Usunięcia danych (prawo do bycia zapomnianym) – w określonych sytuacjach
- Ograniczenia przetwarzania – wstrzymania operacji na danych
- Przenoszenia danych – otrzymania danych w ustrukturyzowanym formacie
- Wniesienia sprzeciwu – wobec przetwarzania na podstawie prawnie uzasadnionego interesu
- Cofnięcia zgody – w każdej chwili, jeśli przetwarzanie opiera się na zgodzie
- Wniesienia skargi do UODO – Urząd Ochrony Danych Osobowych, ul. Stawki 2, 00-193 Warszawa
Ważne: Musisz zapewnić prosty mechanizm realizacji tych praw – najlepiej dedykowany formularz kontaktowy lub adres e-mail.
7. Informacje o plikach cookies i narzędziach analitycznych
Polityka prywatności powinna zawierać szczegółowe informacje o stosowanych plikach cookies:
Cookies niezbędne (techniczne):
- Cookies sesji umożliwiające korzystanie z koszyka
- Cookies zapamiętujące wybór języka
- Cookies bezpieczeństwa
Cookies analityczne:
- Google Analytics 4 (z anonimizacją IP)
- Meta Pixel
- Microsoft Clarity
Cookies marketingowe:
- Google Ads
- Facebook Ads
- Remarketing
Dla każdej kategorii cookies wskaż: cel, okres przechowywania, możliwość zarządzania zgodami.
Od 2023 roku obowiązuje tzw. „cookie wall ban” – nie możesz blokować dostępu do treści wyłącznie z powodu braku zgody na cookies marketingowe. Podstawowa funkcjonalność strony musi być dostępna bez akceptacji cookies.
8. Profilowanie i zautomatyzowane podejmowanie decyzji
Jeśli stosujesz profilowanie (np. personalizację rekomendacji produktów, targetowanie reklam), musisz jasno to opisać:
- Logika działania systemu
- Znaczenie i przewidywane konsekwencje dla użytkownika
- Prawo do interwencji człowieka w proces decyzyjny
9. Bezpieczeństwo danych
Opisz, jakie środki techniczne i organizacyjne stosujesz dla ochrony danych:
- Szyfrowanie transmisji danych (certyfikat SSL/TLS)
- Regularne kopie zapasowe
- Kontrola dostępu do danych (uprawnienia dla pracowników)
- Umowy powierzenia z podmiotami przetwarzającymi
- Procedury reagowania na incydenty
Polityka prywatności generator – czy warto korzystać?
Na rynku dostępne są różne generatory polityki prywatności, które obiecują szybkie stworzenie dokumentu. Warto jednak pamiętać o kilku kwestiach:
Zalety generatorów:
✓ Szybkie wygenerowanie podstawowego dokumentu
✓ Uwzględnienie typowych klauzul RODO
✓ Niższy koszt niż indywidualna usługa prawnicza
✓ Możliwość samodzielnej aktualizacji
Wady darmowych generatorów:
✗ Ogólnikowe zapisy niekoniecznie pasujące do Twojego biznesu
✗ Brak uwzględnienia specyficznych narzędzi marketingowych
✗ Często przestarzałe wzory (bez DSA, bez dyrektywy Omnibus)
✗ Brak wsparcia prawnego w razie kontroli UODO
Najlepsze rozwiązanie: Skorzystaj z profesjonalnego, regularnie aktualizowanego szablonu przygotowanego przez prawników specjalizujących się w e-commerce. Taki gotowy wzór polityki prywatności uwzględnia wszystkie aktualne wymogi prawne 2026 roku, w tym najnowsze wytyczne EROD oraz zmiany wynikające z DSA.
Polityka prywatności wzór PDF – gdzie znaleźć aktualny szablon?
Wielu przedsiębiorców szuka polityki prywatności wzór PDF do pobrania, jednak samo skopiowanie gotowego dokumentu bez dostosowania do specyfiki swojego biznesu to poważny błąd.
Gdzie szukać rzetelnych wzorów?
- Serwisy prawnicze specjalizujące się w e-commerce – oferują kompleksowe pakiety dokumentów dostosowane do polskiego i unijnego prawa
- Kancelarie prawne – indywidualne przygotowanie dokumentów (najdroższe rozwiązanie)
- Stowarzyszenia branżowe – Izba Gospodarki Elektronicznej czasem publikuje wytyczne
- UODO – publikuje ogólne wytyczne, ale nie gotowe wzory
Uwaga: Unikaj kopiowania polityki prywatności z cudzych stron – każdy biznes ma swoją specyfikę, inne narzędzia marketingowe i inne procesy przetwarzania danych.
Polityka prywatności sklep internetowy – specyficzne wymagania
Polityka prywatności sklepu internetowego musi uwzględniać dodatkowe elementy związane ze sprzedażą online:
Przetwarzanie danych w sklepie internetowym
- Rejestracja konta klienta – dane logowania, historia zamówień
- Proces zakupowy – dane do faktury, adres dostawy, metoda płatności
- Program lojalnościowy – punkty, rabaty, historia transakcji
- Recenzje i opinie – moderacja, wyświetlanie pseudonimów
- Wishlisty i zapisane produkty – preferencje zakupowe
Integracje wymagające opisania w polityce prywatności:
- Systemy płatności (Stripe, PayU, PayPal, BLIK)
- Firmy kurierskie (InPost, DPD, DHL, Orlen Paczka)
- Oprogramowanie sklepu (WooCommerce, PrestaShop, Shoper, BaseLinker)
- CRM i marketing automation (Freshmail, GetResponse, Mailchimp)
- Live chat (Tidio, LiveChat, Zendesk)
- Narzędzia analityczne (Google Analytics 4, Hotjar, Microsoft Clarity)
Polityka prywatności a regulamin sklepu internetowego
Polityka prywatności i regulamin sklepu to dwa odrębne dokumenty, które wzajemnie się uzupełniają:
- Regulamin określa zasady korzystania ze sklepu, warunki sprzedaży, proces reklamacji
- Polityka prywatności opisuje przetwarzanie danych osobowych zgodnie z RODO
Oba dokumenty powinny być dostępne przed złożeniem zamówienia i wymagać akceptacji (checkbox przy składaniu zamówienia).
Najczęstsze błędy w politykach prywatności 2026
1. Brak aktualizacji po zmianach prawnych
Wiele polityk prywatności powstało w 2018 roku (start RODO) i od tamtej pory nie było aktualizowanych. Tymczasem prawo się zmieniło:
- DSA (2024/2025)
- Wyrok TSUE w sprawie Google Analytics (2022)
- Nowy EU-US Data Privacy Framework (2023)
- Wytyczne EROD dotyczące cookies (2023)
- Dyrektywa Omnibus (2023)
Polityka prywatności wymaga regularnej weryfikacji – minimum raz w roku lub po każdej zmianie w procesach przetwarzania danych.
2. Ogólne, nieczytelne zapisy
„Przetwarzamy dane w celach marketingowych” – to za mało! Musisz precyzyjnie określić:
- Jakie konkretnie dane zbierasz
- W jakim celu (newsletter, remarketing, personalizacja)
- Na jakiej podstawie prawnej
- Kto jest odbiorcą danych
- Jak długo przechowujesz dane
3. Brak informacji o prawach użytkownika
Lakoniczne „Masz prawa wynikające z RODO” to niewystarczające. Musisz szczegółowo opisać:
- Jak użytkownik może skorzystać z poszczególnych praw
- Gdzie wysłać żądanie (dedykowany e-mail, formularz)
- W jakim czasie otrzyma odpowiedź (max 30 dni)
4. Niedostosowanie do używanych narzędzi
Jeśli korzystasz z Meta Pixel, Google Ads, Hotjar, TikTok Pixel – musisz to opisać w polityce prywatności. Każde narzędzie zbiera określone dane i wymaga osobnego omówienia.
5. Mylenie polityki prywatności z polityką cookies
To dwa różne dokumenty (choć mogą być połączone):
- Polityka prywatności – obowiązek z RODO (art. 13)
- Polityka cookies – obowiązek z Prawa telekomunikacyjnego oraz ePrivacy
Oba dokumenty powinny być dostępne osobno, choć w praktyce często tworzy się jeden dokument „Polityka prywatności i cookies”.
6. Brak informacji o profilowaniu
Jeśli personalizujesz treści, wyświetlasz reklamy remarketingowe lub rekomendacje produktów na podstawie zachowań użytkownika – to jest profilowanie i wymaga szczegółowego opisania zgodnie z art. 22 RODO.
7. Nieprawidłowe umieszczenie na stronie
Polityka prywatności musi być:
- Łatwo dostępna – link w stopce strony, widoczny przed wysłaniem formularza
- Czytelna – bez ukrywania w rozwijanych menu
- Dostępna przed zbieraniem danych – użytkownik musi móc się z nią zapoznać przed podaniem danych
- Wymagająca zaakceptowania – checkbox przy formularzach
Polityka prywatności 2026 – nadchodzące zmiany prawne
Dyrektywa (UE) 2023/2673 – przycisk odstąpienia od umowy
Od 19 czerwca 2026 roku wchodzi w życie obowiązek wdrożenia przycisku odstąpienia od umowy jednym kliknięciem. Choć dotyczy to głównie regulaminu i procesu zakupowego, polityka prywatności również powinna zawierać informacje o:
- Prawie do usunięcia danych po odstąpieniu od umowy
- Procesie realizacji tego prawa
- Okresie przechowywania danych po odstąpieniu
ePrivacy Regulation – nowe przepisy o cookies (oczekiwane)
Projektowane rozporządzenie ePrivacy ma zastąpić obecną dyrektywę i ujednolicić zasady dotyczące cookies w całej UE. Choć termin wejścia w życie jest niepewny (prawdopodobnie 2026-2027), warto śledzić prace legislacyjne.
AI Act – regulacje dotyczące sztucznej inteligencji
AI Act (rozporządzenie UE 2024/1689) wszedł w życie w sierpniu 2024, a pełne stosowanie rozpocznie się w 2026-2027. Jeśli Twój sklep wykorzystuje systemy AI (chatboty, systemy rekomendacji oparte na uczeniu maszynowym), polityka prywatności powinna zawierać informacje o:
- Wykorzystaniu systemów AI
- Danych używanych do treningu modeli
- Prawach użytkowników wobec automatycznych decyzji
Jak przygotować skuteczną politykę prywatności – praktyczny checklist
✓ Zidentyfikuj wszystkie miejsca zbierania danych (formularze, cookies, aplikacje mobilne)
✓ Sporządź listę narzędzi i integracji używanych na stronie
✓ Określ cele i podstawy prawne dla każdej kategorii przetwarzania
✓ Przygotuj listę odbiorców danych (podwykonawcy, partnerzy)
✓ Sprawdź umowy powierzenia przetwarzania z wszystkimi podmiotami przetwarzającymi
✓ Opisz stosowane środki bezpieczeństwa
✓ Wskaż procedury realizacji praw użytkowników
✓ Umieść politykę prywatności w widocznym miejscu na stronie
✓ Dodaj checkbox z obowiązkową akceptacją przy formularzach
✓ Zaplanuj regularne przeglądy i aktualizacje dokumentu
Polityka prywatności na stronę internetową wzór – co wybrać?
Wybór odpowiedniego wzoru polityki prywatności zależy od typu prowadzonej działalności:
Dla prostej strony wizytówki firmowej:
- Dane z formularza kontaktowego
- Google Analytics
- Podstawowe cookies techniczne
Dla sklepu internetowego:
- Pełny proces zakupowy
- Integracje z systemami płatności i kurierskimi
- Newsletter i marketing automation
- Program lojalnościowy
- Recenzje produktów
Dla serwisu ogłoszeniowego:
- Rejestracja użytkowników
- Publikacja ogłoszeń
- System wiadomości wewnętrznych
- Moderacja treści
Dla aplikacji mobilnej:
- Dane z urządzenia mobilnego
- Geolokalizacja
- Powiadomienia push
- Integracje z systemami płatności mobilnych
Najważniejsza zasada: Polityka prywatności musi być indywidualnie dostosowana do Twojego modelu biznesowego. Uniwersalny szablon to dobry punkt wyjścia, ale wymaga personalizacji.
Polityka prywatności generator – polecane narzędzia
Jeśli decydujesz się na samodzielne przygotowanie dokumentu, warto skorzystać z profesjonalnego generatora, który:
✓ Jest regularnie aktualizowany przez prawników
✓ Uwzględnia najnowsze przepisy (RODO, DSA, dyrektywa Omnibus)
✓ Pozwala na pełną personalizację pod konkretny biznes
✓ Oferuje pakiet dokumentów (polityka prywatności + regulamin + cookies)
✓ Zapewnia wsparcie prawne w razie pytań lub kontroli UODO
Profesjonalny wzór polityki prywatności to inwestycja, która chroni Twój biznes przed kosztownymi konsekwencjami prawnymi i buduje zaufanie klientów.
Podsumowanie – polityka prywatności 2026 to podstawa legalnego biznesu
Polityka prywatności to nie opcjonalny dodatek, ale obowiązkowy element każdej strony internetowej, sklepu online czy aplikacji mobilnej. W 2026 roku wymogi prawne są jeszcze bardziej rygorystyczne niż w momencie wprowadzenia RODO, a organy nadzorcze coraz skuteczniej egzekwują przepisy.
Kluczowe zasady skutecznej polityki prywatności:
🔹 Przejrzystość – jasny, zrozumiały język, bez prawniczego żargonu
🔹 Kompletność – wszystkie wymagane elementy zgodnie z art. 13 RODO
🔹 Aktualność – regularne aktualizacje zgodnie ze zmianami prawa i narzędzi
🔹 Dostępność – łatwy dostęp dla użytkowników w każdym momencie
🔹 Personalizacja – dostosowanie do specyfiki Twojego biznesu
Pamiętaj, że polityka prywatności to nie tylko obowiązek prawny, ale również narzędzie budowania zaufania klientów. Transparentne podejście do przetwarzania danych osobowych to przewaga konkurencyjna w świecie, gdzie użytkownicy coraz bardziej cenią swoją prywatność.
Jeśli chcesz mieć pewność, że Twoja polityka prywatności spełnia wszystkie wymogi prawne 2026 roku i chroni Twój biznes przed sankcjami, warto postawić na profesjonalnie przygotowany dokument dostosowany do najnowszych przepisów. Dobrze opracowana polityka prywatności to fundament bezpiecznego i legalnego prowadzenia działalności online – nie warto na tym oszczędzać.