 Opublikowane przez
Co musi zawierać polityka prywatności e-sklepu w 2026 roku? Sprawdź najnowsze wymogi prawne, które weszły w życie wraz z DSA i dyrektywą o przycisku odstąpienia.
Rok 2026 przynosi rewolucyjne zmiany dla właścicieli sklepów internetowych w zakresie ochrony danych osobowych i praw konsumentów. Od 19 czerwca 2026 obowiązuje przycisk odstąpienia jednym kliknięciem wprowadzony dyrektywą (UE) 2023/2673, a od stycznia 2026 pełną moc mają przepisy DSA (Digital Services Act) dotyczące transparentności przetwarzania danych. Co więcej, zaostrzeniu uległy wymogi dotyczące cookies, profilowania klientów oraz przekazywania danych do państw trzecich.
Według raportu „E-commerce Polska 2025″ opublikowanego przez Gemius, aż 74% polskich sklepów internetowych nie zaktualizowało swoich polityk prywatności o nowe wymogi prawne z 2026 roku. W rezultacie, właściciele narażają się na kary finansowe ze strony UOKiK i UODO sięgające nawet 10% rocznego obrotu. Dlatego właśnie warto dokładnie przeanalizować, czego wymaga prawo i jak dostosować swoją politykę prywatności sklep do aktualnych standardów.
Dlaczego sklep internetowy wymaga szczególnej polityki prywatności?
Sklep internetowy przetwarza znacznie więcej danych osobowych niż typowa strona wizytówka czy blog. Proces zakupowy obejmuje bowiem:
- Dane identyfikacyjne (imię, nazwisko, data urodzenia dla produktów z ograniczeniami wiekowymi)
- Dane kontaktowe (e-mail, telefon)
- Dane adresowe (adres dostawy, adres rozliczeniowy)
- Dane płatnicze (numer karty, historia transakcji)
- Dane z konta klienta (historia zamówień, lista życzeń, zapisane adresy)
- Dane z programu lojalnościowego (punkty, rabaty, preferencje)
- Dane behawioralne (przeglądane produkty, porzucone koszyki, czas spędzony na stronie)
Ponadto, sklep internetowy często stosuje zaawansowane profilowanie – algorytmy rekomendacji produktów, dynamiczne ceny, segmentację klientów według wartości LTV (Lifetime Value). Wszystkie te procesy muszą być szczegółowo opisane w polityce prywatności zgodnie z wymogami RODO i DSA.
Co więcej, sklep przekazuje dane klientów licznym podmiotom trzecim: operatorom płatności, firmom kurierskim, dostawcom systemów CRM, platformom marketingowym. Każdy z tych odbiorców musi być wymieniony w polityce prywatności z pełną transparentnością.
Nowe wymogi prawne obowiązujące od 2026 roku
1. Dyrektywa (UE) 2023/2673 – przycisk odstąpienia jednym kliknięciem
Od 19 czerwca 2026 każdy sklep internetowy sprzedający konsumentom w UE musi wdrożyć przycisk umożliwiający odstąpienie od umowy jednym kliknięciem (tzw. „1-click cancellation”). Choć dotyczy to głównie regulaminu sklepu internetowego, ma bezpośredni wpływ na politykę prywatności.
Co musisz dodać do polityki prywatności:
- Opis procesu przetwarzania danych przy odstąpieniu od umowy
- Jakie dane są automatycznie usuwane po odstąpieniu (dane dostawy zwrotu)
- Jakie dane są zachowywane i na jakiej podstawie prawnej (dane księgowe – 5 lat)
- Informacje o przetwarzaniu danych w procesie zwrotu produktu
- Prawo do usunięcia danych po zakończeniu procedury zwrotu
Przykładowy zapis: „W przypadku skorzystania z prawa odstąpienia od umowy poprzez przycisk '1-click’, Twoje dane z realizacji zamówienia zostaną zachowane przez okres 5 lat od końca roku, w którym dokonano zwrotu (podstawa: przepisy podatkowe i rachunkowe). Dane dotyczące zwrotu produktu (adres, sposób zwrotu) zostaną usunięte po zakończeniu procedury reklamacyjnej lub zwrotu, chyba że istnieją roszczenia z tego tytułu. Masz prawo do usunięcia danych po upływie okresu obowiązkowego przechowywania.”
2. DSA (Digital Services Act) – zwiększona transparentność
DSA w pełni obowiązuje od lutego 2024, ale od stycznia 2026 weszły w życie dodatkowe wytyczne wykonawcze dotyczące sklepów internetowych. Nowe wymogi obejmują:
A) Szczegółowe informacje o algorytmach rekomendacji:
- Jak działają „polecane produkty” i „podobne produkty”
- Na jakiej podstawie wyświetlane są wyniki wyszukiwania
- Czy stosowane jest dynamiczne ustalanie cen (personalizowane rabaty)
- Jak klient może wpływać na rekomendacje lub je wyłączyć
B) Granularna zgoda na cookies:
- Osobne zgody na cookies niezbędne, funkcjonalne, analityczne i marketingowe
- Możliwość odrzucenia wszystkich cookies marketingowych jednym kliknięciem
- Brak cookie walls – dostęp do oferty nie może być uzależniony od zgody na cookies reklamowe
- Centrum preferencji cookies z możliwością zmiany ustawień w każdej chwili
C) Jasne informacje o partnerstwie reklamowym:
- Lista wszystkich sieci reklamowych (Google Ads, Facebook, TikTok)
- Informacje o remarketingu i retargetingu
- Możliwość opt-out z personalizowanych reklam
3. ePrivacy – zaostrzenie wymogów dotyczących marketingu
Nowe wytyczne EROD z października 2025 precyzują, że:
- Double opt-in jest standardem – rekomendowane dla wszystkich newsletterów i zgód marketingowych
- Tracking w e-mailach (otwarcia, kliknięcia) wymaga osobnej informacji w polityce prywatności
- SMS marketing wymaga wyraźnej, oddzielnej zgody (nie można łączyć z zgodą e-mailową)
- Soft opt-in ma ograniczenia czasowe – maksymalnie 18 miesięcy od ostatniego zakupu
Prawidłowy zapis dla marketingu: „Jeśli wyrazisz zgodę na otrzymywanie newslettera, będziemy wysyłać Ci maksymalnie 2 wiadomości tygodniowo z informacjami o nowych produktach, promocjach i poradami. Newsletter zawiera elementy śledzące (tracking pixel), które pozwalają nam monitorować otwarcia i kliknięcia w celu optymalizacji treści. Masz prawo cofnąć zgodę w dowolnym momencie poprzez kliknięcie 'Wypisz się’ w stopce każdej wiadomości.”
15 obowiązkowych elementów polityki prywatności sklepu 2026
1. Pełne dane administratora danych
W przeciwieństwie do prostego bloga, sklep internetowy musi podać kompletne dane firmy:
- Pełna nazwa firmy zgodna z KRS/CEIDG
- Forma prawna (sp. z o.o., S.A., działalność jednoosobowa)
- NIP i REGON
- Adres siedziby (ulica, numer, kod pocztowy, miasto)
- Dane kontaktowe (e-mail, telefon)
- Dane Inspektora Ochrony Danych (jeśli został powołany)
Przykład: „Administratorem danych osobowych jest ABC Sp. z o.o. z siedzibą w Warszawie (00-001), ul. Testowa 15, NIP: 1234567890, REGON: 987654321, adres e-mail: kontakt@abc.pl, telefon: +48 22 123 45 67. Z Inspektorem Ochrony Danych możesz skontaktować się pod adresem: iod@abc.pl.”
2. Szczegółowa lista celów przetwarzania z podstawami prawnymi
Sklep internetowy przetwarza dane w wielu różnych celach, a każdy wymaga wskazania podstawy prawnej zgodnie z art. 6 RODO. Przykładowa tabela:
| Cel przetwarzania | Podstawa prawna | Okres przechowywania |
|---|---|---|
| Realizacja zamówienia | Art. 6 ust. 1 lit. b) – wykonanie umowy | 5 lat (przepisy podatkowe) |
| Obsługa reklamacji | Art. 6 ust. 1 lit. b) – wykonanie umowy | 2 lata od rozpatrzenia |
| Newsletter | Art. 6 ust. 1 lit. a) – zgoda | Do wypisania się |
| Program lojalnościowy | Art. 6 ust. 1 lit. b) – wykonanie umowy | Do zakończenia uczestnictwa + 3 lata |
| Marketing własnych produktów (soft opt-in) | Art. 6 ust. 1 lit. f) – prawnie uzasadniony interes | Do sprzeciwu, max. 18 miesięcy |
| Analityka (Google Analytics) | Art. 6 ust. 1 lit. f) – prawnie uzasadniony interes | 26 miesięcy (dane anonimizowane) |
| Dochodzenie roszczeń | Art. 6 ust. 1 lit. f) – prawnie uzasadniony interes | 3 lata od ostatniej transakcji |
Co więcej, jeśli stosujesz prawnie uzasadniony interes jako podstawę, musisz wyjaśnić na czym polega ten interes. Przykładowo: „Prawnie uzasadniony interes Administratora polegający na prowadzeniu marketingu bezpośredniego własnych produktów wobec osób, które dokonały u nas zakupu.”
3. Kompletna lista odbiorców danych
To jeden z najczęściej pomijanych elementów, a jednocześnie kluczowy dla transparentności. Sklep internetowy przekazuje dane wielu podmiotom trzecim:
Typowi odbiorcy danych w e-commerce:
- Operatorzy płatności: PayU, Przelewy24, PayPal, Stripe, Klarna (BNPL)
- Firmy kurierskie: InPost, DPD, DHL, Poczta Polska, Orlen Paczka
- Systemy księgowe: Symfonia, Wapro, iFirma
- Platformy e-commerce: Shoper, PrestaShop, WooCommerce (jeśli w chmurze)
- CRM i narzędzia marketingowe: Salesforce, HubSpot, Mailchimp, GetResponse
- Narzędzia analityczne: Google Analytics 4, Hotjar, Microsoft Clarity
- Sieci reklamowe: Google Ads, Facebook/Meta Ads, TikTok Ads
- Platformy remarketingowe: Criteo, RTB House
- Systemy opinii: Opineo, Ceneo Trusted, Google Reviews
- Dostawcy hostingu i CDN: nazwa.pl, OVH, Cloudflare
- Narzędzia antyfraudowe: Riskified, Signifyd (dla większych sklepów)
Prawidłowy zapis: „Twoje dane osobowe mogą być przekazywane następującym kategoriom odbiorców:
- Operatorom płatności: PayU S.A. (Polska), PayPal (USA – decyzja adequacyjna + SCC)
- Firmom kurierskim: InPost sp. z o.o., DPD Polska sp. z o.o., DHL Express (Poland) sp. z o.o.
- Dostawcom systemów księgowych: Symfonia sp. z o.o.
- Platformom marketingowym: Mailchimp (USA – decyzja adequacyjna + SCC)
- Narzędziom analitycznym: Google Analytics 4 (USA – decyzja adequacyjna + SCC)
Pełna lista odbiorców wraz z ich danymi kontaktowymi dostępna jest na żądanie pod adresem kontakt@abc.pl.”
Dodatkowo, jeśli przekazujesz dane do USA lub innych państw trzecich, musisz to wyraźnie zaznaczyć i wskazać stosowane zabezpieczenia (decyzja adequacyjna, klauzule SCC).
4. Informacje o profilowaniu i rekomendacjach produktów
Zgodnie z art. 13 ust. 2 lit. f) RODO oraz wymogami DSA, musisz szczegółowo opisać jak działają algorytmy w Twoim sklepie. Dotyczy to:
Rekomendacji produktów: „W naszym sklepie stosujemy algorytmy rekomendacji, które analizują Twoje zachowania (przeglądane produkty, historia zakupów, produkty w koszyku) i na tej podstawie wyświetlają 'Polecane dla Ciebie’ oraz 'Klienci kupili również’. Możesz wyłączyć personalizację w ustawieniach konta – wtedy zobaczysz ogólne bestsellery.”
Dynamicznych cen: „Nie stosujemy dynamicznego ustalania cen na podstawie Twojego profilu – wszyscy klienci widzą te same ceny. Rabaty mogą się różnić jedynie dla uczestników programu lojalnościowego na podstawie zgromadzonych punktów.”
Segmentacji do marketingu: „Segmentujemy klientów według historii zakupów, aby wysyłać spersonalizowane oferty (np. jeśli kupiłeś produkty sportowe, otrzymasz newsletter o nowościach sportowych). Masz prawo sprzeciwić się segmentacji poprzez zmianę ustawień w panelu klienta.”
Co więcej, zgodnie z polityka prywatności wzór, musisz zapewnić użytkownikom prawo do sprzeciwu wobec profilowania bez konieczności całkowitej rezygnacji z usługi.
5. Szczegółowe okresy przechowywania dla różnych kategorii danych
W sklepie internetowym różne dane mają różne okresy przechowywania wynikające z przepisów prawa oraz celów biznesowych:
Dane z zamówień:
- Dane do faktury: 5 lat od końca roku, w którym wystawiono fakturę (ustawa o rachunkowości)
- Dane dostawy: 5 lat (możliwość weryfikacji przy reklamacjach i zwrotach)
- Historia zamówień w koncie klienta: do usunięcia konta + 3 lata (dochodzenie roszczeń)
Dane marketingowe:
- Newsletter: do wypisania się lub 18 miesięcy bez aktywności
- Soft opt-in (klienci): do sprzeciwu, maksymalnie 18 miesięcy od ostatniego zakupu
- Dane z konkursów: 3 miesiące od ogłoszenia wyników (lub dłużej za zgodą)
Dane z konta klienta:
- Aktywne konto: przez okres prowadzenia konta
- Po usunięciu konta: 3 lata (dochodzenie roszczeń z tytułu wcześniejszych transakcji)
Dane z reklamacji:
- 2 lata od daty rozpatrzenia reklamacji (rękojmia)
- Dla produktów z dłuższą gwarancją: przez okres gwarancji + 1 rok
Prawidłowy zapis: „Dane osobowe będą przechowywane przez następujące okresy:
- Dane z realizacji zamówienia: 5 lat od końca roku, w którym zamówienie zostało zrealizowane (podstawa: przepisy podatkowe)
- Dane z newslettera: do momentu wypisania się lub przez 18 miesięcy bez aktywności
- Dane konta klienta: przez okres prowadzenia konta oraz 3 lata po jego usunięciu
- Dane z reklamacji: 2 lata od daty rozpatrzenia reklamacji”
6. Opis przetwarzania danych płatniczych
Dane płatnicze to szczególnie wrażliwa kategoria wymagająca dodatkowych zabezpieczeń. W polityce prywatności musisz wyjaśnić:
Czy przechowujesz dane kart płatniczych:
- NIE – jeśli korzystasz z zewnętrznego operatora płatności (PayU, Przelewy24): „Nie przechowujemy danych Twojej karty płatniczej. Płatności są obsługiwane przez PayU S.A., który działa jako pośrednik płatniczy. Dane karty są przekazywane bezpośrednio do PayU w sposób zaszyfrowany.”
- TAK – jeśli oferujesz zapisywanie kart (tokenizacja): „Umożliwiamy zapisanie danych karty dla szybszych przyszłych zakupów. Dane są tokenizowane i przechowywane u operatora płatności Stripe zgodnie ze standardem PCI DSS Level 1. Możesz usunąć zapisane karty w każdej chwili w ustawieniach konta.”
Bezpieczeństwo transakcji: „Wszystkie transakcje płatnicze są szyfrowane protokołem SSL/TLS. Operator płatności spełnia wymogi standardu PCI DSS (Payment Card Industry Data Security Standard), co gwarantuje najwyższy poziom bezpieczeństwa danych płatniczych.”
7. Program lojalnościowy i punkty
Jeśli prowadzisz program lojalnościowy, klub klienta lub system punktów, polityka prywatności musi zawierać:
- Cel przetwarzania danych w ramach programu (nagradzanie lojalności)
- Podstawę prawną (zazwyczaj wykonanie umowy – art. 6 ust. 1 lit. b)
- Zakres danych (historia zakupów, zgromadzone punkty, poziom w programie)
- Okres przechowywania (do zakończenia uczestnictwa + 3 lata)
Przykładowy zapis: „Program lojalnościowy ABC Club pozwala zbierać punkty za zakupy i wymieniać je na rabaty. W ramach programu przetwarzamy: historię Twoich zamówień, wartość zakupów, zgromadzone punkty oraz poziom w programie (Brąz, Srebro, Złoto). Podstawą prawną jest wykonanie umowy uczestnictwa w programie. Dane będą przechowywane przez okres uczestnictwa oraz 3 lata po jego zakończeniu. Możesz zrezygnować z programu w każdej chwili w ustawieniach konta.”
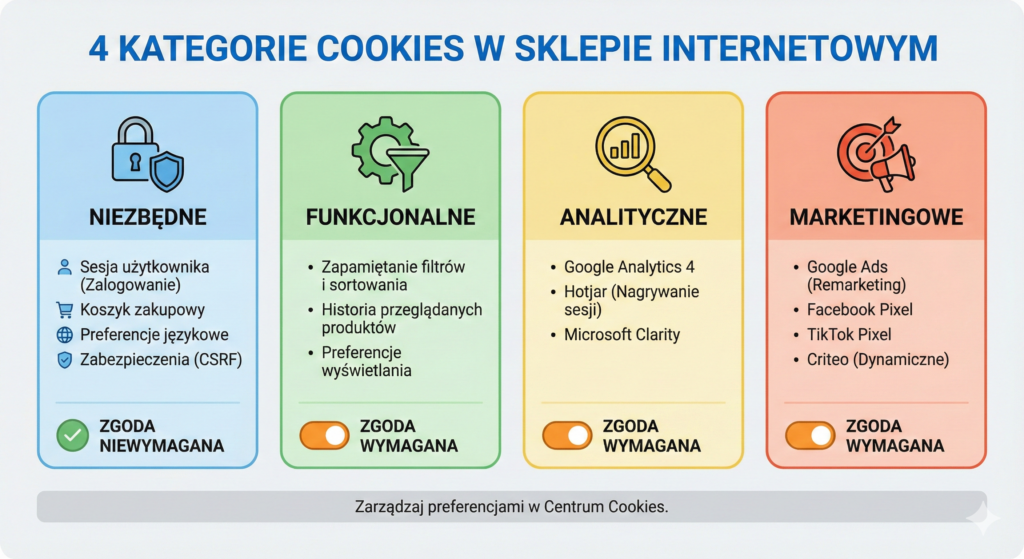
8. Cookies – szczegółowy podział na kategorie
Od stycznia 2026 wymagany jest granularny podział cookies z możliwością wyrażenia zgody na każdą kategorię osobno:
Cookies niezbędne (brak zgody wymaganej):
- Sesja użytkownika (zalogowanie)
- Koszyk zakupowy
- Preferencje językowe
- Zabezpieczenia (CSRF tokens)
Cookies funkcjonalne (zgoda wymagana):
- Zapamiętanie filtrów i sortowania produktów
- Historia przeglądanych produktów
- Zapisane preferencje wyświetlania (lista/kafelki)
Cookies analityczne (zgoda wymagana):
- Google Analytics 4
- Hotjar (nagrywanie sesji)
- Microsoft Clarity
Cookies marketingowe (zgoda wymagana):
- Google Ads (remarketing)
- Facebook Pixel
- TikTok Pixel
- Criteo (dynamiczne remarketingi)
Obowiązkowy zapis: „Nasza strona używa plików cookies w następujących kategoriach:
- Niezbędne – wymagane do prawidłowego działania sklepu (sesja, koszyk). Nie wymagają zgody.
- Funkcjonalne – zapamiętują Twoje preferencje (filtry, widoki). Wymagają zgody.
- Analityczne – pomagają nam zrozumieć jak korzystasz ze sklepu (Google Analytics). Wymagają zgody.
- Marketingowe – służą do wyświetlania spersonalizowanych reklam. Wymagają zgody.
Możesz zarządzać swoimi preferencjami w Centrum Cookies dostępnym w stopce strony lub w banerze cookies.”
9. Konto klienta – dane i funkcjonalności
Jeśli oferujesz możliwość założenia konta, musisz opisać:
- Jakie dane są zbierane przy rejestracji
- Jakie dodatkowe dane są gromadzone w trakcie korzystania z konta
- Jak długo dane są przechowywane po usunięciu konta
- Procedurę usunięcia konta
Wzorcowy zapis: „Zakładając konto w naszym sklepie, podajesz: imię, nazwisko, adres e-mail, hasło (zaszyfrowane). W trakcie korzystania z konta gromadzimy również: historię zamówień, zapisane adresy dostawy, produkty na liście życzeń, opinie o produktach, preferencje komunikacji.
Możesz w każdej chwili usunąć konto w ustawieniach. Po usunięciu, dane z aktywnego konta zostaną usunięte, ale historia zamówień zostanie zachowana przez 5 lat (przepisy księgowe) oraz 3 lata (dochodzenie roszczeń). Hasło jest przechowywane w formie zaszyfrowanej (hash SHA-256) – nawet my nie mamy do niego dostępu.”
10. Opinie i recenzje produktów
Jeśli zbierasz opinie klientów (wewnętrzny system opinii lub integracja z Opineo, Ceneo), polityka musi zawierać:
- Cel zbierania opinii (pomoc innym klientom, poprawa jakości)
- Czy opinie są moderowane
- Czy dane autora opinii są udostępniane publicznie
- Prawo do usunięcia opinii
Przykład: „Po zakupie możesz wystawić opinię o produkcie. W opinii publikujemy Twoje imię i pierwszą literę nazwiska (np. Jan K.) oraz datę zakupu. Adres e-mail nie jest widoczny publicznie. Opinie są moderowane pod kątem zgodności z regulaminem (sprawdzamy czy dotyczą produktu, brak wulgaryzmów). Możesz w każdej chwili poprosić o usunięcie swojej opinii kontaktując się z nami na kontakt@abc.pl.”
11. Porzucone koszyki i przypomnienia
Wiele sklepów wysyła e-maile przypominające o produktach pozostawionych w koszyku. Ta praktyka wymaga osobnej zgody lub jasnego wyjaśnienia podstawy prawnej:
Jeśli klient ma konto (jest zalogowany): „Jeśli dodasz produkty do koszyka ale nie sfinalizujesz zakupu, możemy wysłać Ci przypomnienie o porzuconym koszyku. Podstawą prawną jest nasz prawnie uzasadniony interes (art. 6 ust. 1 lit. f RODO) polegający na ułatwieniu finalizacji transakcji. Możesz wyrazić sprzeciw wobec takich przypomnień w ustawieniach konta.”
Jeśli klient nie ma konta (podał e-mail przy zamówieniu): „Jeśli rozpocząłeś proces zamówienia (podałeś e-mail) ale go nie dokończyłeś, możemy wysłać jednorazowe przypomnienie w ciągu 24 godzin. Po tym czasie dane z niedokończonego zamówienia są usuwane.”
12. Przekazywanie danych do USA – nowa decyzja adequacyjna
Od lipca 2023 obowiązuje nowa decyzja adequacyjna UE-USA (Data Privacy Framework), ale wciąż wymagana jest transparentność i dodatkowe zabezpieczenia:
Obowiązkowy zapis dla sklepów korzystających z narzędzi USA: „Niektóre z naszych narzędzi (Google Analytics, Mailchimp, Salesforce) przekazują dane do Stanów Zjednoczonych. Transfer odbywa się na podstawie:
- Decyzji adequacyjnej Komisji Europejskiej z dnia 10 lipca 2023 r. (EU-US Data Privacy Framework)
- Standardowych klauzul umownych (SCC) zatwierdzonych przez Komisję Europejską
- Certyfikacji dostawcy w ramach Privacy Shield 2.0
Regularnie weryfikujemy czy nasi dostawcy utrzymują certyfikację i zgodność z wymogami ochrony danych. Lista certyfikowanych firm dostępna jest na stronie: https://www.dataprivacyframework.gov/list”
13. Przycisk odstąpienia jednym kliknięciem – przetwarzanie danych
Od 19 czerwca 2026 każdy regulamin sklepu internetowego wzór musi zawierać przycisk odstąpienia, a polityka prywatności wyjaśniać przetwarzanie danych w tym procesie:
Wymagany zapis: „Od 19 czerwca 2026 umożliwiamy odstąpienie od umowy zakupu jednym kliknięciem poprzez przycisk 'Odstąp od umowy’ w panelu klienta. Po kliknięciu:
- Twoje zamówienie zostaje automatycznie anulowane (jeśli nie wysłane)
- Otrzymujesz e-mail z instrukcją zwrotu (jeśli produkt został wysłany)
- Dane dostawy zwrotu są przetwarzane na podstawie wykonania umowy (art. 6 ust. 1 lit. b)
- Po zakończeniu procedury zwrotu, dane dotyczące zwrotu są usuwane (zachowujemy tylko informację o anulowanym zamówieniu dla celów księgowych przez 5 lat)
Masz prawo żądać usunięcia wszystkich danych po upływie okresu obowiązkowego przechowywania (5 lat podatkowych + 3 lata na dochodzenie roszczeń).”
14. Wszystkie 8 praw użytkownika z procedurami realizacji
Polityka prywatności musi zawierać nie tylko listę praw, ale także konkretne procedury ich realizacji:
Prawo dostępu do danych: „Masz prawo uzyskać kopię swoich danych. Wyślij żądanie na kontakt@abc.pl z tematem 'RODO – dostęp do danych’. Zweryfikujemy Twoją tożsamość i prześlemy dane w ciągu 30 dni.”
Prawo do przenoszenia danych: „Możesz otrzymać swoje dane (historia zamówień, dane konta) w formacie CSV lub JSON. Żądanie wyślij na kontakt@abc.pl.”
Prawo do usunięcia: „Możesz usunąć konto w ustawieniach. Dane z konta zostaną usunięte, ale historia zamówień zostanie zachowana przez wymagane prawem okresy (księgowość, dochodzenie roszczeń).”
Prawo sprzeciwu: „Możesz w każdej chwili sprzeciwić się marketingowi (newsletter, soft opt-in) klikając 'Wypisz się’ lub zmieniając ustawienia w koncie.”
Prawo do wniesienia skargi: „Jeśli uważasz, że przetwarzamy Twoje dane niezgodnie z prawem, możesz wnieść skargę do Prezesa Urzędu Ochrony Danych Osobowych, ul. Stawki 2, 00-193 Warszawa, lub online: https://uodo.gov.pl”
15. Bezpieczeństwo danych – środki techniczne i organizacyjne
Zgodnie z art. 32 RODO, administrator musi wdrożyć odpowiednie środki bezpieczeństwa. W polityce prywatności warto o tym wspomnieć:
„Stosujemy następujące środki bezpieczeństwa chroniące Twoje dane:
- Szyfrowanie połączenia SSL/TLS (certyfikat Extended Validation)
- Szyfrowanie haseł algorytmem bcrypt
- Regularne kopie zapasowe (daily backups z 30-dniowym przechowywaniem)
- Firewall aplikacyjny (WAF)
- Dwuskładnikowe uwierzytelnianie dla adminów
- Regularne audyty bezpieczeństwa i testy penetracyjne
- Szkolenia pracowników z zakresu ochrony danych
- Umowy powierzenia przetwarzania z wszystkimi podwykonawcami (art. 28 RODO)”
Najczęstsze błędy w polityce prywatności sklepów – czego unikać
Na podstawie audytów przeprowadzonych przez UODO w 2025 roku zidentyfikowano najczęstsze błędy:
❌ Kopiowanie polityki z innego sklepu – każdy sklep przetwarza dane inaczej, wymaga indywidualnego dostosowania
❌ Brak informacji o profilowaniu pomimo stosowania rekomendacji produktów i remarketingu
❌ Nieaktualna lista odbiorców – np. zmiana operatora płatności bez aktualizacji polityki
❌ Ogólnikowe okresy przechowywania – „przez niezbędny czas” jest niewystarczające
❌ Brak rozróżnienia między różnymi typami zgód – newsletter, marketing telefoniczny, profilowanie to osobne zgody
❌ Nieprawidłowe stosowanie soft opt-in – wysyłanie ofert partnerów zamiast tylko własnych produktów
❌ Brak informacji o przycisku odstąpienia (obowiązkowe od 19 czerwca 2026)
❌ Cookie wall – blokowanie dostępu do sklepu bez zgody na cookies marketingowe
❌ Brak procedur realizacji praw użytkownika – samo wymienienie praw nie wystarczy
❌ Niezgodność z regulaminem – sprzeczności między polityką prywatności a regulaminem sklepu
Jak przygotować kompletną politykę prywatności dla sklepu?
Opcja 1: Kancelaria prawna (koszt: 3 000 – 10 000 zł)
Zalety:
- Pełna personalizacja
- Wsparcie prawne przy wdrożeniu
- Aktualizacje przy zmianach prawnych (często w ramach abonamentu)
Wady:
- Wysoki koszt
- Długi czas oczekiwania (2-4 tygodnie)
- Ryzyko, że prawnik nie zna specyfiki e-commerce
Opcja 2: Profesjonalny generator online (koszt: 300 – 800 zł)
Zalety:
- Natychmiastowa dostępność
- Uwzględnia wszystkie zmiany prawne z 2026 (DSA, przycisk odstąpienia)
- Dostosowanie do specyfiki sklepu (dropshipping, marketplace, B2B)
- Regularne aktualizacje wzorów
Wady:
- Brak indywidualnej konsultacji prawnej
- Wymaga samodzielnego wypełnienia danych
Rekomendacja: Polityka prywatności sklep internetowy generator dostępny na Regulaminowo.pl oferuje najlepszy stosunek jakości do ceny. Generator uwzględnia wszystkie wymogi z 2026 roku, w tym DSA, przycisk odstąpienia i nowe wytyczne cookies.
Opcja 3: Darmowe wzory z internetu (koszt: 0 zł)
Zalety:
- Brak kosztów
Wady:
- Najczęściej nieaktualne (sprzed DSA i dyrektywy odstąpienia)
- Niekompletne (brakuje kluczowych sekcji)
- Nieadaptowane do Twojego sklepu
- Ryzyko kar UOKiK/UODO (5 000 – 500 000 zł)
Werdykt: NIE ZALECANE – oszczędność kilkuset złotych może kosztować dziesiątki tysięcy w karach.
Tu warto wstawić infografikę porównującą 3 opcje: kancelaria vs. generator vs. darmowe wzory
Sankcje za brak lub błędną politykę prywatności w 2026
Kary za naruszenia w polityce prywatności sklepu internetowego są proporcjonalne do wielkości działalności:
| Naruszenie | Mały sklep (<2 mln PLN) | Średni sklep (2-50 mln PLN) | Duży sklep (>50 mln PLN) |
|---|---|---|---|
| Brak polityki prywatności | 10 000 – 50 000 zł | 50 000 – 200 000 zł | 500 000 – 4% obrotu |
| Niekompletna polityka | 5 000 – 30 000 zł | 30 000 – 100 000 zł | 100 000 – 2% obrotu |
| Cookie wall | 20 000 – 80 000 zł | 80 000 – 300 000 zł | 300 000 – 3% obrotu |
| Brak informacji o profilowaniu | 10 000 – 40 000 zł | 40 000 – 150 000 zł | 150 000 – 2% obrotu |
| Nieprawidłowy transfer do USA | 30 000 – 100 000 zł | 100 000 – 500 000 zł | 500 000 – 4% obrotu |
Dla przykładu, w grudniu 2025 UOKiK ukarał średniej wielkości sklep odzieżowy kwotą 420 000 zł za stosowanie cookie wall i niekompletną politykę prywatności.
Podsumowanie – checklist polityki prywatności sklepu 2026
Przed publikacją polityki prywatności sprawdź, czy zawiera:
✅ Pełne dane firmy (nazwa, NIP, REGON, adres, IOD)
✅ Wszystkie cele przetwarzania z podstawami prawnymi (tabela)
✅ Kompletną listę odbiorców danych (kurierzy, płatności, CRM, marketing)
✅ Szczegółowe okresy przechowywania dla każdej kategorii danych
✅ Informacje o profilowaniu i algorytmach rekomendacji
✅ Opis przetwarzania danych płatniczych i bezpieczeństwa
✅ Sekcję o programie lojalnościowym (jeśli dotyczy)
✅ Granularny podział cookies (4 kategorie + CMP)
✅ Procedury realizacji wszystkich 8 praw użytkownika
✅ Informacje o przekazywaniu danych do USA (jeśli dotyczy)
✅ Opis procesu odstąpienia jednym kliknięciem (od 19.06.2026)
✅ Soft opt-in dla klientów (jeśli stosujesz)
✅ Newsletter z double opt-in i trackingiem
✅ Opinie i recenzje produktów
✅ Środki bezpieczeństwa danych
Pamiętaj – profesjonalnie przygotowana polityka prywatności sklep internetowy wzór PDF to nie tylko wymóg prawny, ale również element budowania zaufania klientów. W rezultacie, transparentność w zakresie przetwarzania danych przekłada się na wyższe wskaźniki konwersji (średnio +12% według badań Baymard Institute 2025) i niższy współczynnik porzuconych koszyków. Dlatego właśnie warto zainwestować w dokument zgodny z wszystkimi wymogami 2026 roku.