 Opublikowane przez

Wiesz co to polityka prywatności aplikacji? Aplikacje mobilne stały się nieodłącznym elementem codziennego życia milionów Polaków. Według danych z 2025 roku przeciętny użytkownik smartfona ma zainstalowanych średnio 40 aplikacji, z których aktywnie korzysta z około 18. Wraz z rosnącą popularnością aplikacji mobilnych rośnie również świadomość użytkowników dotycząca ochrony ich danych osobowych. W 2025 roku UOKiK nałożył na twórców aplikacji mobilnych kary przekraczające 3,2 miliona złotych za naruszenia związane z niewłaściwą polityką prywatności. To jasny sygnał – polityka prywatności aplikacji mobilnej w 2026 roku to nie formalność, ale absolutna konieczność prawna.
Czy Twoja aplikacja mobilna ma właściwie przygotowaną politykę prywatności? Czy uwzględnia wszystkie zmiany prawne, które weszły w życie w ostatnich miesiącach? W tym artykule znajdziesz kompleksowy przewodnik po wymogach dotyczących polityki prywatności dla aplikacji mobilnych w 2026 roku, oparty na obowiązujących przepisach RODO, Digital Services Act (DSA) oraz nadchodzącej dyrektywie o przyciskach odstąpienia.
Dlaczego polityka prywatności w aplikacji mobilnej jest obowiązkowa?
Podstawa prawna jest jednoznaczna: zgodnie z art. 13 i 14 RODO (Rozporządzenia o Ochronie Danych Osobowych), każdy administrator danych osobowych – a więc także twórca aplikacji mobilnej – ma obowiązek poinformowania użytkowników o tym, jakie dane zbiera, w jakim celu, na jakiej podstawie prawnej oraz jakie prawa przysługują osobom, których dane dotyczą.
W przypadku aplikacji mobilnych ten obowiązek nabiera szczególnego znaczenia, ponieważ:
- Aplikacje często zbierają dane wrażliwe (lokalizacja, kontakty, zdjęcia, dane zdrowotne)
- Użytkownicy udzielają zgód w środowisku mobilnym, często nie czytając dokumentów
- Systemy Android i iOS wymagają zamieszczenia polityki prywatności przed publikacją w sklepach Google Play i App Store
- Brak właściwej polityki może skutkować odrzuceniem aplikacji lub jej usunięciem ze sklepów
Kary za brak lub niewłaściwą politykę prywatności mogą sięgać nawet 20 milionów euro lub 4% rocznego światowego obrotu przedsiębiorcy – w zależności od tego, która kwota jest wyższa.
Kluczowe elementy polityki prywatności aplikacji mobilnej w 2026 roku
Dane administratora i kontakt z IOD
Każda polityka prywatności musi rozpoczynać się od jasnego wskazania, kto jest administratorem danych osobowych. Nie wystarczy nazwa aplikacji – konieczne są pełne dane:
Wymagane informacje:
- Pełna nazwa firmy (lub dane osoby fizycznej prowadzącej działalność)
- Adres siedziby
- NIP
- Adres e-mail kontaktowy
- Numer telefonu (rekomendowane)
- Dane Inspektora Ochrony Danych (jeśli został powołany)
Jeśli Twoja aplikacja przetwarza dane osobowe na dużą skalę, monitoruje zachowania użytkowników lub przetwarza dane wrażliwe – powołanie Inspektora Ochrony Danych (IOD) może być obowiązkowe. Nawet jeśli nie jest to wymóg prawny w Twoim przypadku, IOD znacząco podnosi wiarygodność aplikacji.
Cele i podstawy prawne przetwarzania danych
To serce każdej polityki prywatności. Użytkownik musi dokładnie wiedzieć:
- Jakie dane są zbierane (np. imię, e-mail, numer telefonu, lokalizacja GPS, identyfikator urządzenia)
- W jakim celu (np. świadczenie usług, personalizacja treści, marketing)
- Na jakiej podstawie prawnej (zgoda, umowa, prawnie uzasadniony interes, obowiązek prawny)
Przykładowa tabela celów przetwarzania:
| Rodzaj danych | Cel przetwarzania | Podstawa prawna |
|---|---|---|
| Imię, e-mail, hasło | Utworzenie i obsługa konta użytkownika | Umowa (art. 6 ust. 1 lit. b RODO) |
| Lokalizacja GPS | Wyświetlanie ofert w pobliżu | Zgoda (art. 6 ust. 1 lit. a RODO) |
| Historia zakupów | Personalizacja rekomendacji | Prawnie uzasadniony interes (art. 6 ust. 1 lit. f RODO) |
| Adres IP, cookies | Analityka i statystyki | Zgoda lub prawnie uzasadniony interes |
Ważne w 2026 roku: Od maja 2025 praktyka urzędów ochrony danych w UE jest jeszcze bardziej restrykcyjna wobec określania „prawnie uzasadnionego interesu” jako podstawy prawnej dla działań marketingowych. Bezpieczniej jest uzyskać wyraźną zgodę użytkownika na marketing.
Uprawnienia aplikacji i dostęp do funkcji urządzenia
Współczesne aplikacje mobilne często żądają dostępu do:
- Aparatu i galerii zdjęć
- Mikrofonu
- Lokalizacji GPS
- Kontaktów
- Kalendarza
- Plików na urządzeniu
- Bluetooth i NFC
W polityce prywatności musisz wyjaśnić, dlaczego każde z tych uprawnień jest potrzebne. Nie wystarczy ogólnikowe „aplikacja wymaga dostępu do aparatu” – trzeba napisać „dostęp do aparatu jest potrzebny, abyś mógł zrobić zdjęcie produktu i dodać je do recenzji”.
Google i Apple coraz bardziej restrykcyjnie podchodzą do uprawnień aplikacji. Od 2025 roku Android 15 i iOS 18 wymagają jeszcze bardziej szczegółowych uzasadnień dla wrażliwych uprawnień.
Dane zbierane automatycznie – identyfikatory i analityka
Nawet jeśli użytkownik nie zakłada konta, aplikacja mobilna zbiera szereg danych automatycznie:
- Identyfikator reklamowy (IDFA na iOS, AAID na Android)
- Model urządzenia i wersja systemu operacyjnego
- Adres IP
- Dane o interakcjach w aplikacji
- Logi błędów i crashy
Te dane również podlegają RODO i muszą być wymienione w polityce prywatności. Szczególnie istotne są tzw. identyfikatory reklamowe, które pozwalają na śledzenie użytkowników między aplikacjami.
Nowość 2025/2026: Apple i Google wprowadzili nowe wymogi dotyczące tzw. App Tracking Transparency (ATT) oraz Privacy Sandbox. Użytkownicy muszą wyrazić świadomą zgodę na śledzenie między aplikacjami.
SDK i narzędzia trzecie
Większość aplikacji mobilnych korzysta z zewnętrznych SDK (Software Development Kit), takich jak:
- Firebase Analytics (Google)
- Facebook SDK
- Adjust, AppsFlyer (analityka mobilna)
- Stripe, PayU (płatności)
- Zendesk, Intercom (obsługa klienta)
Każde takie narzędzie również przetwarza dane osobowe użytkowników, często przesyłając je na serwery znajdujące się poza Europejskim Obszarem Gospodarczym. W polityce prywatności musisz:
- Wymienić wszystkie używane SDK i narzędzia
- Wskazać, jakie dane przekazujesz tym podmiotom
- Podać linki do ich polityk prywatności
- Wyjaśnić podstawę prawną takiego przekazywania danych (zwykle zgoda lub umowa)
Przekazywanie danych poza EOG wymaga dodatkowo zastosowania odpowiednich zabezpieczeń, takich jak Standardowe Klauzule Umowne (SCC) lub certyfikat Privacy Shield (aktualnie zastąpiony przez EU-US Data Privacy Framework od 2023 roku).
Prawa użytkowników – jak je opisać i realizować
RODO przyznaje użytkownikom szereg praw, które musisz opisać w polityce prywatności aplikacji mobilnej:
Prawo dostępu do danych (art. 15 RODO) Użytkownik może zażądać kopii swoich danych osobowych. W aplikacji mobilnej najlepiej zaimplementować funkcję automatycznego pobierania danych z konta.
Prawo do sprostowania (art. 16 RODO) Jeśli dane są nieprawidłowe, użytkownik może je poprawić. Warto umożliwić edycję podstawowych danych bezpośrednio w ustawieniach konta.
Prawo do usunięcia – „prawo do bycia zapomnianym” (art. 17 RODO) Użytkownik może zażądać usunięcia swoich danych. W praktyce oznacza to konieczność zaimplementowania funkcji usunięcia konta wraz ze wszystkimi danymi.
Prawo do ograniczenia przetwarzania (art. 18 RODO) W określonych sytuacjach użytkownik może zażądać czasowego wstrzymania przetwarzania danych.
Prawo do przenoszenia danych (art. 20 RODO) Użytkownik może otrzymać swoje dane w formacie umożliwiającym ich przeniesienie do innej aplikacji (np. CSV, JSON, XML).
Prawo sprzeciwu (art. 21 RODO) Użytkownik może sprzeciwić się przetwarzaniu danych w celach marketingowych lub bazujących na prawnie uzasadnionym interesie.
Prawo do cofnięcia zgody Jeśli przetwarzanie odbywa się na podstawie zgody, użytkownik może ją w każdej chwili wycofać – a Ty musisz to umożliwić tak łatwo, jak łatwe było jej udzielenie.
W polityce prywatności podaj konkretny sposób skorzystania z tych praw – czy przez e-mail, formularz w aplikacji, czy panel użytkownika.
Bezpieczeństwo danych i środki techniczne
Użytkownicy coraz częściej pytają: jak chronicie moje dane? W polityce prywatności warto zawrzeć informację o stosowanych środkach bezpieczeństwa:
- Szyfrowanie połączeń (SSL/TLS)
- Szyfrowanie danych wrażliwych w bazie danych
- Regularne audyty bezpieczeństwa
- Kontrola dostępu pracowników do danych
- Kopie zapasowe
Nie musisz ujawniać szczegółów technicznych (mogłoby to ułatwić ataki), ale ogólny opis zwiększy zaufanie użytkowników.
Cookies, local storage i podobne technologie w aplikacjach
Choć cookies kojarzą się głównie ze stronami internetowymi, aplikacje mobilne również wykorzystują podobne mechanizmy śledzenia i przechowywania danych:
- Local Storage i Shared Preferences
- Session tokens
- Cache danych
- Identyfikatory reklamowe
Jeśli Twoja aplikacja korzysta z takich technologii, musisz to opisać w polityce prywatności oraz – w wielu przypadkach – uzyskać zgodę użytkownika przed ich aktywacją.
Digital Services Act (DSA) i jego wpływ na aplikacje mobilne
Od lutego 2024 roku w pełni obowiązuje rozporządzenie DSA (Digital Services Act), które nakłada dodatkowe obowiązki na platformy internetowe, w tym aplikacje mobilne spełniające określone kryteria.
DSA wymaga m.in.:
- Przejrzystych zasad moderacji treści
- Mechanizmów zgłaszania nielegalnych treści
- Przejrzystości w algorytmach rekomendacji
- Ochrony nieletnich
Jeśli Twoja aplikacja umożliwia publikowanie treści przez użytkowników (social media, marketplace, forum), musisz uwzględnić wymogi DSA w polityce prywatności i regulaminie.
Nadchodząca dyrektywa o przyciskach odstąpienia (2023/2673)
Od 19 czerwca 2026 roku w całej UE obowiązywać będzie wymóg umożliwienia odstąpienia od umowy jednym kliknięciem. Choć formalnie dotyczy to e-commerce, ma również wpływ na aplikacje mobilne oferujące subskrypcje i zakupy.
W praktyce oznacza to, że:
- Użytkownik musi móc anulować subskrypcję tak samo łatwo, jak ją wykupił
- Formularz odstąpienia musi być dostępny bezpośrednio w aplikacji
- Proces nie może wymagać logowania do zewnętrznego panelu
W polityce prywatności aplikacji mobilnej warto już teraz opisać, jak użytkownicy mogą zarządzać subskrypcjami i korzystać z prawa odstąpienia.
Polityka prywatności dla aplikacji mobilnych dzieci
Jeśli Twoja aplikacja jest skierowana do dzieci (poniżej 16. roku życia w Polsce, w innych krajach UE próg może być niższy), obowiązują Cię znacznie bardziej restrykcyjne wymogi:
- Przetwarzanie danych dzieci wymaga zgody rodzica/opiekuna
- Język polityki prywatności musi być zrozumiały dla dzieci
- Minimalizacja zbieranych danych
- Zakaz profilowania i targetowania reklam do dzieci
- Specjalne mechanizmy weryfikacji wieku
Apple i Google mają również własne wymogi dla aplikacji dziecięcych (COPPA w USA, odpowiedniki w UE). Niedopełnienie tych obowiązków może skutkować natychmiastowym usunięciem aplikacji ze sklepu.
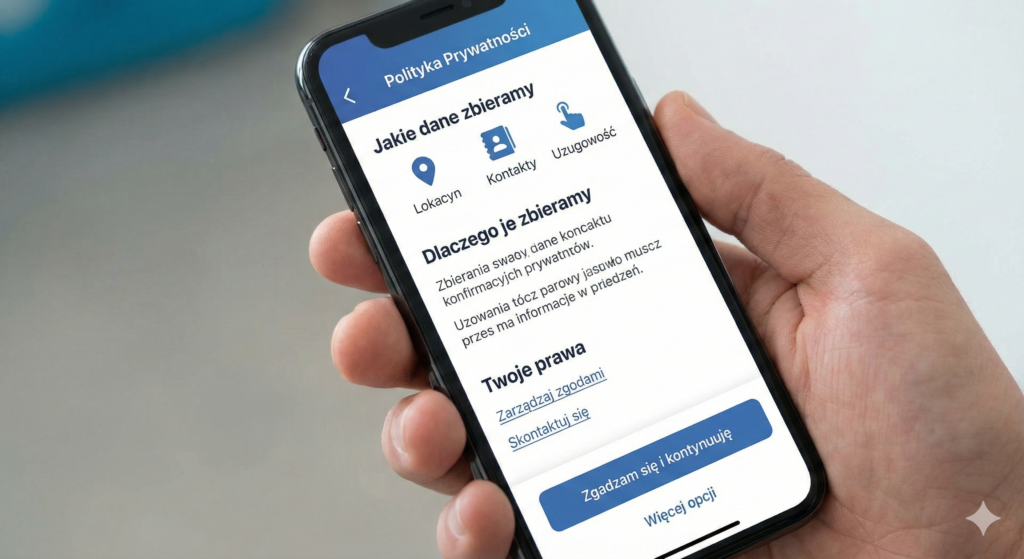
Jak zaprezentować politykę prywatności w aplikacji mobilnej?
Sama treść polityki prywatności to jedno, ale równie ważne jest jak ją zaprezentować użytkownikom:
Umiejscowienie w aplikacji
- Link do polityki prywatności na ekranie logowania/rejestracji
- Dostęp z menu ustawień aplikacji
- Link w stopce głównego ekranu
- Osobny ekran podczas pierwszego uruchomienia
Format i przejrzystość
- Wersja mobilna (responsywna)
- Podział na sekcje z nagłówkami
- Możliwość zwinięcia/rozwinięcia sekcji
- Wersja „w skrócie” dla niecierpliwych + pełna wersja
- Dostępność w języku polskim (i innych językach, jeśli aplikacja jest wielojęzyczna)
Wersjonowanie i komunikacja zmian
Polityka prywatności nie jest dokumentem statycznym. Musisz ją aktualizować, gdy:
- Wprowadzasz nowe funkcje zbierające dane
- Zmieniasz SDK i narzędzia trzecie
- Zmieniają się przepisy prawne
- Następują zmiany organizacyjne (zmiana administratora)
Obowiązkiem jest poinformowanie użytkowników o istotnych zmianach – najlepiej przez:
- Push notification
- E-mail do zarejestrowanych użytkowników
- Komunikat przy pierwszym uruchomieniu aplikacji po aktualizacji
- Wymaganie ponownej akceptacji polityki przy kluczowych zmianach
Najczęstsze błędy w politykach prywatności aplikacji mobilnych
1. Kopiowanie wzorów bez dostosowania
Wiele aplikacji używa ogólnych szablonów polityki prywatności przygotowanych dla stron internetowych. To błąd – aplikacja mobilna ma specyfikę, która musi być uwzględniona (uprawnienia, SDK, identyfikatory mobilne).
2. Brak informacji o przekazywaniu danych poza EOG
Jeśli korzystasz z Firebase, Facebooka czy innych amerykańskich narzędzi, prawie na pewno przekazujesz dane poza Europejski Obszar Gospodarczy. Musisz to jasno zaznaczyć i wskazać zabezpieczenia.
3. Niewłaściwa podstawa prawna
Przykład: „przetwarzamy Twoje dane na podstawie uzasadnionego interesu” dla działań marketingowych. Lepiej uzyskać zgodę – prawnie bezpieczniejsze w 2026 roku.
4. Brak mechanizmu zgłaszania naruszeń
Polityka prywatności powinna zawierać informację, jak użytkownik może zgłosić podejrzenie naruszenia ochrony danych oraz jak długo masz na odpowiedź (zgodnie z RODO – najczęściej miesiąc).
5. Nieaktualna polityka sklepów
Google Play i App Store wymagają zamieszczenia linku do polityki prywatności w karcie aplikacji. Ten link musi prowadzić do aktualnej wersji – wiele aplikacji zapomina go zaktualizować po zmianach.
Checklist: Co musi zawierać polityka prywatności aplikacji mobilnej w 2026 roku
✅ Dane administratora z pełnym kontaktem ✅ Lista wszystkich zbieranych danych (także automatycznie) ✅ Cele przetwarzania i podstawy prawne dla każdego celu ✅ Informacja o uprawnieniach aplikacji i ich uzasadnienie ✅ Wykaz używanych SDK i narzędzi trzecich z linkami do ich polityk ✅ Opis przekazywania danych poza EOG (jeśli występuje) i zabezpieczenia ✅ Pełny katalog praw użytkownika z instrukcją ich realizacji ✅ Informacja o środkach bezpieczeństwa ✅ Opis używania cookies, local storage i podobnych technologii ✅ Period przechowywania danych ✅ Informacja o prawie wniesienia skargi do UODO ✅ Zasady aktualizacji polityki i komunikacji zmian ✅ Specjalne zapisy dla aplikacji dziecięcych (jeśli dotyczy) ✅ Zgodność z DSA (jeśli aplikacja spełnia kryteria) ✅ Informacja o możliwości odstąpienia/anulowania subskrypcji
Gdzie uzyskać profesjonalną pomoc?
Samodzielne przygotowanie polityki prywatności aplikacji mobilnej to wyzwanie. Dokumenty dostępne w internecie często są przestarzałe lub niedostosowane do polskiego prawa. Jeśli chcesz mieć pewność, że Twoja aplikacja jest w pełni zgodna z wymogami 2026 roku, warto skorzystać z profesjonalnych rozwiązań.
Na stronie regulaminowo.pl znajdziesz aktualny wzór polityki prywatności aplikacji mobilnej, przygotowany przez prawników specjalizujących się w RODO i e-commerce. Dokumenty są regularnie aktualizowane o najnowsze zmiany prawne i dostosowane do specyfiki aplikacji mobilnych na systemy Android i iOS.
Podsumowanie
Polityka prywatności aplikacji mobilnej w 2026 roku to znacznie więcej niż formalność wymagana przez sklepy z aplikacjami. To podstawowy dokument, który:
- Chroni Cię prawnie przed karami UODO i roszczeniami użytkowników
- Buduje zaufanie użytkowników do Twojej aplikacji
- Jest wymogiem Google Play i App Store
- Spełnia obowiązki informacyjne wynikające z RODO
Pamiętaj, że przygotowanie polityki prywatności to dopiero początek – musisz również faktycznie przestrzegać deklarowanych zasad i regularnie aktualizować dokument zgodnie ze zmianami w aplikacji i przepisach prawnych.
W 2026 roku użytkownicy są coraz bardziej świadomi swoich praw, a organy nadzorcze coraz surowiej egzekwują przepisy. Nie ryzykuj kar sięgających milionów złotych – zadbaj o profesjonalną, aktualną politykę prywatności już dziś.
Pingback:RODO w aplikacji mobilnej:polityka prywatności krok po kroku