 Opublikowane przez
Jak wymogi RODO i DSA a polityka prywatności sklepu? Praktyczny przewodnik z przykładami, checklistami i gotowymi rozwiązaniami na 2026 rok.
Właściciele sklepów internetowych w 2026 roku muszą sprostać podwójnym wymogom: z jednej strony RODO (Rozporządzenie o Ochronie Danych Osobowych) obowiązujące od 2018 roku, z drugiej DSA (Digital Services Act) w pełni egzekwowany od lutego 2024. Choć obydwa akty prawne dotyczą ochrony użytkowników, nakładają różne obowiązki i wymagają odmiennego podejścia do dokumentacji prawnej. Co więcej, od 19 czerwca 2026 wchodzi w życie dyrektywa (UE) 2023/2673 o przycisku odstąpienia, która dodatkowo komplikuje krajobraz prawny e-commerce.
Według najnowszego raportu UOKiK „Zgodność e-sklepów 2025″, aż 68% polskich sklepów internetowych nie rozumie różnicy między wymogami RODO a DSA, przez co ich polityki prywatności są niekompletne lub sprzeczne z prawem. W rezultacie, przedsiębiorcy narażają się na kary finansowe średnio 85 000 zł od UODO oraz 120 000 zł od UOKiK za praktyki naruszające zbiorowe interesy konsumentów. Dlatego właśnie warto dokładnie zrozumieć, jak praktycznie wdrożyć obydwa akty prawne w swojej polityce prywatności sklep.
RODO vs. DSA – kluczowe różnice w kontekście sklepów
Zanim przejdziemy do praktycznych wskazówek, warto zrozumieć fundamentalne różnice między RODO a DSA, ponieważ oba akty prawne mają odmienne cele i zakresy:
RODO (Rozporządzenie 2016/679) – ochrona danych osobowych
Cel: Ochrona podstawowych praw i wolności osób fizycznych, w szczególności prawa do ochrony danych osobowych.
Zakres w e-commerce:
- Jak zbierać, przechowywać i przetwarzać dane klientów (imię, e-mail, adres)
- Jakie podstawy prawne stosować (zgoda, umowa, prawnie uzasadniony interes)
- Jak długo przechowywać dane
- Jakie prawa mają użytkownicy (dostęp, usunięcie, przenoszenie)
- Jak zabezpieczyć dane przed naruszeniami
- Komu można przekazywać dane (podwykonawcy, państwa trzecie)
Organ nadzorczy w Polsce: UODO (Urząd Ochrony Danych Osobowych)
Maksymalna kara: 20 mln euro lub 4% globalnego obrotu
DSA (Rozporządzenie 2022/2065) – bezpieczeństwo usług cyfrowych
Cel: Zapewnienie bezpiecznego, przewidywalnego i zaufanego środowiska cyfrowego, w którym chronione są podstawowe prawa użytkowników.
Zakres w e-commerce:
- Transparentność algorytmów (rekomendacje produktów, ranking wyników wyszukiwania)
- Jasne informacje o reklamach (oznaczanie treści sponsorowanych)
- Granularna zgoda na cookies i śledzenie
- Procedury zgłaszania nielegalnych treści
- Ochrona małoletnich (weryfikacja wieku, brak targetowanych reklam dla dzieci)
- Transparentność dotycząca moderacji treści (opinie, recenzje)
Organ nadzorczy w Polsce: UKE (Urząd Komunikacji Elektronicznej) we współpracy z UOKiK
Maksymalna kara: 6% globalnego obrotu
Praktyczne różnice – przykład
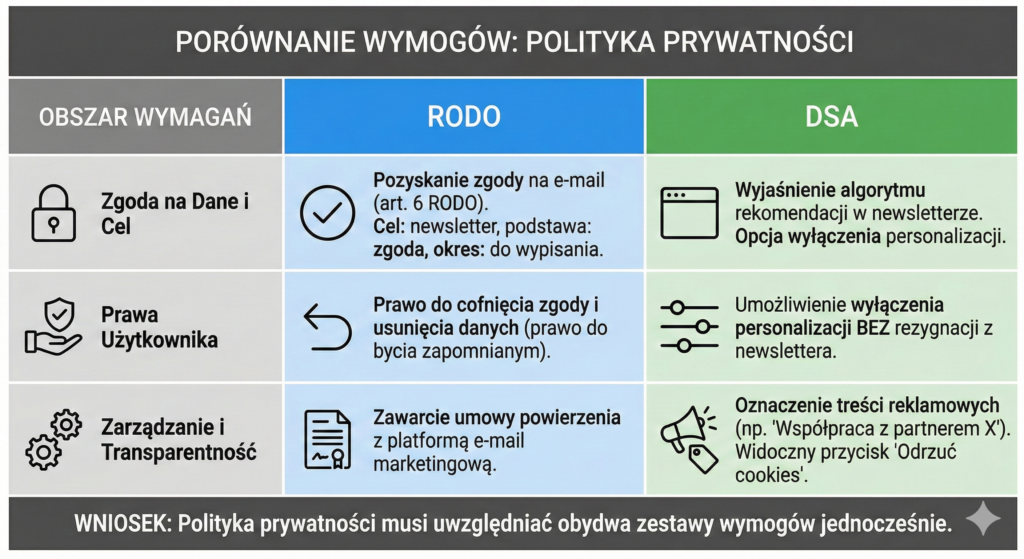
Sytuacja: Sklep internetowy zbiera adresy e-mail i wysyła newsletter z rekomendacjami produktów.
Wymogi RODO:
- Pozyskaj zgodę na przetwarzanie adresu e-mail (art. 6 ust. 1 lit. a)
- Poinformuj o celu (newsletter), podstawie prawnej (zgoda), okresie przechowywania (do wypisania)
- Zapewnij prawo do cofnięcia zgody i usunięcia danych
- Zawrzyj umowę powierzenia z platformą e-mail marketingową
Wymogi DSA:
- Wyjaśnij jak działa algorytm doboru rekomendowanych produktów w newsletterze
- Umożliw wyłączenie personalizacji rekomendacji bez rezygnacji z newslettera
- Zapewnij równie widoczny przycisk „Odrzuć cookies marketingowe” jak „Akceptuję”
- Oznacz treści reklamowe w newsletterze (np. „Współpraca z partnerem X”)
Jak widać, obydwa akty prawne uzupełniają się, ale wymagają różnych działań. Tym samym, polityka prywatności wzór musi uwzględniać obydwa zestawy wymogów jednocześnie.
10 obszarów gdzie RODO i DSA się przecinają – praktyczne wdrożenie
1. Cookies i technologie śledzące – podwójne wymogi
RODO wymaga:
- Zgody przed zapisaniem cookies (wyjątek: niezbędne do działania usługi)
- Informacji kto przetwarza dane z cookies (lista odbiorców)
- Możliwości cofnięcia zgody
DSA dodatkowo wymaga:
- Granularnej zgody – osobno dla każdej kategorii cookies
- Równie widocznego przycisku „Odrzuć wszystkie” jak „Akceptuję wszystkie”
- Zakazu cookie walls (blokowanie dostępu bez zgody na cookies marketingowe)
- Centrum preferencji cookies z możliwością zmiany ustawień
Praktyczne wdrożenie w polityce prywatności:
COOKIES I TECHNOLOGIE ŚLEDZĄCE

1. Kategorie cookies (zgodnie z DSA):

A) COOKIES NIEZBĘDNE (brak wymaganej zgody)
- Sesja użytkownika (ID sesji, 24h)
- Koszyk zakupowy (cart_token, 7 dni)
- Preferencje językowe (lang, 365 dni)
- Zabezpieczenia CSRF (csrf_token, sesja)

Podstawa prawna: Art. 6 ust. 1 lit. f RODO – prawnie uzasadniony interes w zapewnieniu funkcjonalności sklepu.

B) COOKIES FUNKCJONALNE (zgoda wymagana)
- Zapamiętanie filtrów produktów (filters, 30 dni)
- Historia przeglądanych produktów (recently_viewed, 90 dni)
- Preferencje wyświetlania (view_mode, 365 dni)

Dostawca: Nasz własny system
Cel: Poprawa doświadczeń zakupowych
Możesz wycofać zgodę w Centrum Cookies.

C) COOKIES ANALITYCZNE (zgoda wymagana)
- Google Analytics 4 (_ga, _ga_*, 730 dni)
  * Cel: Analiza ruchu, optymalizacja konwersji
  * Dostawca: Google LLC (USA)
  * Transfer: Decyzja adequacyjna UE-USA + SCC
  * Więcej: https://policies.google.com/privacy

- Hotjar (\_hjSession*, 30 min)
  * Cel: Nagrywanie sesji, mapy ciepła
  * Dostawca: Hotjar Ltd. (Malta)

D) COOKIES MARKETINGOWE (zgoda wymagana)
- Google Ads (\_gcl_*, 90 dni)
  * Cel: Remarketing, konwersje z reklam
  * Dostawca: Google LLC (USA)

- Facebook Pixel (_fbp, 90 dni)
  * Cel: Targetowane reklamy na Facebooku
  * Dostawca: Meta Platforms Inc. (USA)

2. Zarządzanie zgodami (zgodnie z RODO i DSA):
- Możesz wyrazić zgodę na poszczególne kategorie osobno
- Możesz odrzucić wszystkie cookies marketingowe jednym kliknięciem
- Dostęp do sklepu nie jest uzależniony od zgody na cookies marketingowe
- Zmiana preferencji: [Centrum Cookies] dostępne w stopce

3. Twoje prawa (RODO):
- Prawo do cofnięcia zgody w dowolnym momencie
- Prawo do usunięcia danych z cookies (clear cookies)
- Prawo do sprzeciwu wobec profilowania
Techniczne wdrożenie:
- Użyj CMP (Consent Management Platform) zgodnego z TCF 2.2: CookieBot, OneTrust, Complianz
- Upewnij się, że cookies marketingowe nie są zapisywane przed wyrażeniem zgody
- Testuj regularnie – narzędzia: Cookie Scanner, GDPR Cookie Checker
2. Profilowanie i algorytmy rekomendacji – transparentność
RODO wymaga:
- Informacji o fakcie stosowania profilowania (art. 13 ust. 2 lit. f)
- Wyjaśnienia logiki automatycznego podejmowania decyzji
- Prawa do sprzeciwu wobec profilowania
DSA dodatkowo wymaga:
- Szczegółowego opisu jak działają algorytmy (parametry, wagi)
- Możliwości wyłączenia personalizacji bez utraty dostępu do usługi
- Informacji jak użytkownik może wpływać na rekomendacje
- Alternatywnego widoku bez algorytmicznego rankingu
Praktyczne wdrożenie w polityce prywatności:
PROFILOWANIE I REKOMENDACJE PRODUKTÓW

1. Stosowane algorytmy (DSA – transparentność):

A) Sekcja "Polecane dla Ciebie"
Algorytm analizuje:
- Twoje ostatnie 10 przeglądanych produktów (waga: 40%)
- Historię zakupów (waga: 30%)
- Produkty w koszyku i liście życzeń (waga: 20%)
- Zachowania podobnych użytkowników (waga: 10%)

Cel: Pokazanie produktów, które mogą Cię zainteresować
Możliwość wyłączenia: TAK – w Ustawieniach konta > Personalizacja

B) Wyniki wyszukiwania
Ranking produktów uwzględnia:
- Trafność do frazy (algorytm TF-IDF)
- Popularność produktu (liczba sprzedaży ostatnie 30 dni)
- Dostępność (produkty dostępne wyżej)
- Bez personalizacji – wszyscy widzą te same wyniki

C) Sekcja "Często kupowane razem"
Bazuje wyłącznie na statystykach zakupowych (bez danych osobowych)
Algorytm: collaborative filtering

2. Podstawa prawna (RODO):
- Prawnie uzasadniony interes (art. 6 ust. 1 lit. f) – poprawa doświadczeń zakupowych
- Możesz wyrazić sprzeciw bez wpływu na możliwość zakupów

3. Twoje prawa i opcje:
✓ Wyłączenie rekomendacji: Ustawienia > Personalizacja > Wyłącz
✓ Usunięcie historii przeglądania: Ustawienia > Historia > Wyczyść
✓ Po wyłączeniu zobaczysz ogólne bestsellery zamiast spersonalizowanych rekomendacji
✓ Prawo do interwencji ludzkiej – kontakt: kontakt@abc.pl
Uwaga praktyczna: Zgodnie z wytycznymi DSA z grudnia 2025, sklepy o obrotach >50 mln euro muszą dodatkowo publikować roczne raporty o działaniu algorytmów. Mniejsze sklepy są zwolnione z tego wymogu.
3. Newsletter i marketing elektroniczny – wielopoziomowa zgoda
RODO wymaga:
- Zgody na przetwarzanie adresu e-mail (art. 6 ust. 1 lit. a)
- Informacji o celu, okresie przechowywania, prawach użytkownika
Ustawa o świadczeniu usług drogą elektroniczną wymaga:
- Zgody na przesyłanie informacji handlowych (art. 10)
DSA dodatkowo wymaga:
- Transparentności dotyczącej algorytmów personalizacji newslettera
- Możliwości wyłączenia personalizacji treści
- Informacji o trackingu (pixel śledzący otwarcia)
Praktyczne wdrożenie – formularz zapisu:
<form>
  <label>Adres e-mail: <input type="email" required></label>

  <!-- ZGODA 1: RODO – przetwarzanie danych -->
  <label>
    <input type="checkbox" required>
    Wyrażam zgodę na przetwarzanie mojego adresu e-mail przez ABC Sp. z o.o.
    w celu wysyłki newslettera. Podstawa prawna: art. 6 ust. 1 lit. a RODO.
    Masz prawo do cofnięcia zgody w dowolnym momencie.
  </label>

  <!-- ZGODA 2: Ustawa – przesyłanie treści handlowych -->
  <label>
    <input type="checkbox" required>
    Wyrażam zgodę na otrzymywanie informacji handlowych drogą elektroniczną
    od ABC Sp. z o.o. (art. 10 ustawy o świadczeniu usług drogą elektroniczną).
  </label>

  <!-- OPCJONALNE: Personalizacja (DSA) -->
  <label>
    <input type="checkbox">
    Zgadzam się na personalizację treści newslettera na podstawie moich
    zachowań (przeglądane produkty, historia zakupów). Możesz wyłączyć
    w każdej chwili w ustawieniach newslettera.
  </label>

  <button>Zapisz się</button>
</form>
W polityce prywatności:
NEWSLETTER

1. Cele i podstawy prawne:
- Wysyłka newslettera: zgoda (art. 6 ust. 1 lit. a RODO + art. 10 ustawy)
- Personalizacja treści: dodatkowa zgoda (opcjonalna)
- Analiza skuteczności (otwarcia, kliknięcia): prawnie uzasadniony interes

2. Proces zapisu (RODO – transparentność):
- Double opt-in: po wpisaniu e-maila otrzymasz link aktywacyjny
- Dopiero kliknięcie linku aktywuje subskrypcję
- Przechowujemy dowód zgody przez 5 lat (data, IP, treść zgody)

3. Tracking w newsletterze (DSA – transparentność):
Newsletter zawiera:
- Pixel śledzący (niewidoczny obrazek 1x1) – rejestruje otwarcie
- Specjalne linki – śledzą kliknięcia
Zbierane dane: adres IP, typ urządzenia, data/godzina, przeglądarka
Cel: Optymalizacja treści, pomiar skuteczności kampanii
Możesz zablokować tracking wyłączając obrazki w kliencie poczty

4. Personalizacja (DSA):
Jeśli wyraziłeś zgodę na personalizację, newsletter zawiera:
- Produkty dopasowane do Twojej historii przeglądania
- Rekomendacje bazujące na poprzednich zakupach
- Spersonalizowane rabaty

Możesz wyłączyć personalizację: [Link do centrum preferencji]
Po wyłączeniu otrzymasz ogólny newsletter (bez dopasowania)

5. Wypisanie się (RODO + DSA):
- Link "Wypisz się" w stopce każdej wiadomości
- Jednoetapowe (bez logowania, bez potwierdzania)
- Natychmiastowe (do 24h)
- Dane z newslettera usuwane niezwłocznie
4. Dane płatnicze – bezpieczeństwo i transparentność
RODO wymaga:
- Minimalizacji danych (tylko niezbędne informacje)
- Odpowiednich zabezpieczeń technicznych (szyfrowanie)
- Umów powierzenia z operatorami płatności
DSA dodatkowo wymaga:
- Jasnych informacji o sposobie przetwarzania danych płatniczych
- Transparentności dotyczącej zapisywania kart (tokenizacja)
- Informacji o certyfikacjach bezpieczeństwa (PCI DSS)
Praktyczne wdrożenie w polityce prywatności:
DANE PŁATNICZE I BEZPIECZEŃSTWO TRANSAKCJI

1. Przetwarzanie danych płatniczych (RODO):

Nie przechowujemy danych Twojej karty płatniczej na naszych serwerach.
Płatności obsługują certyfikowani operatorzy:

A) PayU S.A. (Polska)
- Dane karty przekazywane bezpośrednio do PayU (z pominięciem naszych serwerów)
- Szyfrowanie: TLS 1.3
- Certyfikat: PCI DSS Level 1
- Polityka prywatności: https://payu.pl/polityka-prywatnosci

B) Stripe Payments Europe Ltd. (Irlandia)
- Tokenizacja kart dla zapisanych metod płatności
- Przechowujemy tylko: token (np. tok_abc123), ostatnie 4 cyfry, data ważności
- Pełny numer karty: wyłącznie u Stripe
- Certyfikat: PCI DSS Level 1

2. Zapisane karty płatnicze (DSA – transparentność):

Możesz zapisać kartę dla szybszych przyszłych zakupów:
✓ Jak to działa: Stripe tworzy bezpieczny token (nie przechowujemy numeru karty)
✓ Co widzimy: Ostatnie 4 cyfry, typ karty, data ważności
✓ Bezpieczeństwo: Token jest bezwartościowy bez autoryzacji Stripe
✓ Usuwanie: W każdej chwili w Ustawieniach > Płatności

3. Zabezpieczenia transakcji (RODO art. 32):
- Szyfrowanie połączenia: SSL/TLS z certyfikatem Extended Validation
- 3D Secure: Dodatkowe potwierdzenie w banku dla bezpieczeństwa
- Wykrywanie oszustw: Automatyczne systemy antyfraudowe Stripe
- Monitoring: 24/7 monitoring nietypowych transakcji

4. Dane z transakcji (okres przechowywania):
- Historia transakcji: 10 lat (ustawa o przeciwdziałaniu praniu pieniędzy)
- Dowody księgowe: 5 lat (ustawa o rachunkowości)
- Dane zwrotów/reklamacji: 3 lata od rozpatrzenia
5. Opinie i recenzje klientów – moderacja treści
RODO wymaga:
- Zgody na publikację opinii lub innej podstawy prawnej
- Informacji kto może zobaczyć dane autora opinii
- Prawa do usunięcia opinii
DSA dodatkowo wymaga:
- Transparentnych zasad moderacji (kiedy opinia jest usuwana)
- Procedury odwoławczej (jeśli opinia zostanie odrzucona)
- Oznaczenia zweryfikowanych zakupów
- Zakazu fałszywych opinii i manipulacji
Praktyczne wdrożenie w polityce prywatności:
OPINIE I RECENZJE PRODUKTÓW

1. Publikacja opinii (RODO):

Po zakupie możesz wystawić opinię o produkcie. Zgłaszając opinię:
- Wyrażasz zgodę na publiczne wyświetlenie: imienia i pierwszej litery nazwiska
  (np. "Jan K."), daty zakupu, treści opinii oraz oceny gwiazdkowej
- Twój adres e-mail i pełne dane NIE są publikowane
- Podstawa prawna: zgoda (art. 6 ust. 1 lit. a RODO)

2. Moderacja opinii (DSA – transparentność zasad):

Opinie są weryfikowane przed publikacją według następujących kryteriów:
✓ Dotyczą zakupionego produktu (weryfikacja zamówienia)
✓ Nie zawierają wulgaryzmów, treści obraźliwych lub niezgodnych z prawem
✓ Nie zawierają danych osobowych osób trzecich
✓ Nie są publikowane w zamian za wynagrodzenie (zakaz płatnych opinii)

Czas weryfikacji: do 48h
Zweryfikowane zakupy oznaczone: ✓ "Zweryfikowany zakup"

3. Odrzucenie opinii (DSA – prawo do odwołania):

Jeśli Twoja opinia zostanie odrzucona:
- Otrzymasz e-mail z powodu odrzucenia
- Możesz zgłosić odwołanie: opinie@abc.pl
- Rozpatrzenie odwołania: do 7 dni roboczych
- Decyzja ostateczna zostanie wysłana e-mailem

4. Usuwanie opinii (RODO – prawo do usunięcia):

Możesz w każdej chwili poprosić o usunięcie swojej opinii:
- Kontakt: opinie@abc.pl z tematem "Usunięcie opinii"
- Usuniemy opinię w ciągu 48h
- Wyjątek: Jeśli opinia dotyczy prawomocnie rozstrzygniętego sporu
  (może być zachowana dla celów dowodowych przez 3 lata)

5. Zapobieganie manipulacjom (DSA):
- Nie kupujemy opinii ani nie nagradzamy za pozytywne recenzje
- Współpracujemy z Opineo i innymi platformami weryfikacyjnymi
- Usuwamy podejrzane opinie (np. seria identycznych tekstów)
6. Konto klienta i dane behawioralne – zakres przetwarzania
RODO wymaga:
- Minimalizacji danych (zbieranie tylko niezbędnych)
- Jasnych celów przetwarzania każdej kategorii danych
- Informacji o automatycznym usuwaniu nieaktywnych kont
DSA dodatkowo wymaga:
- Transparentności co jest śledzone i w jakim celu
- Możliwości wyłączenia śledzenia bez utraty funkcjonalności
- Eksportu danych w formacie maszynowym (przenoszalność)
Praktyczne wdrożenie w polityce prywatności:
KONTO KLIENTA I DANE BEHAWIORALNE

1. Dane z rejestracji (RODO – minimalizacja):

Przy zakładaniu konta zbieramy:
- Imię i nazwisko (wymagane – identyfikacja)
- Adres e-mail (wymagane – logowanie, komunikacja)
- Hasło (zaszyfrowane algorytmem bcrypt)
- Telefon (opcjonalne – kontakt w sprawie zamówień)
- Data urodzenia (opcjonalne – rabat urodzinowy)

Podstawa prawna: Wykonanie umowy (art. 6 ust. 1 lit. b RODO)

2. Dane gromadzone automatycznie (DSA – transparentność):

W trakcie korzystania z konta śledzimy:

A) Historia zamówień
- Co: Produkty, daty, wartości, statusy
- Cel: Obsługa gwarancji, reklamacji, ponowne zamówienie
- Okres: 5 lat od ostatniego zamówienia (księgowość) + 3 lata (roszczenia)

B) Lista życzeń i zapisane produkty
- Co: Produkty dodane do listy życzeń
- Cel: Przypomnienia o obniżkach, dostępności
- Możesz wyłączyć powiadomienia: Ustawienia > Powiadomienia

C) Historia przeglądania (DSA)
- Co: Ostatnie 50 przeglądanych produktów
- Cel: Sekcja "Ostatnio oglądane", rekomendacje
- Możesz wyczyścić: Ustawienia > Historia > Wyczyść historię
- Możesz wyłączyć śledzenie: Ustawienia > Prywatność > Wyłącz historię

D) Zapisane adresy
- Co: Adresy dostawy i rozliczeniowe
- Cel: Szybsze składanie zamówień
- Możesz usunąć w każdej chwili

E) Preferencje komunikacji
- Co: Preferowane kanały (e-mail/SMS), częstotliwość
- Cel: Dostosowanie komunikacji do Twoich potrzeb
- Zmiana: Ustawienia > Komunikacja

3. Eksport danych (RODO art. 20 – przenoszalność):

Możesz pobrać wszystkie swoje dane w formacie CSV lub JSON:
- Historia zamówień
- Dane konta
- Lista życzeń
- Zapisane adresy
- Preferencje

Jak: Ustawienia > Prywatność > Pobierz moje dane
Format: ZIP zawierający pliki CSV
Czas generowania: do 24h, otrzymasz link e-mailem

4. Usuwanie konta (RODO – prawo do usunięcia):

Możesz usunąć konto: Ustawienia > Usuń konto

Co zostanie usunięte:
✓ Dane logowania (e-mail, hasło)
✓ Zapisane adresy
✓ Lista życzeń
✓ Historia przeglądania
✓ Preferencje

Co zostanie zachowane (obowiązek prawny):
✗ Historia zamówień (5 lat – księgowość)
✗ Faktury (10 lat – podatki)
✗ Korespondencja w sprawach reklamacyjnych (3 lata)

Po 5 latach wszystkie pozostałe dane zostaną automatycznie usunięte.

5. Nieaktywne konta (automatyczne czyszczenie):
- Brak logowania przez 3 lata: wysyłamy przypomnienie reaktywacyjne
- Brak reakcji przez kolejne 6 miesięcy: konto zostaje automatycznie usunięte
- Historia zamówień zachowana przez wymagane prawem okresy
7. Program lojalnościowy – wieloaspektowe przetwarzanie
RODO wymaga:
- Podstawy prawnej (wykonanie umowy uczestnictwa)
- Informacji o zakresie danych (punkty, historia, poziomy)
- Okresu przechowywania po zakończeniu uczestnictwa
DSA dodatkowo wymaga:
- Transparentności algorytmu naliczania punktów i przyznawania poziomów
- Jasnych zasad wykorzystania danych z programu do marketingu
- Możliwości rezygnacji bez utraty zgromadzonych punktów (w rozsądnym okresie)
Praktyczne wdrożenie w polityce prywatności:
PROGRAM LOJALNOŚCIOWY "ABC CLUB"

1. Cel i podstawa prawna (RODO):
Przetwarzamy dane w celu realizacji programu lojalnościowego ABC Club.
Podstawa: Wykonanie umowy uczestnictwa (art. 6 ust. 1 lit. b RODO)

2. Zakres przetwarzanych danych:
- Dane podstawowe: imię, nazwisko, e-mail, telefon
- Historia transakcji: wartość zakupów, daty, kategorie produktów
- Zgromadzone punkty: stan punktów, historia przyznanych i wydanych
- Poziom w programie: Brąz/Srebro/Złoto/Platyna
- Wykorzystane nagrody: kody rabatowe, darmowe dostawy
- Preferencje zakupowe: ulubione kategorie (do spersonalizowanych ofert)

3. Algorytm naliczania punktów (DSA – transparentność):

Punkty przyznawane są według następujących zasad:
- 1 punkt = 1 zł wydane na zakupy (produkty pełnopłatne)
- Produkty promocyjne: 0,5 punktu za 1 zł
- Bonus urodzinowy: 2x punkty przez 7 dni przed i po urodzinach
- Bonus za opinię: 50 punktów za zweryfikowaną opinię produktu

Poziomy w programie (automatyczne):
- Brąz: 0-999 punktów → 0% stałego rabatu
- Srebro: 1000-4999 punktów → 5% stałego rabatu
- Złoto: 5000-14999 punktów → 10% stałego rabatu
- Platyna: 15000+ punktów → 15% stałego rabatu + darmowa dostawa

Punkty ważne: 12 miesięcy od przyznania
Poziom oceniany: co kwartał na podstawie ostatnich 12 miesięcy

4. Marketing w ramach programu (RODO + DSA):

Jako uczestnik ABC Club otrzymujesz:
- Powiadomienia o stanie punktów (obowiązkowe)
- Informacje o promocjach dopasowanych do Twoich preferencji (opcjonalne)
- Oferty ekskluzywne dla Twojego poziomu (opcjonalne)

Możesz wyłączyć oferty marketingowe zachowując uczestnictwo w programie:
Ustawienia ABC Club > Komunikacja > Tylko niezbędne powiadomienia

5. Rezygnacja z programu:

Możesz zrezygnować: Ustawienia > ABC Club > Zakończ uczestnictwo

Masz 30 dni na wykorzystanie zgromadzonych punktów od daty rezygnacji.
Po 30 dniach:
- Punkty wygasają
- Dane programu są usuwane
- Historia zakupów zachowana (5 lat – księgowość)

Możesz ponownie dołączyć w każdej chwili (punkty zaczynają się od zera).
8. Przekazywanie danych do USA – praktyczne zabezpieczenia
RODO wymaga:
- Informacji o przekazywaniu danych poza EOG
- Odpowiednich zabezpieczeń (decyzja adequacyjna, SCC)
- Prawa do uzyskania kopii zabezpieczeń
DSA dodatkowo wymaga:
- Listy konkretnych firm amerykańskich z certyfikacją
- Regularnej weryfikacji certyfikacji (co 6 miesięcy)
- Alternatyw europejskich (jeśli dostępne)
Praktyczne wdrożenie w polityce prywatności:
PRZEKAZYWANIE DANYCH DO USA

1. Odbiorcy w Stanach Zjednoczonych (RODO art. 44-49):

Korzystamy z następujących usług amerykańskich:

A) Google LLC (Analytics, Ads)
- Certyfikacja: EU-US Data Privacy Framework
- Numer certyfikacji: sprawdź na https://www.dataprivacyframework.gov/s/participant-search/participant-detail?id=a2zt000000001L5AAI
- Dodatkowe zabezpieczenie: Standard Contractual Clauses (SCC)
- Przetwarzane dane: Adres IP (zanonimizowany), zachowania na stronie, źródła ruchu
- Cel: Analityka, optymalizacja reklam
- Alternatywa europejska: Możesz zablokować Google Analytics w Centrum Cookies

B) Meta Platforms Inc. (Facebook Pixel, Instagram Ads)
- Certyfikacja: EU-US Data Privacy Framework
- Numer certyfikacji: [link do weryfikacji]
- Dodatkowe zabezpieczenie: SCC
- Przetwarzane dane: Adres IP, ID przeglądarki, interakcje z reklamami
- Cel: Remarketing, pomiar skuteczności kampanii
- Alternatywa: Możesz opt-out z personalizowanych reklam Meta

C) Mailchimp (Intuit Inc.) – platforma newslettera
- Certyfikacja: EU-US Data Privacy Framework
- Dodatkowe zabezpieczenie: SCC + szyfrowanie end-to-end
- Przetwarzane dane: Adres e-mail, imię, historia otwarć/kliknięć
- Cel: Wysyłka newslettera, segmentacja
- Alternatywa europejska: Planujemy migrację do MailerLite (UE) w Q3 2026

2. Twoje prawa dotyczące transferów (RODO):
- Możesz uzyskać kopię Standard Contractual Clauses: kontakt@abc.pl
- Możesz wyrazić sprzeciw wobec przekazywania danych do USA
  (może ograniczyć niektóre funkcjonalności, np. personalizowane reklamy)

3. Weryfikacja certyfikacji (DSA – transparentność):
Regularnie (co 6 miesięcy) weryfikujemy czy nasi dostawcy utrzymują certyfikację.
Ostatnia weryfikacja: [data]
Następna planowana: [data]

Jeśli dostawca utraci certyfikację, zawiesza my współpracę do czasu
przywrócenia zgodności lub migrujemy do alternatywnego dostawcy z UE.

4. Twój wybór (DSA):
W Centrum Cookies możesz zablokować poszczególne narzędzia amerykańskie:
□ Google Analytics (alternatywa: Matomo hostowane lokalnie)
□ Facebook Pixel (brak remarketingu na FB/IG)
□ Google Ads (brak remarketingu w sieci reklamowej Google)

Uwaga: Zablokowanie może ograniczyć spersonalizowane doświadczenia
(np. rekomendacje, dopasowane reklamy).
9. Małoletni klienci – szczególna ochrona
RODO wymaga:
- Zgody rodzica dla dzieci poniżej 16 lat (w Polsce: 16 lat)
- Specjalnych procedur weryfikacji wieku i zgody rodzicielskiej
DSA dodatkowo wymaga:
- Zakazu targetowanych reklam dla małoletnich
- Uproszczonej polityki prywatności dla dzieci
- Dodatkowych zabezpieczeń prywatności dla kont młodych użytkowników
Praktyczne wdrożenie (jeśli sklep sprzedaje produkty dla młodzieży):
OCHRONA MAŁOLETNICH

1. Weryfikacja wieku (RODO + DSA):

Nasz sklep jest przeznaczony dla osób pełnoletnich (18+).
Wyjątek: Produkty dla młodzieży (gry, książki, ubrania) mogą być zamawiane
przez osoby 13-17 lat za zgodą rodzica/opiekuna.

Przy rejestracji:
- Pytamy o datę urodzenia
- Dla osób 13-17 lat wymagamy podania e-maila rodzica
- Rodzic otrzymuje link aktywacyjny i musi potwierdzić zgodę

2. Ograniczenia dla kont młodzieżowych (DSA):
Konta osób 13-17 lat mają ograniczone funkcje:
✗ Brak targetowanych reklam (pokazujemy tylko ogólne promocje)
✗ Brak profilowania do celów marketingowych
✗ Brak zapisywania historii przeglądania
✓ Możliwość zakupu produktów odpowiednich wiekowo
✓ Pełna ochrona danych osobowych

3. Automatyczne zniesienie ograniczeń:
W dniu 18. urodzin konto automatycznie staje się pełnoprawne.
Otrzymasz powiadomienie e-mail z informacją o nowych możliwościach
i możesz zadecydować czy włączyć personalizację.

4. Produkty z ograniczeniem wiekowym:
Niektóre produkty (alkohol, papierosy, suplementy, gry 18+) wymagają
potwierdzenia wieku przy odbiorze. Kurier zweryfikuje dowód osobisty.
10. Incydenty bezpieczeństwa – procedury i obowiązki
RODO wymaga:
- Zgłoszenia naruszenia do UODO w ciągu 72h (jeśli wysokie ryzyko)
- Powiadomienia użytkowników (jeśli wysokie ryzyko dla praw i wolności)
- Dokumentowania wszystkich naruszeń (rejestr)
DSA dodatkowo wymaga:
- Publicznego raportu o znaczących incydentach
- Transparentności dotyczącej środków naprawczych
- Informacji o współpracy z organami ścigania
Praktyczne wdrożenie w polityce prywatności:
BEZPIECZEŃSTWO DANYCH I INCYDENTY

1. Środki bezpieczeństwa (RODO art. 32):

Stosujemy następujące zabezpieczenia techniczne i organizacyjne:

Techniczne:
✓ Szyfrowanie połączenia: TLS 1.3 (certyfikat EV)
✓ Szyfrowanie haseł: bcrypt z saltem (cost factor: 12)
✓ Szyfrowanie bazy danych: AES-256
✓ Firewall aplikacyjny (WAF): Cloudflare
✓ Regularne backupy: codziennie, przechowywanie 30 dni
✓ Monitoring 24/7: System wykrywania włamań (IDS)
✓ Testy penetracyjne: kwartalnie przez zewnętrzną firmę
✓ Automatyczne aktualizacje bezpieczeństwa

Organizacyjne:
✓ Szkolenia pracowników: RODO i cyberbezpieczeństwo (co 6 miesięcy)
✓ Zasada minimalnych uprawnień (least privilege)
✓ Dwuskładnikowe uwierzytelnianie (2FA) dla adminów
✓ Umowy NDA z pracownikami i podwykonawcami
✓ Regularne audyty bezpieczeństwa

2. Procedura w przypadku naruszenia (RODO art. 33-34):

Jeśli dojdzie do naruszenia bezpieczeństwa Twoich danych:

A) Wewnętrzne działania (do 24h):
- Identyfikacja zakresu naruszenia
- Zabezpieczenie luki
- Ocena ryzyka dla użytkowników

B) Zgłoszenie do UODO (do 72h):
- Jeśli naruszenie stwarza ryzyko dla Twoich praw
- Raport zawiera: zakres, przyczyny, działania naprawcze

C) Powiadomienie użytkowników (do 72h):
Otrzymasz e-mail jeśli naruszenie stwarza wysokie ryzyko, zawierający:
- Opis co się stało
- Jakie dane mogły wyciec
- Potencjalne konsekwencje
- Nasze działania naprawcze
- Twoje zalecane działania (np. zmiana hasła)

3. Publiczny raport (DSA – dla poważnych incydentów):
W przypadku znaczącego naruszenia (>10 000 użytkowników):
- Publikujemy raport na stronie: abc.pl/bezpieczenstwo
- Raport zawiera: datę, zakres, działania, wnioski
- Współpracujemy z CERT Polska i organami ścigania

4. Twoje działania profilaktyczne:
✓ Używaj silnego, unikalnego hasła
✓ Włącz 2FA w ustawieniach konta (opcjonalne)
✓ Nie udostępniaj hasła nikomu
✓ Sprawdzaj historię logowań: Ustawienia > Bezpieczeństwo
✓ Zgłaszaj podejrzane aktywności: bezpieczenstwo@abc.pl

5. Rejestr naruszeń (wewnętrzny):
Prowadzimy rejestr wszystkich incydentów (nawet drobnych) zgodnie z RODO.
Możesz zapytać czy Twoje dane były przedmiotem naruszenia: kontakt@abc.pl
Praktyczna checklist: RODO + DSA w polityce prywatności sklepu
Przed publikacją polityki prywatności sprawdź, czy zawiera wszystkie elementy zgodne z RODO i DSA:
✅ SEKCJA 1: PODSTAWOWE INFORMACJE (RODO art. 13)
- [ ] Pełne dane administratora (firma, NIP, REGON, adres, kontakt)
- [ ] Dane IOD jeśli powołany
- [ ] Lista wszystkich celów przetwarzania
- [ ] Podstawa prawna dla każdego celu
- [ ] Odbiorcy lub kategorie odbiorców danych
- [ ] Informacja o transferach do państw trzecich (jeśli dotyczy)
✅ SEKCJA 2: COOKIES (RODO + DSA)
- [ ] Podział na 4 kategorie (niezbędne, funkcjonalne, analityczne, marketingowe)
- [ ] Nazwa, cel i okres ważności każdego cookie
- [ ] Informacja o możliwości granularnej zgody
- [ ] Brak cookie walls
- [ ] Link do Centrum Cookies
- [ ] Informacja o trackingu podmiotów trzecich
✅ SEKCJA 3: PROFILOWANIE (RODO art. 22 + DSA)
- [ ] Opis stosowanych algorytmów rekomendacji
- [ ] Parametry rankingu wyników wyszukiwania
- [ ] Logika automatycznych decyzji
- [ ] Możliwość wyłączenia personalizacji
- [ ] Prawo do interwencji ludzkiej
- [ ] Alternatywny widok bez profilowania
✅ SEKCJA 4: PRAWA UŻYTKOWNIKA (RODO art. 15-22)
- [ ] Lista wszystkich 8 praw z wyjaśnieniem
- [ ] Konkretne procedury realizacji (adresy, formularze)
- [ ] Terminy realizacji (30 dni)
- [ ] Prawo do skargi do UODO z danymi kontaktowymi
- [ ] Prawo do cofnięcia zgody
✅ SEKCJA 5: BEZPIECZEŃSTWO (RODO art. 32 + DSA)
- [ ] Opis środków technicznych zabezpieczeń
- [ ] Procedura w przypadku naruszenia
- [ ] Certyfikacje bezpieczeństwa (PCI DSS)
- [ ] Szyfrowanie danych
✅ SEKCJA 6: OKRESY PRZECHOWYWANIA (RODO art. 13)
- [ ] Konkretne okresy dla każdej kategorii danych
- [ ] Kryteria ustalania okresów
- [ ] Automatyczne usuwanie nieaktywnych kont
- [ ] Informacja o danych księgowych (5 lat)
✅ SEKCJA 7: MARKETING (RODO + ustawa + DSA)
- [ ] Newsletter z double opt-in
- [ ] Soft opt-in dla klientów (jeśli stosowany)
- [ ] Tracking w e-mailach
- [ ] Personalizacja treści
- [ ] Procedura wypisania się
✅ SEKCJA 8: SPECYFICZNE FUNKCJE SKLEPU
- [ ] Konto klienta i dane behawioralne
- [ ] Program lojalnościowy (jeśli dotyczy)
- [ ] Opinie i recenzje z zasadami moderacji
- [ ] Dane płatnicze i tokenizacja
- [ ] Przycisk odstąpienia 1-click (od 19.06.2026)
✅ SEKCJA 9: TRANSPARENTNOŚĆ DSA
- [ ] Algorytmy wyświetlania reklam
- [ ] Oznaczanie treści sponsorowanych
- [ ] Procedura zgłaszania nielegalnych treści
- [ ] Ochrona małoletnich (jeśli dotyczy)
- [ ] Raportowanie incydentów
✅ SEKCJA 10: AKTUALIZACJE I ZMIANY
- [ ] Data ostatniej aktualizacji
- [ ] Archiwum poprzednich wersji
- [ ] Procedura powiadamiania o zmianach
Gotowe rozwiązanie – generator zgodny z RODO i DSA 2026
Samodzielne napisanie polityki prywatności uwzględniającej wszystkie wymogi RODO i DSA to zadanie wymagające dziesiątek godzin pracy i specjalistycznej wiedzy prawniczej. Bezpieczniejszym rozwiązaniem jest skorzystanie z profesjonalnego generatora polityki prywatności przygotowanego przez prawników specjalizujących się w e-commerce.
Generator dostępny na Regulaminowo.pl: ✓ Uwzględnia wszystkie zmiany z 2026 roku (DSA, przycisk odstąpienia, ePrivacy) ✓ Automatycznie dostosowuje dokument do specyfiki sklepu ✓ Zawiera wszystkie sekcje zgodne z RODO i DSA ✓ Regularnie aktualizowany o nowe orzecznictwo ✓ Koszt: 300-800 zł (zamiast 3 000-10 000 zł u prawnika) ✓ Natychmiastowa dostępność (zamiast 2-4 tygodni oczekiwania)
Podsumowanie
Połączenie wymogów RODO i DSA w polityce prywatności sklepu internetowego wymaga systematycznego podejścia i uwzględnienia dziesiątek szczegółowych wymagań. Kluczem do sukcesu jest zrozumienie, że obydwa akty prawne się uzupełniają: RODO chroni dane osobowe, a DSA zapewnia transparentność usług cyfrowych.
Najważniejsze wnioski:
- Nie kopiuj wzorów sprzed 2024 – nie uwzględniają wymogów DSA
- Aktualizuj regularnie – prawo e-commerce zmienia się co kilka miesięcy
- Testuj implementację – sprawdź czy cookies, CMP i procedury działają prawidłowo
- Inwestuj w profesjonalne rozwiązania – koszt generatora (300-800 zł) to ułamek potencjalnej kary (50 000 – 500 000 zł)
Pamiętaj, że zgodność z RODO i DSA to nie tylko wymóg prawny, ale również przewaga konkurencyjna – przejrzysta polityka prywatności buduje zaufanie klientów i zwiększa konwersję średnio o 12-15% według badań e-commerce 2025.