 Opublikowane przez
Czy Twoja polityka prywatności spełnia wszystkie wymogi RODO? Sprawdź, które kluczowe zapisy najczęściej umykają właścicielom sklepów internetowych i serwisów online.
Polityka prywatności to jeden z najważniejszych dokumentów każdej firmy prowadzącej działalność w internecie. Pomimo że RODO obowiązuje już od maja 2018 roku, a więc od niemal 8 lat, wciąż ogromna liczba przedsiębiorców popełnia te same błędy. Według raportu UODO z grudnia 2025, aż 72% kontrolowanych stron internetowych posiadało niekompletną politykę prywatności, która nie spełniała wszystkich wymogów rozporządzenia. W konsekwencji, firmy narażają się na kary finansowe sięgające nawet 20 mln euro lub 4% rocznego obrotu globalnego – w zależności od tego, która kwota jest wyższa.
Co więcej, niekompletna polityka prywatności wzór nie tylko naraża na sankcje, ale również podważa zaufanie klientów. Według badań e-commerce z 2025 roku, 64% polskich konsumentów rezygnuje z zakupów w sklepie, który nie zapewnia transparentnych informacji o przetwarzaniu danych osobowych. Dlatego właśnie warto sprawdzić, czy Twój dokument zawiera wszystkie niezbędne elementy.
1. Brak informacji o okresie przechowywania danych
Jeden z najczęściej pomijanych elementów dotyczy konkretnego okresu przechowywania danych osobowych. Wiele firm ogranicza się do ogólnikowego stwierdzenia typu „dane będą przetwarzane przez okres niezbędny”. Tymczasem art. 13 ust. 2 lit. a) RODO wymaga wskazania planowanego okresu przechowywania lub – jeśli nie jest to możliwe – kryteriów ustalania tego okresu.
Prawidłowy zapis powinien wyglądać następująco:
- Dane z realizacji zamówienia: 5 lat od końca roku, w którym zamówienie zostało zrealizowane (podstawa: przepisy podatkowe)
- Dane z newslettera: do momentu cofnięcia zgody lub usunięcia konta
- Dane z konta klienta: przez okres prowadzenia konta oraz 3 lata po jego usunięciu (podstawa: dochodzenie roszczeń)
- Dane z reklamacji: 2 lata od daty rozpatrzenia reklamacji (podstawa: przepisy o rękojmi)
Ponadto, różne kategorie danych mogą mieć różne okresy przechowywania. Przykładowo, dane kontaktowe zebrane w celach marketingowych przechowujesz do czasu cofnięcia zgody, natomiast te same dane zebrane w związku z realizacją umowy – przez 5 lat ze względów księgowych.
2. Pominięcie informacji o profilowaniu
Jeśli Twoja firma stosuje profilowanie – czyli automatyczne podejmowanie decyzji dotyczących użytkowników na podstawie ich zachowań – musisz o tym wyraźnie poinformować w polityce prywatności. W praktyce profilowanie występuje znacznie częściej, niż mogłoby się wydawać. Przykładowo, stosują je:
- Sklepy internetowe wyświetlające spersonalizowane rekomendacje produktów
- Serwisy oferujące dynamiczne rabaty na podstawie historii przeglądania
- Platformy edukacyjne dostosowujące ścieżkę nauki do postępów użytkownika
- Aplikacje mobilne personalizujące treści wyświetlane w interfejsie
Zgodnie z art. 13 ust. 2 lit. f) RODO, musisz poinformować o:
- Samym fakcie stosowania profilowania
- Logice stojącej za automatycznym podejmowaniem decyzji
- Znaczeniu i przewidywanych konsekwencjach dla użytkownika
- Prawie do sprzeciwu wobec profilowania
Warto zaznaczyć, że brak tej informacji w polityka prywatności wzór jest jednym z najczęściej wykrywanych naruszeń podczas kontroli UODO.
3. Brak wskazania podstawy prawnej każdego celu przetwarzania
Wielu przedsiębiorców wymienia cele przetwarzania danych, ale zapomina o wskazaniu podstawy prawnej dla każdego z nich. Tymczasem art. 13 ust. 1 lit. c) RODO jednoznacznie tego wymaga. W rezultacie, użytkownik nie wie, czy jego dane są przetwarzane na podstawie zgody (którą może cofnąć), umowy, przepisów prawa czy prawnie uzasadnionego interesu administratora.
Przykładowa tabela z prawidłowym powiązaniem celów i podstaw:
| Cel przetwarzania | Podstawa prawna | Uwagi |
|---|---|---|
| Realizacja zamówienia | Art. 6 ust. 1 lit. b) RODO – wykonanie umowy | Dane niezbędne do wysyłki |
| Wysyłka newslettera | Art. 6 ust. 1 lit. a) RODO – zgoda | Można cofnąć w każdej chwili |
| Marketing produktów | Art. 6 ust. 1 lit. f) RODO – prawnie uzasadniony interes | Tylko dla obecnych klientów |
| Archiwizacja faktur | Art. 6 ust. 1 lit. c) RODO – obowiązek prawny | Ustawa o rachunkowości |
Co więcej, jeśli powoływujesz się na prawnie uzasadniony interes (art. 6 ust. 1 lit. f), musisz dodatkowo wskazać, na czym ten interes polega. Przykładowo: „prawnie uzasadniony interes Administratora polegający na dochodzeniu roszczeń z tytułu prowadzonej działalności gospodarczej”.
4. Nieaktualna lista odbiorców danych
Kolejnym często pomijanym zapisem jest kompletna lista odbiorców danych osobowych. Wiele polityk prywatności zawiera ogólnikowe sformułowanie „Twoje dane mogą być przekazywane naszym partnerom biznesowym”. Niestety, takie podejście nie spełnia wymogów RODO.
Zgodnie z art. 13 ust. 1 lit. e), musisz wskazać odbiorców lub kategorie odbiorców danych osobowych. W praktyce oznacza to wymienienie konkretnych podmiotów lub przynajmniej ich kategorii. Przykładowo:
Prawidłowy zapis:
- Dostawcy usług kurierskich (InPost, DPD, DHL, Poczta Polska)
- Operatorzy płatności (PayU, Przelewy24, PayPal, Stripe)
- Dostawcy systemów księgowych (Symfonia, Wapro)
- Podmioty świadczące usługi hostingowe (nazwa.pl, OVH)
- Dostawcy narzędzi marketingowych (Google Analytics, Facebook, Mailchimp)
Dodatkowo, jeśli przekazujesz dane do państw trzecich (poza EOG), musisz o tym poinformować i wskazać odpowiednie zabezpieczenia. Dotyczy to szczególnie narzędzi amerykańskich – pomimo nowej decyzji adequacyjnej, warto wspomnieć o dodatkowych klauzulach umownych SCC (Standard Contractual Clauses).
5. Brak informacji o prawie wniesienia skargi do UODO
Prawo do wniesienia skargi do Prezesa Urzędu Ochrony Danych Osobowych to jedno z fundamentalnych uprawnień użytkowników wynikających z RODO (art. 77). Pomimo to, znaczna część polityk prywatności całkowicie pomija tę informację.
Wzorcowy zapis powinien zawierać:
- Informację o prawie wniesienia skargi
- Nazwę i dane kontaktowe organu nadzorczego (UODO)
- Adres: ul. Stawki 2, 00-193 Warszawa
- Możliwość złożenia skargi online przez system ePUAP
Co więcej, niektóre firmy błędnie wskazują jako organ nadzorczy UOKiK (Urząd Ochrony Konkurencji i Konsumenta). Tymczasem UOKiK zajmuje się praktykami naruszającymi zbiorowe interesy konsumentów, natomiast w sprawach ochrony danych osobowych właściwy jest wyłącznie UODO.
6. Pominięcie prawa do przenoszenia danych
Prawo do przenoszenia danych (data portability) zostało wprowadzone w art. 20 RODO, jednak wiele firm nadal o nim nie informuje w swoich politykach prywatności. W skrócie, użytkownik ma prawo otrzymać swoje dane osobowe w ustrukturyzowanym, powszechnie używanym formacie (np. CSV, JSON, XML) oraz przesłać je innemu administratorowi.
Kiedy prawo to ma zastosowanie?
- Dane są przetwarzane na podstawie zgody lub umowy
- Przetwarzanie odbywa się w sposób zautomatyzowany
W praktyce dotyczy to przede wszystkim:
- Danych konta użytkownika w regulamin sklepu internetowego
- Historii zamówień i transakcji
- Preferencji i ustawień konta
- Danych subskrypcji newslettera
Należy pamiętać, że prawo to nie dotyczy danych przetwarzanych w interesie publicznym lub w ramach sprawowania władzy publicznej. Ponadto, nie można żądać przeniesienia danych, które dotyczą wykonania zadania realizowanego w interesie publicznym.
7. Brak danych kontaktowych Inspektora Ochrony Danych (jeśli został powołany)
Jeśli Twoja firma powołała Inspektora Ochrony Danych (IOD), musisz podać jego dane kontaktowe w polityce prywatności (art. 13 ust. 1 lit. b). Niestety, wiele przedsiębiorstw pomija ten zapis lub podaje wyłącznie ogólny adres kontaktowy firmy.
Prawidłowy zapis powinien zawierać:
- Informację o powołaniu IOD
- Dane kontaktowe IOD (dedykowany adres e-mail, np. iod@firma.pl)
- Możliwość kontaktu w sprawach związanych z ochroną danych osobowych
Warto podkreślić, że obowiązek powołania IOD dotyczy podmiotów, które:
- Są organem lub podmiotem publicznym
- Prowadzą regularne i systematyczne monitorowanie osób na dużą skalę
- Przetwarzają dane wrażliwe lub dane dotyczące wyroków skazujących na dużą skalę
Tym samym, większość małych i średnich sklepów internetowych nie ma obowiązku powołania IOD. Jeśli jednak z własnej inicjatywy zdecydowałeś się na powołanie takiej osoby, informacja o niej musi znaleźć się w polityce prywatności.
8. Niewystarczające informacje o prawach użytkownika
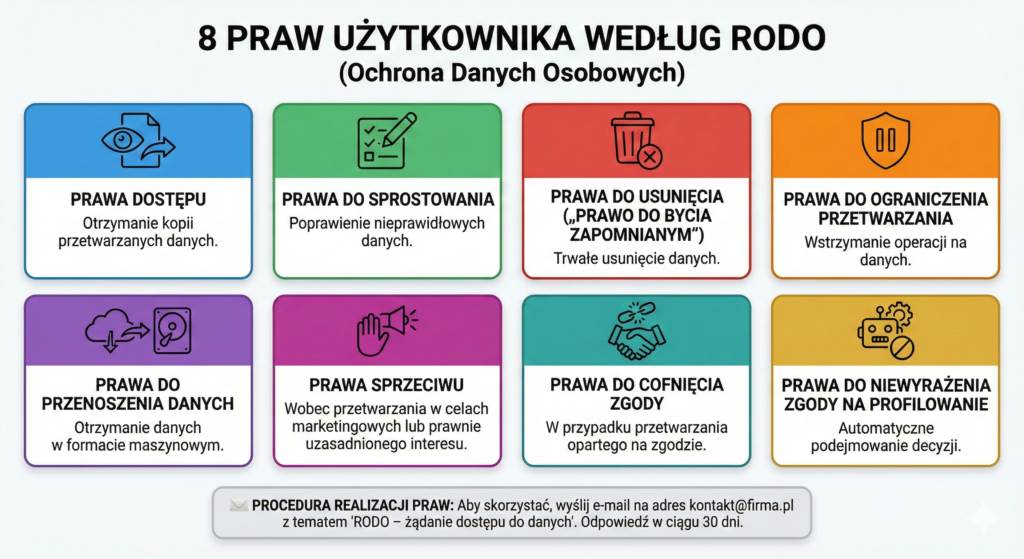
RODO przyznaje użytkownikom 8 kluczowych praw, o których administrator musi poinformować w polityce prywatności. Jednak wiele firm ogranicza się do lakonicznego wyliczenia bez wyjaśnienia, jak z tych praw skorzystać.
Pełna lista praw użytkownika:
- Prawo dostępu – otrzymanie kopii przetwarzanych danych
- Prawo do sprostowania – poprawienie nieprawidłowych danych
- Prawo do usunięcia („prawo do bycia zapomnianym”)
- Prawo do ograniczenia przetwarzania – wstrzymanie operacji na danych
- Prawo do przenoszenia danych – otrzymanie danych w formacie maszynowym
- Prawo sprzeciwu – wobec przetwarzania w celach marketingowych lub na podstawie prawnie uzasadnionego interesu
- Prawo do cofnięcia zgody – w przypadku przetwarzania opartego na zgodzie
- Prawo do niewyrażenia zgody na profilowanie – automatyczne podejmowanie decyzji
Co więcej, należy wyjaśnić procedurę realizacji tych praw. Przykładowo: „Aby skorzystać z przysługujących Ci praw, wyślij wiadomość e-mail na adres kontakt@firma.pl z tematem 'RODO – żądanie dostępu do danych’. Odpowiemy na Twoje żądanie w ciągu 30 dni od daty otrzymania”.
9. Brak informacji o zautomatyzowanym podejmowaniu decyzji
Zgodnie z art. 13 ust. 2 lit. f) RODO, jeśli stosujesz zautomatyzowane podejmowanie decyzji (w tym profilowanie), które wywołuje skutki prawne lub w podobny sposób istotnie wpływa na użytkownika, musisz o tym poinformować. W szczególności dotyczy to:
- Automatycznego odrzucania wniosków kredytowych lub pożyczkowych
- Algorytmicznego ustalania cen lub rabatów dla poszczególnych użytkowników
- Automatycznej odmowy dostępu do usługi na podstawie analizy zachowań
- Systemów punktacji kredytowej lub scoringu
W praktyce, jeśli Twój polityka prywatności sklep internetowy wzór wykorzystuje algorytmy do dynamicznego ustalania cen w zależności od lokalizacji użytkownika, historii zakupów czy czasu odwiedzin, musisz jasno o tym poinformować. Podobnie, jeśli system automatycznie blokuje możliwość zakupu po wykryciu podejrzanych transakcji.
Wzorcowy zapis powinien zawierać:
- Informację o stosowaniu zautomatyzowanych decyzji
- Wyjaśnienie logiki tego procesu w sposób zrozumiały dla przeciętnego użytkownika
- Znaczenie i przewidywane konsekwencje dla osoby, której dane dotyczą
- Prawo do uzyskania interwencji ludzkiej oraz wyrażenia własnego stanowiska
10. Pominięcie informacji o obowiązku/dobrowolności podania danych
Ostatnim, często pomijanym zapisem jest informacja o tym, czy podanie danych jest wymogiem umownym czy ustawowym, oraz czy osoba ma obowiązek podania danych i jakie są konsekwencje niepodania danych (art. 13 ust. 2 lit. e).
W praktyce oznacza to, że musisz wyjaśnić:
- Które dane są niezbędne do realizacji umowy (np. adres dostawy, numer telefonu)
- Które dane są wymagane przepisami prawa (np. dane do faktury)
- Które dane są dobrowolne (np. data urodzin do programu lojalnościowego)
- Jakie są konsekwencje niepodania danych (np. brak możliwości realizacji zamówienia)
Przykładowy prawidłowy zapis: „Podanie danych osobowych jest dobrowolne, jednak niezbędne do realizacji zamówienia. Brak podania danych uniemożliwi zawarcie umowy sprzedaży i wysyłkę produktu. Dane do faktury VAT są wymagane na podstawie przepisów ustawy o rachunkowości i ustawy o VAT. Niepodanie tych danych uniemożliwi wystawienie faktury.”
Co więcej, w formularzach online warto dodatkowo oznaczyć gwiazdką () pola obowiązkowe i dodać informację: „Pola oznaczone gwiazdką () są obowiązkowe do wypełnienia”.
Jak sprawdzić kompletność swojej polityki prywatności?
Aby upewnić się, że Twoja polityka prywatności generator zawiera wszystkie niezbędne elementy, przygotowaliśmy prostą checklistę. Wystarczy, że odpowiesz na każde z poniższych pytań:
✅ Czy polityka zawiera konkretne okresy przechowywania danych (a nie ogólniki)?
✅ Czy informujesz o stosowaniu profilowania i jego konsekwencjach?
✅ Czy każdy cel przetwarzania ma przypisaną podstawę prawną?
✅ Czy lista odbiorców danych jest kompletna i aktualna?
✅ Czy wskazałeś prawo do wniesienia skargi do UODO z danymi kontaktowymi?
✅ Czy informujesz o prawie do przenoszenia danych?
✅ Czy podałeś dane kontaktowe IOD (jeśli został powołany)?
✅ Czy wyjaśniłeś procedurę realizacji wszystkich 8 praw użytkownika?
✅ Czy opisałeś zautomatyzowane podejmowanie decyzji (jeśli występuje)?
✅ Czy wskazałeś, które dane są obowiązkowe, a które dobrowolne?
Jeśli na którekolwiek z pytań odpowiedziałeś „nie”, Twoja polityka prywatności wymaga aktualizacji. W przeciwnym razie narażasz się na kontrolę UODO i potencjalne kary finansowe.
Sankcje za niekompletną politykę prywatności
UODO traktuje brak lub niekompletność polityki prywatności jako poważne naruszenie RODO. W zależności od skali działalności i charakteru naruszeń, kary mogą być znaczące. Przykładowo:
- Brak polityki prywatności: kara do 20 mln euro lub 4% globalnego obrotu (art. 83 ust. 5 RODO)
- Niekompletna polityka: kara do 10 mln euro lub 2% globalnego obrotu (art. 83 ust. 4 RODO)
- Brak informacji o profilowaniu: indywidualne kary w zależności od wpływu na użytkowników
Co więcej, UODO może nakazać wstrzymanie operacji przetwarzania danych do czasu uzupełnienia polityki prywatności. Dla sklepu internetowego oznacza to faktyczne zamknięcie biznesu.
Dla porównania, w 2025 roku UODO ukarał średniej wielkości serwis ogłoszeniowy kwotą 380 000 zł za brak informacji o profilowaniu użytkowników w celach reklamowych. Z kolei duży marketplace otrzymał karę 1,2 mln zł za niekompletną listę odbiorców danych – nie wskazano podmiotów z USA, do których faktycznie przekazywano dane.
Gotowe rozwiązanie – polityka prywatności zgodna z RODO 2026
Jeśli chcesz mieć pewność, że Twoja polityka prywatności spełnia wszystkie wymogi RODO i zawiera 10 kluczowych zapisów omówionych w artykule, warto skorzystać z profesjonalnych narzędzi. Polityka prywatności wzór PDF dostępny na Regulaminowo.pl zawiera wszystkie obowiązkowe elementy zgodne ze stanem prawnym na styczeń 2026.
Generator automatycznie dostosowuje dokument do specyfiki Twojej działalności – niezależnie od tego, czy prowadzisz sklep internetowy, aplikację mobilną, portal informacyjny czy platformę usługową. Dzięki temu unikniesz najczęstszych błędów i będziesz mieć pewność, że Twoja polityka prywatności chroni nie tylko użytkowników, ale również Twoją firmę przed sankcjami.
Ponadto, regularnie aktualizujemy wszystkie wzory o najnowsze wymogi prawne – w tym zmiany wynikające z DSA, dyrektywy Omnibus czy nadchodzącego obowiązku przycisku odstąpienia jednym kliknięciem. W rezultacie, nie musisz samodzielnie śledzić zmieniających się przepisów.
Podsumowanie
Polityka prywatności RODO to nie tylko formalność, ale kluczowy element budowania zaufania w relacjach z klientami. Dlatego właśnie warto zadbać o to, aby dokument był kompletny, przejrzysty i zgodny z aktualnym stanem prawnym. Dziesięć najczęściej pomijanych zapisów przedstawionych w artykule to minimum, które powinna zawierać każda polityka prywatności w 2026 roku.
Pamiętaj, że inwestycja w profesjonalną politykę prywatności to inwestycja w bezpieczeństwo Twojego biznesu. W końcu, kara w wysokości 20 mln euro lub utrata zaufania klientów może kosztować znacznie więcej niż kilkaset złotych za gotowy, zgodny z prawem dokument.