 Opublikowane przez

Wiesz co to polityka prywatności? Rok 2026 przynosi istotne zmiany w zakresie ochrony danych osobowych i zarządzania plikami cookies. Wraz z pełnym wdrożeniem regulacji DSA (Digital Services Act) oraz nowelizacją ePrivacy, przedsiębiorcy prowadzący działalność online muszą dostosować swoje dokumenty prawne. Według najnowszych raportów UOKiK, aż 67% polskich sklepów internetowych nadal narusza przepisy dotyczące transparentności zbierania danych. W konsekwencji, właściciele e-commerce mogą zostać ukarani karami sięgającymi nawet 20 mln euro lub 4% rocznego obrotu.
Czym różni się polityka prywatności od polityki cookies?
Wielu przedsiębiorców błędnie utożsamia te dwa dokumenty, tymczasem pełnią one odmienne funkcje. Polityka prywatności to kompleksowy dokument wymagany przez RODO, który informuje użytkowników o administratorze danych, celach i podstawach prawnych przetwarzania, odbiorcach danych oraz prawach użytkownika. Z kolei polityka cookies koncentruje się wyłącznie na plikach śledzących – ich rodzajach, celach wykorzystania i sposobie zarządzania zgodami.
Ponadto, polityka prywatności obejmuje wszystkie dane osobowe zbierane przez firmę (imię, nazwisko, adres, e-mail, historia zamówień), natomiast klauzula informacyjna o cookies dotyczy jedynie informacji przechowywanych w przeglądarce użytkownika. Dlatego właśnie każdy profesjonalny polityka prywatności wzór powinien zawierać osobną sekcję dedykowaną plikom cookies.
Podstawowe różnice w tabeli
| Element | Polityka prywatności | Polityka cookies |
|---|---|---|
| Administrator danych | ✅ Tak | ❌ Opcjonalnie |
| Cele przetwarzania | ✅ Szczegółowo | ✅ Dla każdej kategorii cookies |
| Podstawy prawne | ✅ Zgodnie z RODO | ✅ Zgoda/prawnie uzasadniony interes |
| Prawa użytkownika | ✅ Wszystkie 8 praw | ✅ Prawo do cofnięcia zgody |
| Okres przechowywania | ✅ Konkretny | ✅ Dla każdego typu cookies |
| Odbiorcy danych | ✅ Wymienieni | ✅ Podmioty trzecie (GA, FB) |
Kluczowe zmiany w 2026 roku
1. Zaostrzenie wymogów DSA dla platform średnich i dużych
Od stycznia 2026 wszystkie sklepy i serwisy z ponad 10 000 użytkowników miesięcznie muszą wprowadzić szereg udoskonaleń. Po pierwsze, wymagana jest bardziej szczegółowa kategoryzacja cookies z jasnym podziałem na niezbędne, funkcjonalne, analityczne i marketingowe. Po drugie, właściciele stron muszą umożliwić granularną zgodę – użytkownik wybiera konkretne kategorie, a nie tylko klika „akceptuję wszystko”.
Co więcej, przycisk „Odrzuć wszystkie” musi być równie widoczny jak „Akceptuję wszystkie”. Dodatkowo, przedsiębiorcy są zobowiązani do regularnego audytu i aktualizacji listy cookies – wymagana jest weryfikacja co 6 miesięcy.
2. Nowelizacja ePrivacy – koniec z „cookie walls”
Nowe wytyczne EROD (Europejskiej Rady Ochrony Danych) z końca 2025 roku jednoznacznie zakazują kilku praktyk. Przede wszystkim, zabraniają blokowania dostępu do treści wyłącznie z powodu braku zgody na cookies marketingowe. Następnie, eliminują stosowanie „iluzorycznej zgody” – banerów cookies, które nie pozwalają łatwo odrzucić wszystkich opcji. Wreszcie, zakazują automatycznego odświeżania zgód bez wyraźnej akcji użytkownika.
Co to oznacza w praktyce? Jeśli Twoja strona wymaga zgody na cookies reklamowe aby umożliwić przeglądanie – naruszasz prawo. W związku z tym, dozwolone jest jedynie warunkowanie dostępu zgodą na cookies niezbędne do funkcjonowania usługi.
3. Przycisk odstąpienia jednym kliknięciem – wpływ na politykę prywatności
Od 19 czerwca 2026 wchodzi obowiązek wdrożenia przycisku odstąpienia od umowy zgodnie z dyrektywą (UE) 2023/2673. Mimo że dotyczy to głównie regulaminu sklepu internetowego, ma bezpośredni wpływ na politykę prywatności. W szczególności, dokument musi opisywać jak przetwarzane są dane w procesie odstąpienia, jakie informacje są usuwane automatycznie, a jakie zachowywane na podstawie przepisów księgowych.
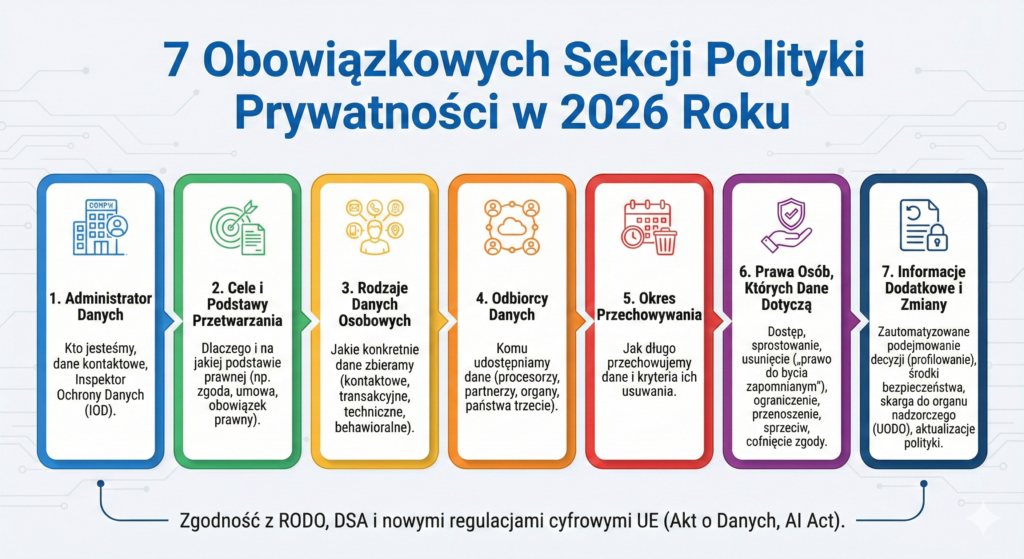
Co musi zawierać polityka prywatności i cookies w 2026?
Minimalne wymagania prawne
Każda polityka prywatności sklepu internetowego musi zawierać szczegółowe informacje o administratorze danych wraz z danymi kontaktowymi. Oprócz tego, konieczne jest wskazanie celów przetwarzania oraz podstaw prawnych każdego z nich. Podobnie, trzeba wymienić wszystkich odbiorców danych – kurierów, dostawców płatności, systemy CRM.
Jeśli chodzi o cookies, właściciel strony powinien podzielić je na kategorie i dla każdej z nich określić cel oraz okres przechowywania. Tym samym, użytkownik wie dokładnie, czy dany plik służy zapewnieniu bezpieczeństwa (cookies niezbędne), czy śledzeniu jego zachowań w celach marketingowych.
Najczęstsze błędy w 2026 roku (na co zwraca uwagę UOKiK)
❌ Brak rozróżnienia między zgodą na przetwarzanie danych a zgodą marketingową – to dwie różne zgody, wymagane w różnych momentach procesu zakupowego.
❌ Ogólnikowe sformułowania typu „Twoje dane będą przetwarzane przez niezbędny czas” – w rzeczywistości trzeba podać konkretny okres lub kryteria jego określenia.
❌ Nieaktualna lista cookies – często zdarza się, że w polityce wymieniony jest Facebook Pixel, który już nie jest używany, albo brak informacji o Google Analytics 4.
❌ Brak informacji o przekazywaniu danych do USA po nowej decyzji adequacyjnej – obecnie wymaga to dodatkowego zabezpieczenia w postaci klauzul umownych SCC.
❌ Identyczna polityka prywatności dla różnych kanałów – przykładowo, polityka prywatności aplikacji mobilnej musi różnić się od dokumentu dla sklepu internetowego ze względu na inne uprawnienia i dane zbierane przez aplikację.
Praktyczne wskazówki implementacyjne
Jak wdrożyć zmiany krok po kroku?
Krok 1: Przeprowadź audyt cookies na stronie
Na początek użyj narzędzi typu CookieBot, OneTrust lub darmowego Cookie Scanner. Następnie zidentyfikuj wszystkie aktywne pliki cookies i sprawdź, czy masz zgodę na wszystkie cookies marketingowe. W efekcie uzyskasz pełną listę plików, które musisz uwzględnić w polityce.
Krok 2: Zaktualizuj politykę prywatności
Przede wszystkim dodaj sekcję o cookies z jasnym podziałem na kategorie. Ponadto opisz nowe prawa użytkowników wynikające z DSA oraz uwzględnij procedurę odstąpienia jednym kliknięciem (obowiązkową od czerwca 2026). Dzięki temu Twój dokument będzie w pełni zgodny z prawem.
Krok 3: Zmodyfikuj banner cookies
W pierwszej kolejności upewnij się, że przyciski „Akceptuję” i „Odrzuć” są równie widoczne. Następnie dodaj link do szczegółowych ustawień cookies i przetestuj, czy odrzucenie zgody nie blokuje dostępu do treści. W przeciwnym razie możesz naruszyć zakaz stosowania cookie walls.
Krok 4: Zintegruj CMP (Consent Management Platform)
Wybierz narzędzie zgodne z TCF 2.2 (Transparency & Consent Framework). Następnie upewnij się, że przechowuje ono dowody zgód przez minimum 3 lata, co jest wymogiem RODO. Wreszcie skonfiguruj automatyczne odświeżanie zgód co 13 miesięcy, aby zachować aktualność.
Sankcje za nieprzestrzeganie przepisów
UOKiK i UODO mogą nałożyć kary nawet za pozornie drobne naruszenia. W przypadku braku polityki prywatności lub cookies grozi kara do 10 mln PLN od UOKiK oraz do 20 mln euro od UODO. Ponadto, brak zgody na cookies marketingowe może skutkować karą do 3% rocznego obrotu firmy.
Dodatkowo, nieczytelny lub utrudniony dostęp do polityki uznawany jest za praktykę naruszającą zbiorowe interesy konsumentów – maksymalna kara wynosi 10% obrotu. Dla przykładu, w grudniu 2025 UOKiK ukarał średniej wielkości sklep odzieżowy kwotą 420 000 zł za stosowanie cookie wall oraz brak możliwości łatwego odrzucenia cookies reklamowych.
Gotowe rozwiązanie dla Twojego biznesu
Jeśli chcesz uniknąć sankcji i mieć pewność, że Twoja strona spełnia wszystkie wymogi prawne w 2026 roku, warto skorzystać z profesjonalnie przygotowanych dokumentów. Polityka prywatności generator dostępny na Regulaminowo.pl uwzględnia wszystkie najnowsze zmiany legislacyjne, w tym wymogi DSA, ePrivacy oraz dyrektywy o przycisku odstąpienia.
Co więcej, narzędzie automatycznie dostosowuje treść do specyfiki Twojego biznesu – niezależnie od tego, czy prowadzisz sklep internetowy, serwis ogłoszeniowy czy aplikację mobilną. Dzięki temu oszczędzasz czas i pieniądze, które musiałbyś przeznaczyć na konsultacje prawne.
Podsumowanie – checklist na 2026 rok
✅ Zaktualizuj politykę prywatności o nowe wymogi DSA i ePrivacy
✅ Przygotuj oddzielną, szczegółową politykę cookies z podziałem na kategorie
✅ Wdróż banner zgodny z zasadą „Odrzuć równie łatwo jak Zaakceptuj”
✅ Usuń cookie walls i inne ograniczenia dostępu do treści
✅ Przeprowadź audyt wszystkich aktywnych plików cookies na stronie
✅ Zaktualizuj klauzule informacyjne w formularzach kontaktowych i newsletterze
✅ Przygotuj procedury obsługi praw użytkowników (dostęp, usunięcie, przenoszenie danych)
✅ Zaplanuj wdrożenie przycisku odstąpienia jednym kliknięciem przed 19 czerwca 2026
Pamiętaj – polityka prywatności i cookies to nie tylko obowiązek prawny, ale również element budowania zaufania klientów. W rezultacie, transparentność w zakresie przetwarzania danych przekłada się na wyższe wskaźniki konwersji i mniejszą liczbę porzuconych koszyków. Dlatego właśnie zadbaj o zgodność z przepisami już dziś, aby uniknąć kosztownych kar jutro.