 Opublikowane przez
Wiesz co to polityka prywatności aplikacji mobilnej? Tworzysz aplikację mobilną i zastanawiasz się, czy Twoja polityka prywatności spełnia wszystkie wymogi prawne? A może właśnie otrzymałeś ostrzeżenie od Google Play lub App Store o niekompletnej dokumentacji? W 2025 roku UOKiK nałożył na twórców aplikacji kary przekraczające 4,7 miliona złotych za niewłaściwe polityki prywatności – to najwyższy wynik w historii polskiego rynku mobile.
Statystyki są jednoznaczne: 68% aplikacji mobilnych dostępnych w polskich sklepach ma niekompletną lub przestarzałą politykę prywatności. Jeszcze gorzej wygląda sytuacja z faktycznym wdrożeniem deklarowanych zasad – tylko 41% aplikacji umożliwia użytkownikom łatwe skorzystanie z przysługujących im praw.
W tym praktycznym przewodniku znajdziesz kompletną checklistę elementów, które musi zawierać polityka prywatności aplikacji mobilnej w 2026 roku, wraz z przykładami i wskazówkami implementacyjnymi. Bez zbędnej teorii – same konkretne wymogi i sprawdzone rozwiązania.
Dlaczego checklist? O co chodzi z polityką prywatności w aplikacjach?
Zanim przejdziemy do szczegółowej listy kontrolnej, wyjaśnijmy podstawy. Polityka prywatności w aplikacji mobilnej to dokument prawny, który:
- Informuje użytkowników o zbieranych danych osobowych
- Wyjaśnia cele i podstawy prawne przetwarzania
- Opisuje prawa użytkowników i sposób ich realizacji
- Jest obowiązkowa ze względu na RODO (art. 13-14)
- Jest wymagana przez Google Play i App Store przed publikacją
Brak polityki prywatności lub jej niezgodność z rzeczywistym przetwarzaniem danych to naruszenie przepisów, które może skutkować:
- Karą do 20 mln euro lub 4% rocznego obrotu (RODO)
- Usunięciem aplikacji ze sklepów Google Play i App Store
- Zakazem prowadzenia działalności przetwarzania danych
- Roszczeniami odszkodowawczymi użytkowników
- Utratą reputacji i zaufania klientów
W 2026 roku do istniejących wymogów RODO dochodzą nowe regulacje: pełna implementacja Digital Services Act (DSA) oraz przygotowanie do dyrektywy o przyciskach odstąpienia (obowiązkowej od 19 czerwca 2026). Twoja polityka prywatności musi uwzględniać wszystkie te zmiany.
Główna checklist – 18 elementów obowiązkowych
Poniższa lista zawiera wszystkie elementy, które muszą znaleźć się w polityce prywatności aplikacji mobilnej zgodnej z przepisami obowiązującymi w 2026 roku. Każdy punkt został szczegółowo omówiony w dalszej części artykułu.
☑️ 1. Dane identyfikacyjne administratora danych
Co musi zawierać:
- Pełna nazwa firmy lub imię i nazwisko (dla JDG)
- Forma prawna (sp. z o.o., S.A., JDG)
- Adres siedziby (dokładny, z kodem pocztowym)
- NIP
- KRS (dla spółek)
- Adres e-mail kontaktowy
- Numer telefonu (rekomendowane)
Przykład zapisu:
Administratorem Twoich danych osobowych jest: MobileApp sp. z o.o. ul. Innowacyjna 15/3 00-001 Warszawa NIP: 1234567890 KRS: 0000123456 E-mail: kontakt@mobileapp.pl Tel.: +48 22 123 45 67
Błędy do uniknięcia:
- Podanie tylko nazwy aplikacji bez danych firmy
- Brak konkretnego adresu e-mail kontaktowego
- Nieaktualne dane po zmianach w firmie
☑️ 2. Dane Inspektora Ochrony Danych (jeśli został powołany)
Kiedy IOD jest obowiązkowy:
- Główna działalność wymaga regularnego, systematycznego monitorowania na dużą skalę
- Przetwarzasz dane wrażliwe na dużą skalę
- Jesteś organem lub podmiotem publicznym
Dla aplikacji mobilnych z ponad 100 tys. użytkowników powołanie IOD jest silnie rekomendowane, nawet jeśli formalnie nie jest wymagane.
Co podać:
- Imię i nazwisko IOD lub nazwa firmy świadczącej usługę
- Dedykowany adres e-mail: iod@twojafirma.pl
- Informacja, że użytkownik może kontaktować się z IOD we wszystkich sprawach dotyczących ochrony danych
Przykład zapisu:
Powołaliśmy Inspektora Ochrony Danych, z którym możesz się skontaktować w sprawach dotyczących przetwarzania Twoich danych osobowych: Jan Kowalski E-mail: iod@mobileapp.pl
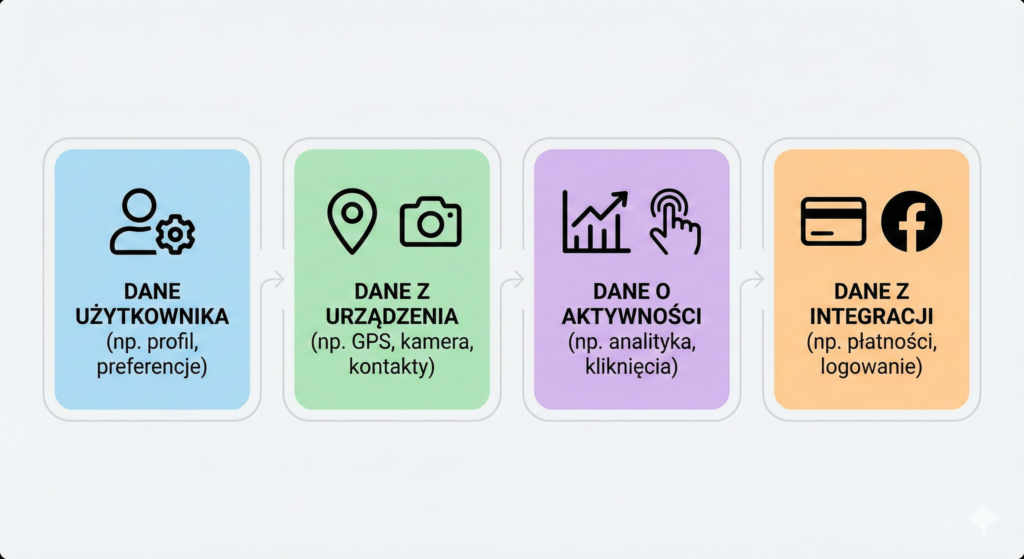
☑️ 3. Kompletna lista wszystkich zbieranych danych osobowych
To najważniejsza sekcja polityki prywatności. Musisz wymienić wszystkie kategorie danych, w tym te zbierane automatycznie.
Dane zbierane bezpośrednio od użytkownika:
- Dane rejestracyjne (e-mail, hasło, imię)
- Dane profilowe (zdjęcie, data urodzenia, płeć)
- Dane kontaktowe (telefon, adres)
- Dane płatnicze (dane karty – jeśli przechowujesz)
- Treści tworzone przez użytkownika (posty, komentarze, zdjęcia)
Dane zbierane automatycznie:
- Identyfikator reklamowy (IDFA na iOS, AAID na Android)
- Identyfikator urządzenia (UUID)
- Adres IP
- Model urządzenia i producent
- Wersja systemu operacyjnego
- Język systemu i strefa czasowa
- Operator sieci komórkowej
- Typ połączenia (WiFi/komórkowe)
Dane z uprawnień systemowych:
- Lokalizacja GPS (dokładna/przybliżona)
- Dostęp do aparatu i galerii
- Dostęp do mikrofonu
- Lista kontaktów
- Kalendarz
- Pamięć urządzenia
- Bluetooth, NFC
- Czujniki ruchu (akcelerometr, żyroskop)
Dane o aktywności w aplikacji:
- Historia przeglądania/wyszukiwania
- Kliknięcia i interakcje
- Czas spędzony w aplikacji
- Historia zakupów/transakcji
- Crash logs i logi błędów
Praktyczna wskazówka: Przygotuj tabelę z kategoriami danych – będzie czytelniejsza niż długa lista.
☑️ 4. Cele przetwarzania dla każdej kategorii danych
Dla każdego rodzaju zbieranych danych musisz jasno określić konkretny cel przetwarzania. Ogólniki typu „w celach biznesowych” nie są akceptowalne.
Typowe cele w aplikacjach mobilnych:
Utworzenie i obsługa konta użytkownika
- Dane: e-mail, hasło, imię
- Cel: umożliwienie rejestracji, logowania i korzystania z funkcji aplikacji
Świadczenie usług aplikacji
- Dane: zależnie od typu aplikacji
- Cel: realizacja głównych funkcjonalności (np. rezerwacje, zamówienia, treningi)
Personalizacja doświadczeń
- Dane: historia aktywności, preferencje
- Cel: dostosowanie treści i funkcji do indywidualnych potrzeb
Marketing i komunikacja
- Dane: e-mail, telefon, preferencje
- Cel: wysyłka newsletterów, powiadomień o promocjach
Analityka i statystyki
- Dane: identyfikatory, zachowania w aplikacji
- Cel: analiza sposobu korzystania, optymalizacja UX
Bezpieczeństwo
- Dane: IP, logi aktywności
- Cel: wykrywanie oszustw, nadużyć, zabezpieczenie kont
Obsługa płatności
- Dane: dane karty, adres rozliczeniowy
- Cel: przetworzenie transakcji
Ulepszanie aplikacji
- Dane: crash logs, informacje o błędach
- Cel: diagnozowanie i naprawianie problemów technicznych
☑️ 5. Podstawa prawna dla każdego celu przetwarzania
To wymóg kluczowy wynikający z art. 6 RODO. Każde przetwarzanie musi mieć jedną z sześciu podstaw prawnych.
Tabela celów z podstawami prawnymi:
| Cel przetwarzania | Podstawa prawna |
|---|---|
| Utworzenie konta, świadczenie usług | Umowa (art. 6 ust. 1 lit. b RODO) |
| Newsletter, powiadomienia promocyjne | Zgoda (art. 6 ust. 1 lit. a RODO) |
| Lokalizacja do reklam | Zgoda (art. 6 ust. 1 lit. a RODO) |
| Podstawowa analityka użytkowania | Prawnie uzasadniony interes (art. 6 ust. 1 lit. f RODO) |
| Wykrywanie oszustw | Prawnie uzasadniony interes (art. 6 ust. 1 lit. f RODO) |
| Przechowywanie faktur | Obowiązek prawny (art. 6 ust. 1 lit. c RODO) |
UWAGA 2026: Organy ochrony danych coraz bardziej restrykcyjnie podchodzą do „prawnie uzasadnionego interesu” jako podstawy dla działań marketingowych i profilowania. Bezpieczniej jest uzyskać wyraźną zgodę użytkownika.
☑️ 6. Okres przechowywania danych
Musisz określić, jak długo przechowujesz dane osobowe lub podać kryteria ustalania tego okresu.
Przykładowe okresy:
- Dane konta użytkownika: do czasu usunięcia konta + 30 dni (okres karencji na odzyskanie)
- Dane marketingowe: do momentu cofnięcia zgody lub 3 lata od ostatniej aktywności
- Logi analityczne: 24 miesiące od zebrania
- Crash logs: 12 miesięcy
- Dane transakcji i faktury: 5 lat (obowiązek prawny – przepisy podatkowe)
- Dane płatnicze: nie przechowujemy (przetwarzane przez operatora płatności)
Zapis w polityce:
Twoje dane osobowe przechowujemy przez następujące okresy: – Dane konta – do momentu usunięcia konta przez Ciebie lub przez nas (po 3 latach nieaktywności) – Dane marketingowe – do cofnięcia zgody – Dane analityczne – 24 miesiące – Faktury i dane księgowe – 5 lat (wymóg prawny)
☑️ 7. Odbiorcy danych – kto ma dostęp do danych użytkowników
Zgodnie z RODO musisz jasno wskazać, komu przekazujesz dane użytkowników.
Typowi odbiorcy w aplikacjach mobilnych:
Dostawcy infrastruktury:
- Amazon Web Services (AWS)
- Google Cloud Platform
- Microsoft Azure
- DigitalOcean
Narzędzia analityczne:
- Google Analytics / Firebase Analytics
- Amplitude
- Mixpanel
Marketing i reklama:
- Facebook SDK
- Google Ads
- AppsFlyer, Adjust (mobile attribution)
Płatności:
- Stripe
- PayU
- Przelewy24
- Tpay
Komunikacja z użytkownikami:
- Intercom
- Zendesk
- SendGrid (e-mail)
- OneSignal (push notifications)
Monitoring błędów:
- Sentry
- Crashlytics (Firebase)
Dla każdego odbiorcy podaj:
- Nazwę firmy/usługi
- Rodzaj przekazywanych danych
- Cel przekazania
- Link do polityki prywatności odbiorcy
Przykład zapisu:
Korzystamy z następujących zewnętrznych usług, którym przekazujemy Twoje dane:
Firebase Analytics (Google LLC) – Przekazywane dane: identyfikator urządzenia, zdarzenia w aplikacji, kraj, język – Cel: analiza sposobu korzystania z aplikacji – Polityka prywatności: https://firebase.google.com/support/privacy
☑️ 8. Przekazywanie danych poza Europejski Obszar Gospodarczy
Jeśli korzystasz z usług amerykańskich lub azjatyckich (Google, Facebook, AWS US, etc.), dane użytkowników opuszczają UE. To wymaga szczególnego zabezpieczenia i transparentności.
Co musisz zawrzeć:
Jasna informacja o przekazywaniu: „Niektóre z naszych partnerów przechowują dane na serwerach poza Europejskim Obszarem Gospodarczym, w tym w Stanach Zjednoczonych.”
Zastosowane zabezpieczenia:
- EU-US Data Privacy Framework (następca Privacy Shield, obowiązuje od 2023)
- Standardowe Klauzule Umowne (SCC) zatwierdzone przez Komisję Europejską
- Binding Corporate Rules (BCR) dla dużych korporacji
Przykład zapisu:
Przekazujemy dane osobowe poza Europejski Obszar Gospodarczy wyłącznie do podmiotów zapewniających odpowiedni poziom ochrony: – Partnerzy certyfikowani w ramach EU-US Data Privacy Framework – Partnerzy, z którymi zawarliśmy Standardowe Klauzule Umowne (SCC) Pełną listę zabezpieczeń możesz uzyskać, kontaktując się z nami pod adresem: rodo@twojafirma.pl
Link do weryfikacji certyfikacji DPF: https://www.dataprivacyframework.gov/list
☑️ 9. Katalog praw użytkownika z instrukcją realizacji
RODO przyznaje użytkownikom szereg praw. Musisz je nie tylko wymienić, ale też wyjaśnić, jak użytkownik może z nich skorzystać.
Prawo dostępu do danych (art. 15 RODO)
Masz prawo uzyskać potwierdzenie, czy przetwarzamy Twoje dane oraz otrzymać ich kopię.
Jak skorzystać:
- Panel „Moje dane” w ustawieniach aplikacji → „Pobierz kopię moich danych”
- E-mail na: rodo@twojafirma.pl
Prawo do sprostowania (art. 16 RODO)
Masz prawo żądać poprawienia nieprawidłowych danych.
Jak skorzystać:
- Edycja danych bezpośrednio w sekcji „Mój profil”
- E-mail na: rodo@twojafirma.pl
Prawo do usunięcia – „prawo do bycia zapomnianym” (art. 17 RODO)
Masz prawo żądać usunięcia swoich danych w określonych sytuacjach.
Jak skorzystać:
- Ustawienia → „Zarządzanie kontem” → „Usuń konto”
- E-mail na: rodo@twojafirma.pl
Prawo do ograniczenia przetwarzania (art. 18 RODO)
W określonych sytuacjach możesz żądać czasowego wstrzymania przetwarzania Twoich danych.
Jak skorzystać:
- E-mail na: rodo@twojafirma.pl z opisem sytuacji
Prawo do przenoszenia danych (art. 20 RODO)
Masz prawo otrzymać swoje dane w formacie umożliwiającym ich przeniesienie do innej aplikacji.
Jak skorzystać:
- Panel „Moje dane” → „Eksportuj dane” (format JSON/CSV)
Prawo sprzeciwu (art. 21 RODO)
Możesz w każdej chwili sprzeciwić się przetwarzaniu danych w celach marketingowych.
Jak skorzystać:
- Ustawienia → „Zarządzaj zgodami” → wyłącz zgody marketingowe
- Link „Zrezygnuj” w każdym e-mailu marketingowym
Prawo do cofnięcia zgody
Jeśli przetwarzanie odbywa się na podstawie zgody, możesz ją w każdej chwili cofnąć.
Jak skorzystać:
- Ustawienia → „Prywatność i zgody” → zarządzanie zgodami
Termin realizacji: 30 dni (możliwość przedłużenia do 60 dni w skomplikowanych przypadkach)
☑️ 10. Opis środków bezpieczeństwa danych
Użytkownicy chcą wiedzieć, jak chronisz ich dane. Art. 32 RODO wymaga zastosowania odpowiednich środków technicznych i organizacyjnych.
Środki techniczne (przykłady do uwzględnienia):
- Szyfrowanie połączeń SSL/TLS
- Szyfrowanie danych wrażliwych w bazie (AES-256)
- Hashowanie haseł (bcrypt, Argon2)
- Zapory ogniowe (firewall)
- Regularne aktualizacje bezpieczeństwa
- Monitoring nieautoryzowanego dostępu
- Regularne kopie zapasowe
- Certyfikaty bezpieczeństwa (ISO 27001, SOC 2)
Środki organizacyjne:
- Ograniczony dostęp pracowników do danych
- Umowy o poufności z pracownikami
- Szkolenia z zakresu ochrony danych
- Procedury obsługi incydentów bezpieczeństwa
- Audyty bezpieczeństwa
Przykład zapisu:
Stosujemy odpowiednie środki techniczne i organizacyjne ochrony danych: – Szyfrowanie transmisji danych (SSL/TLS) – Szyfrowanie wrażliwych danych w bazach – Ograniczony dostęp do danych tylko dla upoważnionych pracowników – Regularne audyty bezpieczeństwa – Monitoring i wykrywanie nieautoryzowanego dostępu
UWAGA: Nie ujawniaj szczegółów technicznych mogących ułatwić atak.
☑️ 11. Procedura zgłaszania naruszeń ochrony danych
Zgodnie z art. 33-34 RODO, w przypadku naruszenia ochrony danych (data breach):
Masz 72 godziny na zgłoszenie do UODO (jeśli naruszenie stwarza ryzyko dla praw użytkowników)
Bez zbędnej zwłoki musisz poinformować użytkowników (jeśli ryzyko jest wysokie)
Zapis w polityce prywatności:
W przypadku naruszenia ochrony danych osobowych podejmiemy następujące działania: 1. Niezwłocznie zbadamy incydent i jego zakres 2. W ciągu 72 godzin zgłosimy naruszenie do Prezesa UODO (jeśli istnieje ryzyko dla Twoich praw) 3. Poinformujemy Cię o naruszeniu przez e-mail i powiadomienie push, jeśli naruszenie stwarza wysokie ryzyko dla Twoich praw 4. Podejmiemy działania naprawcze i zabezpieczające
☑️ 12. Prawo wniesienia skargi do organu nadzorczego
Użytkownik musi wiedzieć, że może złożyć skargę do UODO, jeśli uważa, że przetwarzasz jego dane niezgodnie z prawem.
Obowiązkowy zapis:
Masz prawo wnieść skargę do organu nadzorczego:
Urząd Ochrony Danych Osobowych ul. Stawki 2 00-193 Warszawa Telefon: 22 531 03 00 E-mail: kancelaria@uodo.gov.pl Strona: https://uodo.gov.pl
☑️ 13. Szczegółowy opis uprawnień aplikacji i ich uzasadnienie
To specyfika aplikacji mobilnych – musisz wyjaśnić, dlaczego aplikacja potrzebuje dostępu do poszczególnych funkcji urządzenia.
Format opisu:
Uprawnienie: Lokalizacja GPS Typ dostępu: Dokładna lokalizacja w czasie rzeczywistym Kiedy wykorzystujemy: Tylko gdy korzystasz z funkcji „Znajdź w pobliżu” Dlaczego jest potrzebne: Aby wyświetlić oferty, sklepy lub punkty usługowe znajdujące się w Twojej okolicy Podstawa prawna: Twoja dobrowolna zgoda Czy możesz odmówić: Tak – bez dostępu do lokalizacji pozostałe funkcje aplikacji będą działać normalnie
Lista typowych uprawnień do opisania:
- Lokalizacja (dokładna/przybliżona)
- Aparat fotograficzny
- Galeria zdjęć
- Mikrofon
- Kontakty
- Kalendarz
- Pamięć urządzenia (odczyt/zapis plików)
- Bluetooth
- NFC
- Czujniki ruchu
- Telefon (identyfikator urządzenia, połączenia)
Nowość iOS 14+ i Android 12+: Aplikacje muszą prosić o zgodę przez specjalne dialogi systemowe. Polityka prywatności powinna wyjaśniać, dlaczego te zgody się pojawiają.
☑️ 14. Opis wszystkich SDK i narzędzi trzecich
To często pomijany element, a jego brak to poważne naruszenie RODO. Każde SDK przetwarza dane użytkowników.
Format opisu dla każdego SDK:
Nazwa narzędzia: Firebase Analytics (Google LLC) Zbierane dane: Identyfikator reklamowy, identyfikator aplikacji, zdarzenia w aplikacji, crash logs, kraj, język, model urządzenia Cel użycia: Analiza sposobu korzystania z aplikacji, optymalizacja wydajności Podstawa prawna: Prawnie uzasadniony interes / Zgoda (zależnie od regionu) Lokalizacja serwerów: USA i UE Zabezpieczenia transferu: EU-US Data Privacy Framework Polityka prywatności: https://firebase.google.com/support/privacy Możliwość opt-out: Tak – w ustawieniach aplikacji, sekcja „Prywatność”
Typowe SDK do wymienienia:
- Google Analytics / Firebase
- Facebook SDK
- Crashlytics / Sentry
- Stripe / PayU (płatności)
- Intercom / Zendesk (support)
- AppsFlyer / Adjust (marketing attribution)
- AdMob / Unity Ads (reklamy)
- Mapbox / Google Maps (mapy)
☑️ 15. Cookies, local storage i technologie śledzenia
Aplikacje mobilne nie używają klasycznych cookies, ale mają własne mechanizmy śledzenia.
Co opisać:
Local Storage / Shared Preferences
- Cel: Przechowywanie ustawień użytkownika, cache danych, tokeny sesji
- Okres przechowywania: Do momentu odinstalowania aplikacji lub wyczyszczenia danych
Identyfikatory reklamowe
- IDFA (iOS) – Identifier for Advertisers
- AAID (Android) – Android Advertising ID
- Cel: Wyświetlanie spersonalizowanych reklam, analiza efektywności kampanii
- Podstawa prawna: Zgoda użytkownika
- Opt-out: Ustawienia systemowe telefonu lub w aplikacji
Session Tokens
- Cel: Utrzymanie sesji logowania
- Bezpieczeństwo: Szyfrowane, wygasają po określonym czasie
App Tracking Transparency (ATT) – iOS 14.5+
„Na urządzeniach iOS od wersji 14.5 wyświetlimy Ci dialog systemowy z prośbą o zgodę na śledzenie Twojej aktywności między różnymi aplikacjami i stronami. Śledzenie to pozwala nam wyświetlać Ci bardziej trafne reklamy. Możesz w każdej chwili zmienić tę zgodę w Ustawieniach → Prywatność → Śledzenie.”
Privacy Sandbox – Android 13+
„Android 13 i nowsze wersje wprowadzają Privacy Sandbox, który ogranicza dostęp do identyfikatorów reklamowych. Wspieramy ten mechanizm ochrony prywatności.”
☑️ 16. Zasady zarządzania zgodami (opt-in/opt-out)
Mechanizm wyrażania i cofania zgód to kluczowy element zgodności z RODO.
Zasady prawidłowej zgody:
- Dobrowolna – nie zmuszaj użytkownika
- Konkretna – osobne zgody na różne cele
- Świadoma – jasne wyjaśnienie, na co użytkownik wyraża zgodę
- Jednoznaczna – wyraźne działanie (kliknięcie, zaznaczenie)
- Możliwa do cofnięcia – tak samo łatwo jak wyrażenie
Co opisać w polityce:
Przed rozpoczęciem przetwarzania danych w celach marketingowych, analitycznych lub reklamowych poprosimy Cię o wyraźną zgodę. Zgody możesz udzielić: – Podczas pierwszego uruchomienia aplikacji – W panelu „Ustawienia” → „Prywatność i zgody”
Możesz w każdej chwili cofnąć lub zmienić swoje zgody. Cofnięcie zgody nie wpływa na legalność przetwarzania, które miało miejsce przed jej cofnięciem.
Przykładowe zgody w aplikacji: ☐ Marketing e-mailowy (newsletter) ☐ Powiadomienia push o promocjach ☐ Personalizacja reklam ☐ Udostępnianie danych partnerom marketingowym ☐ Profilowanie i analiza zachowań ☐ Dostęp do dokładnej lokalizacji
☑️ 17. Specjalne postanowienia dla aplikacji dziecięcych (jeśli dotyczy)
Jeśli aplikacja jest skierowana do dzieci poniżej 16. roku życia (w Polsce), obowiązują dodatkowe wymogi.
Wymogi dla aplikacji dziecięcych:
Zgoda rodzica/opiekuna: „Jeśli nie ukończyłeś 16 lat, przed rozpoczęciem korzystania z aplikacji musisz uzyskać zgodę rodzica lub opiekuna prawnego. Weryfikacja zgody odbywa się przez: [opisz mechanizm, np. e-mail do rodzica, weryfikacja wieku karty płatniczej].”
Język zrozumiały dla dzieci: Możesz stworzyć dwie wersje polityki – uproszczoną „dla dzieci” i pełną „dla rodziców”.
Minimalizacja danych: „Zbieramy tylko podstawowe dane niezbędne do działania aplikacji. Nie prosimy dzieci o podawanie numeru telefonu, adresu zamieszkania ani innych wrażliwych informacji.”
Zakaz profilowania: „Nie profilujemy dzieci w celach marketingowych i nie wyświetlamy im reklam targetowanych.”
Dodatkowe zabezpieczenia:
- Moderacja treści
- Kontrola rodzicielska
- Zakaz udostępniania danych lokalizacyjnych
- Ograniczenie komunikacji z innymi użytkownikami
Zgodność ze sklepami:
- Google Play Family Policy
- Apple App Store – kategoria „Dzieci”
- COPPA (USA), GDPR-K (UE)
☑️ 18. Informacja o aktualizacjach polityki i komunikacji zmian
Polityka prywatności to dokument żywy – będzie wymagał aktualizacji.
Co musisz zawrzeć:
Data ostatniej aktualizacji: Zawsze widoczna na początku lub końcu dokumentu. „Ostatnia aktualizacja: 15 stycznia 2026”
Zasady informowania o zmianach:
Politykę prywatności możemy aktualizować w następujących sytuacjach: – Wprowadzenie nowych funkcji aplikacji – Zmiany w przepisach prawnych – Dodanie lub usunięcie partnerów zewnętrznych – Zmiany organizacyjne w firmie
O istotnych zmianach poinformujemy Cię: – Powiadomieniem push w aplikacji – E-mailem na adres przypisany do konta – Komunikatem przy pierwszym uruchomieniu aplikacji po aktualizacji
W przypadku zmian wymagających ponownej zgody, poprosimy Cię o jej udzielenie przed dalszym korzystaniem z aplikacji.
Archiwizacja wersji: „Poprzednie wersje polityki prywatności są dostępne na żądanie pod adresem: archiwum@twojafirma.pl”
Checklist dodatkowych elementów (rekomendowane, ale nie zawsze obowiązkowe)
Poniższe elementy nie zawsze są wymagane prawnie, ale znacząco podnoszą jakość i transparentność polityki prywatności.
☑️ 19. Digital Services Act (DSA) – jeśli aplikacja spełnia kryteria
DSA dotyczy platform umożliwiających publikowanie treści przez użytkowników (social media, marketplace, forum, komentarze).
Co dodać:
Transparentność algorytmów rekomendacji: „Nasza aplikacja rekomenduje treści na podstawie następujących kryteriów: historia Twoich interakcji, popularność treści, czas publikacji, Twoja lokalizacja (jeśli wyraziłeś zgodę).”
Zasady moderacji treści: „Zabronione są treści: nielegalne, naruszające prawa autorskie, nawołujące do przemocy, spam. Pełny regulamin moderacji: [link]”
Mechanizm zgłaszania nielegalnych treści: „Jeśli zauważysz nielegalną treść, możesz ją zgłosić bezpośrednio w aplikacji (przycisk 'Zgłoś’) lub przez e-mail: moderacja@twojafirma.pl”
Ochrona nieletnich: „Stosujemy specjalne środki ochrony użytkowników poniżej 18. roku życia, w tym weryfikację wieku i ograniczenia w komunikacji.”
☑️ 20. Dyrektywa o przyciskach odstąpienia (2023/2673) – obowiązek od 19.06.2026
Dotyczy aplikacji oferujących subskrypcje, płatne funkcje premium, zakupy in-app.
Co dodać już teraz:
„Zgodnie z dyrektywą (UE) 2023/2673, od 19 czerwca 2026 roku będziesz mógł anulować subskrypcję jednym kliknięciem bezpośrednio w aplikacji. Już teraz umożliwiamy: – Łatwe zarządzanie subskrypcjami w sekcji 'Moje konto’ – Anulację subskrypcji bez konieczności kontaktu z obsługą klienta – Przejrzyste informacje o terminie odnowienia i kosztach”
14-dniowe prawo odstąpienia: „Masz prawo odstąpić od umowy zakupu subskrypcji lub treści cyfrowych w ciągu 14 dni bez podania przyczyny. Jeśli wyraziłeś zgodę na natychmiastowe rozpoczęcie świadczenia usługi przed upływem 14 dni, prawo odstąpienia wygasa.”
☑️ 21. Informacja o profilowaniu i zautomatyzowanym podejmowaniu decyzji
Jeśli aplikacja stosuje profilowanie lub algorytmy podejmujące decyzje automatycznie (np. credit scoring, personalizacja cen), musisz to jasno opisać (art. 22 RODO).
Przykład zapisu:
Stosujemy profilowanie w następujących celach: – Personalizacja rekomendowanych treści i produktów – Dostosowanie reklam do Twoich zainteresowań – Wykrywanie podejrzanych transakcji (ochrona przed oszustwami)
Profilowanie opiera się na analizie Twojej historii aktywności w aplikacji. Masz prawo sprzeciwić się profilowaniu w celach marketingowych w każdej chwili w ustawieniach aplikacji.
Nie podejmujemy wyłącznie zautomatyzowanych decyzji mających istotny wpływ na Twoje prawa (np. odmowa usługi) bez udziału człowieka.
☑️ 22. Sekcja FAQ / Najczęściej zadawane pytania
Zwiększa czytelność i pomaga użytkownikom szybko znaleźć odpowiedzi.
Przykładowe pytania:
Czy mogę korzystać z aplikacji bez zgody na marketing? Tak, absolutnie. Możesz korzystać ze wszystkich podstawowych funkcji aplikacji bez udzielania zgód marketingowych.
Czy mogę usunąć swoje konto? Tak, w każdej chwili możesz usunąć konto w ustawieniach aplikacji lub kontaktując się z nami.
Jak długo przechowujecie moje dane? Szczegółowe informacje znajdziesz w sekcji „Okres przechowywania danych” powyżej.
Czy sprzedajecie moje dane? Nie, nie sprzedajemy Twoich danych osobowych podmiotom trzecim.
Checklist implementacji – jak wdrożyć politykę w aplikacji
Samo napisanie polityki to połowa sukcesu. Druga połowa to prawidłowe wdrożenie w aplikacji mobilnej.
☑️ Dostępność polityki w aplikacji
Obowiązkowe miejsca:
- ✅ Ekran rejestracji – wyraźny link „Polityka prywatności” przed przyciskiem „Zarejestruj się”
- ✅ Menu ustawień → „Prywatność i bezpieczeństwo”
- ✅ Stopka ekranów głównych (jeśli aplikacja ma scrollowalne strony)
Rekomendowane dodatkowe miejsca:
- ✅ Ekran powitalny przy pierwszym uruchomieniu
- ✅ Przed każdym żądaniem wrażliwego uprawnienia
- ✅ W panelu zarządzania zgodami
☑️ Format i czytelność
- ✅ Wersja mobilna (responsywna, czytelna na małych ekranach)
- ✅ Krótkie akapity (max 4-5 linijek)
- ✅ Nagłówki i podział na sekcje
- ✅ Spis treści z linkami do sekcji
- ✅ Możliwość zwijania/rozwijania sekcji (accordion)
- ✅ Wyszukiwarka w treści (dla długich dokumentów)
- ✅ Duży, czytelny font (minimum 14px)
☑️ Wersja skrócona + pełna
- ✅ Krótka wersja (200-300 słów) z najważniejszymi informacjami
- ✅ Link „Czytaj pełną politykę prywatności”
- ✅ Możliwość rozwinięcia poszczególnych sekcji
☑️ Wielojęzyczność
- ✅ Polityka dostępna we wszystkich językach obsługiwanych przez aplikację
- ✅ Automatyczne przełączanie języka zgodnie z ustawieniami systemu
- ✅ Możliwość ręcznej zmiany języka
☑️ Mechanizm akceptacji
Przy rejestracji:
- ✅ Wyraźny checkbox „Zapoznałem się z polityką prywatności i akceptuję”
- ✅ Link otwiera politykę w nowym oknie/modalnym widoku
- ✅ Oddzielne checkboxy dla zgód obowiązkowych i opcjonalnych
- ✅ ZAKAZ domyślnie zaznaczonych checkboxów (niezgodne z RODO)
Po aktualizacji polityki:
- ✅ Modal z informacją o zmianach
- ✅ Zaznaczenie zmian (np. podświetlenie zmienionych sekcji)
- ✅ Możliwość porównania wersji (opcjonalnie)
- ✅ Wymóg ponownej akceptacji (jeśli zmiany są istotne)
☑️ Panel zarządzania zgodami
- ✅ Sekcja „Prywatność i zgody” w ustawieniach
- ✅ Przełączniki dla każdej zgody osobno
- ✅ Natychmiastowe zastosowanie zmian
- ✅ Informacja o konsekwencjach cofnięcia zgody
☑️ Funkcje realizacji praw użytkownika
Dostęp do danych:
- ✅ Przycisk „Pobierz moje dane” generujący plik JSON/CSV
- ✅ E-mail z linkiem do pobrania (ze względów bezpieczeństwa)
Usunięcie konta:
- ✅ Opcja „Usuń konto” w ustawieniach
- ✅ Wyraźne wyjaśnienie konsekwencji (utrata danych, niemożność odzyskania)
- ✅ Okres karencji (np. 30 dni na zmianę decyzji)
- ✅ E-mail potwierdzający usunięcie
Eksport danych:
- ✅ Funkcja eksportu do formatu przenośnego (JSON, CSV, XML)
- ✅ Możliwość automatycznego pobrania
☑️ Wersjonowanie i archiwizacja
- ✅ Data ostatniej aktualizacji widoczna na początku dokumentu
- ✅ Sekcja „Historia zmian” (opcjonalnie)
- ✅ Archiwum poprzednich wersji (dostępne na żądanie)
- ✅ System powiadomień o zmianach
Błędy, których musisz uniknąć
❌ 1. Kopiowanie szablonu dla stron www
Problem: Aplikacje mobilne mają specyfikę (uprawnienia, SDK mobilne, identyfikatory reklamowe), której nie uwzględniają szablony dla stron internetowych.
Rozwiązanie: Użyj dedykowanych wzorów dla aplikacji mobilnych, które uwzględniają wszystkie specyficzne elementy.
❌ 2. Niezaktualizowana lista SDK i narzędzi
Problem: Dodałeś Firebase, Facebook SDK, nowe narzędzie analityczne, ale nie zaktualizowałeś polityki prywatności.
Rozwiązanie: Po każdej aktualizacji aplikacji dodającej nowe SDK – aktualizuj politykę i informuj użytkowników.
❌ 3. Ogólnikowe cele przetwarzania
Problem: „Przetwarzamy dane w celach biznesowych”, „w celu świadczenia usług”.
Rozwiązanie: Bądź konkretny: „w celu personalizacji rekomendacji produktów”, „w celu wysyłki newslettera”.
❌ 4. Brak informacji o przekazywaniu danych poza EOG
Problem: Używasz Google Analytics, AWS US, Facebook – ale nie wspominasz o przekazywaniu danych do USA.
Rozwiązanie: Jasno zaznacz przekazywanie poza UE i wskaż zabezpieczenia (DPF, SCC).
❌ 5. Niewłaściwa podstawa prawna
Problem: „Prawnie uzasadniony interes” dla profilowania reklamowego.
Rozwiązanie: W 2026 bezpieczniej jest uzyskać wyraźną zgodę użytkownika na marketing i profilowanie.
❌ 6. Brak faktycznych mechanizmów realizacji praw
Problem: Opisałeś prawa użytkowników, ale nie ma funkcji usunięcia konta ani eksportu danych w aplikacji.
Rozwiązanie: Zaimplementuj w aplikacji wszystkie mechanizmy realizacji praw: usunięcie konta, eksport, zarządzanie zgodami.
❌ 7. Trudny dostęp do polityki
Problem: Link do polityki „gdzieś w ustawieniach”, małym fontem.
Rozwiązanie: Polityka musi być łatwo dostępna w kilku kluczowych miejscach aplikacji (rejestracja, ustawienia, stopka).
❌ 8. Domyślnie zaznaczone checkboxy zgód
Problem: Zgody marketingowe zaznaczone domyślnie przy rejestracji.
Rozwiązanie: Wszystkie zgody opcjonalne muszą być domyślnie odznaczone. Użytkownik musi świadomie zaznaczyć checkbox.
❌ 9. Brak aktualizacji po zmianach prawnych
Problem: Polityka z 2018 roku, brak uwzględnienia DSA, nadchodzącej dyrektywy o przyciskach odstąpienia.
Rozwiązanie: Regularny przegląd i aktualizacja polityki zgodnie z nowymi przepisami.
❌ 10. Język prawniczy niezrozumiały dla użytkowników
Problem: Skomplikowane terminy prawne, długie zdania.
Rozwiązanie: Pisz przystępnie, wyjaśniaj terminy, używaj przykładów.
Gdzie znaleźć profesjonalny wzór polityki prywatności na 2026?
Samodzielne przygotowanie kompletnej polityki prywatności aplikacji mobilnej to zadanie wymagające nie tylko znajomości prawa, ale też zrozumienia specyfiki platform mobilnych (iOS, Android), wymogów sklepów (Google Play, App Store) oraz technologii używanych w aplikacjach (SDK, API, narzędzia analityczne).
Jeśli chcesz mieć pewność, że Twoja aplikacja spełnia wszystkie wymogi prawne obowiązujące w 2026 roku, najlepszym rozwiązaniem jest skorzystanie z profesjonalnie przygotowanych dokumentów. Sprawdzone wzory polityki prywatności aplikacji mobilnej opracowane przez prawników specjalizujących się w RODO i e-commerce to najszybsza droga do pełnej zgodności.
Dobrej jakości wzór regulaminu i polityki prywatności powinien uwzględniać:
- Specyfikę aplikacji mobilnych (uprawnienia, SDK, identyfikatory)
- Wymogi Google Play i App Store
- Aktualne przepisy RODO, DSA i nadchodzące zmiany prawne
- Możliwość łatwej personalizacji pod Twoją aplikację
Pamiętaj, że koszt profesjonalnego dokumentu to niewielki ułamek potencjalnej kary za naruszenie RODO lub kosztów związanych z usunięciem aplikacji ze sklepów.
Podsumowanie – 18-punktowa quick checklist
Przed publikacją aplikacji i po każdej większej aktualizacji przejdź przez tę skróconą listę kontrolną:
✅ 1. Dane administratora – pełne, aktualne dane kontaktowe ✅ 2. IOD – dane inspektora (jeśli został powołany) ✅ 3. Lista danych – wszystkie zbierane dane (bezpośrednio i automatycznie) ✅ 4. Cele – konkretne cele dla każdej kategorii danych ✅ 5. Podstawy prawne – właściwa podstawa dla każdego celu ✅ 6. Okres przechowywania – konkretne ramy czasowe ✅ 7. Odbiorcy – kto ma dostęp do danych ✅ 8. Transfer poza EOG – zabezpieczenia dla danych przekazywanych poza UE ✅ 9. Prawa użytkowników – katalog + instrukcje realizacji ✅ 10. Bezpieczeństwo – opis środków ochrony ✅ 11. Naruszenia – procedura zgłaszania ✅ 12. Skarga do UODO – dane organu nadzorczego ✅ 13. Uprawnienia – uzasadnienie dla każdego uprawnienia ✅ 14. SDK – lista wszystkich narzędzi trzecich ✅ 15. Technologie śledzenia – cookies, local storage, identyfikatory ✅ 16. Zgody – mechanizmy opt-in/opt-out ✅ 17. Aplikacje dziecięce – specjalne postanowienia (jeśli dotyczy) ✅ 18. Aktualizacje – zasady komunikacji zmian
Dodatkowe (rekomendowane): ✅ DSA – jeśli aplikacja spełnia kryteria ✅ Przycisk odstąpienia – przygotowanie na czerwiec 2026 ✅ Profilowanie – opis algorytmów (jeśli stosowane) ✅ FAQ – najczęściej zadawane pytania
Implementacja: ✅ Dostępność w kluczowych miejscach aplikacji ✅ Format mobilny i czytelny ✅ Panel zarządzania zgodami ✅ Funkcje realizacji praw użytkowników ✅ System wersjonowania i komunikacji zmian
Ostatnia rada: Polityka prywatności to dokument żywy. Nie wystarczy ją raz napisać i zapomnieć. Każda aktualizacja aplikacji, każde nowe SDK, każda zmiana w przepisach – to sygnał do przeglądu i ewentualnej aktualizacji polityki prywatności.
W 2026 roku użytkownicy są bardziej świadomi swoich praw niż kiedykolwiek wcześniej, a organy nadzorcze konsekwentnie egzekwują przepisy. Inwestycja w profesjonalną, aktualną politykę prywatności to inwestycja w bezpieczeństwo prawne i zaufanie użytkowników – dwa filary długoterminowego sukcesu każdej aplikacji mobilnej.